NEU v5.2 (27.10.2026)
Der CVE SCANNER – NIST DATABASE 5.2 ist ein spezialisiertes Sicherheitstool zur automatisierten Identifizierung von Sicherheitslücken in Windows-Systemen. Das Tool analysiert installierte Software und prüft diese gegen die NIST National Vulnerability Database (NVD), um bekannte CVE-Schwachstellen (Common Vulnerabilities and Exposures) zu erkennen. Mit Version 5 wird aus dem Scanner ein vollständiges Werkzeug für das Schwachstellenmanagement: Funde lassen sich dokumentiert bewerten, Maßnahmen werden nach Software gebündelt, und Server ohne WinRM werden über einen schlanken, nur lesenden Agenten erfasst. In sicherheitskritischen Umgebungen ist die kontinuierliche Überwachung von Softwareschwachstellen nicht nur eine regulatorische Anforderung, sondern eine absolute Notwendigkeit zur Vermeidung von Cyberangriffen und Datenschutzverletzungen.
Warten Sie nicht auf den ersten Sicherheitsvorfall – beginnen Sie jetzt mit systematischem Vulnerability Management!
Zielgruppe
Dieses Tool richtet sich an:
- IT-Sicherheitsbeauftragte in Unternehmen und Organisationen
- Systemadministratoren für Windows-Infrastrukturen
- Compliance-Verantwortliche (NIS2, ISO 27001, BSI IT-Grundschutz)
- Datenschutzbeauftragte
- Security-Audit-Teams
- IT-Service-Provider und Managed Service Provider (MSP)
„Überlassen Sie potenzielle Schwachstellen nicht dem Zufall.“
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 799,00 € (inkl. 19% MwSt.) anstatt 899,00 €
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
- ISW CVE Agent und Inventar-Empfang ohne Aufpreis enthalten
Produkthandbuch CVE SCANNER – NIST DATABASE
Send download link to:
Neu in Version 5.2
Typischer Einsatz
Patch-Reihenfolge nach realer Ausnutzung festlegen
Windows-Serverlandschaft · Drittanbieter-Software neben Microsoft-Produkten · begrenzte Wartungsfenster
Ausgangslage
Die Liste offener Schwachstellen ist lang, die Wartungsfenster sind knapp. Allein nach CVSS-Wert zu patchen hilft wenig, wenn unklar bleibt, welche Lücken tatsächlich angegriffen werden und auf welchen Servern veraltete Software läuft.
Vorgehen
Ein Multi-Server-Scan per WinRM erfasst installierte Software aus Registry, laufenden Prozessen und Benutzerprofilen und gleicht sie mit der NIST NVD ab. Jeder Fund wird mit CVSS, CISA-KEV-Status und EPSS-Wahrscheinlichkeit bewertet, WinGet zeigt verfügbare Updates.
Ergebnis
Ein PDF-Bericht mit KEV Hot-List an erster Stelle, der die Reihenfolge der Updates vorgibt. Nach dem Patchen zeigt der Vergleich zweier Snapshots, welche Schwachstellen geschlossen und welche neu hinzugekommen sind.
- CVSS · KEV · EPSS kombinierte Risikobewertung
- KEV Hot-List am Anfang des PDF-Berichts
- PDF · HTML · CSV Berichte mit Quelle und Stand der CVE-Daten
CVE Vulnerability Scanner – Was ist neu
Version 5.2 erfasst jetzt auch Server, die kein WinRM anbieten dürfen – über den neuen ISW CVE Agent. Dazu kommen die Neuerungen aus 5.0 und 5.1: dokumentierte Bewertung jedes Fundes, Maßnahmenliste, End-of-Life-Erkennung und deutlich weniger Fehlalarme.
ISW CVE Agent – Server ohne WinRM
Für Server in der DMZ, in Arbeitsgruppen oder überall dort, wo WinRM nicht freigegeben ist. Der Agent erhebt einmal täglich das Software-Inventar und liefert es signiert an den Scanner – wahlweise über eine SMB-Freigabe oder per HTTPS. Er liest nur: kein offener Port, keine Befehle, keine Anmeldedaten auf dem Zielsystem. Eine einzelne, signierte EXE ohne .NET-Installation.
Inventar-Empfang und Freigabe
Der Inventar-Empfang läuft als Windows-Dienst auf dem Scanner-Rechner und nimmt die HTTPS-Lieferungen an. Ablage, Freigabe, Zertifikat, Firewallregel und Dienst richtet ein einziger Knopf im Fenster „Agenten“ ein. Neue Agenten werden erst nach Freigabe gescannt, ein Schlüsselwechsel muss neu bestätigt werden, und veraltete Inventare (Standard 48 Stunden) werden nicht ausgewertet – untergeschobene „saubere“ Inventare haben so keine Chance.
Ausrollpaket für GPO, Intune und SCCM
Das Fenster „Agenten“ erzeugt ein fertiges Paket mit Agent, vorbelegtem Einrichtungs- und Entfernungsskript und Anleitung für GPO und Intune. Pro Server wird im Profil einfach „WinRM“ oder „ISW CVE Agent“ gewählt – danach läuft die Auswertung identisch, in der Oberfläche, im Multi-Server-Scan und im geplanten Scan.
Vulnerability Review
Jeder Fund erhält eine dokumentierte Entscheidung: In Bearbeitung (mit Verantwortlichem und Zieldatum), Risiko akzeptiert (Begründung, Genehmiger, Ablaufdatum), Nicht betroffen oder Kompensiert. Abgelaufene Akzeptanzen fallen automatisch auf „offen“ zurück. Vollständige Historie, VEX-Export (CSAF 2.0), Review-Protokoll als PDF mit Freigabezeile für den ISB und Wiedervorlage per E-Mail.
Maßnahmenliste
Statt hunderter Einzel-CVEs eine klare Arbeitsliste: Offene Funde werden nach Software und Zielversion gebündelt – etwa „7-Zip auf 26.03 aktualisieren – schließt 9 CVEs“ – und nach Sofort, Hoch und Planbar priorisiert. Im HTML- und im PDF-Bericht.
End-of-Life-Erkennung
Software ohne Herstellerunterstützung wird als eigene Klasse ausgewiesen: Windows Server, .NET Framework und .NET, Office, SQL Server, Exchange, Python und Node.js – mit 180 Tagen Vorwarnung vor dem Supportende.
Gegenprobe beim Hersteller
Jeder Treffer aus der NIST-Datenbank wird gegen den CVE-Datensatz des Herstellers geprüft. Widerspricht der Hersteller für die installierte Version, wird der Fund als „Herstellerangabe widerspricht NVD“ sichtbar mitgeführt, aber nicht gezählt. Aktiv ausgenutzte Lücken (CISA KEV) bleiben immer offen.
Behebung im Zeitverlauf
Die Berichte zeigen mittlere und mediane Behebungsdauer, das Alter offener Funde (älter als 30 bzw. 90 Tage, kritische älter als 14 Tage) und den Tagestrend aus offenen, neuen und behobenen Funden – die Kennzahlen, nach denen Auditoren fragen.
Deutlich weniger Fehlalarme
Windows-Updates werden nach dem frühesten schließenden Update bewertet, Edge über Hauptversionen hinweg, SQL-Server-Komponenten zusammengefasst, Python-Versionen richtig erkannt und ältere .NET-Laufzeiten neben einer aktuellen derselben Linie als „ersetzt“ geführt. Im Praxistest auf Server 2019, 2022 und 2025 blieben bei Betriebssystem und .NET keine Scheinfunde übrig.
Sicherere Kennwortablage
Kennwörter liegen in zwei getrennten, verschlüsselten Tresoren für Benutzer und Administrator. Der Multi-Server-Scan läuft damit auch ohne erhöhte Rechte, und ein nicht lesbares Kennwort führt nie zu einer Verbindung ohne Kennwort, sondern zu einer klaren Meldung.
Bereits seit Version 4.7
- ConstrainedLanguage: Inventar auch auf WDAC/AppLocker-Servern vollständig
- Pro-Benutzer installierte Software (Chrome, VS Code, Teams)
- AD-Import von Servern in den Multi-Server-Bereich
- Berichte mit Quelle und Stand der CVE-Daten, offengelegter Blacklist und Kennzeichnung „geprüft, ohne Funde“
- Server-Profile per CSV exportieren und importieren (Aktualisieren statt Duplizieren, ohne Kennwörter)
Risikobewertung jenseits von CVSS
Eine reine CVSS-Bewertung beantwortet nur die Frage „Wie schwerwiegend könnte ein Angriff theoretisch sein?“ – sie sagt jedoch nichts darüber aus, ob eine Schwachstelle in der Praxis tatsächlich angegriffen wird. Genau hier setzt der CVE Scanner mit zwei zusätzlichen Datenquellen an, die den realen Bedrohungsgrad jedes einzelnen Findings sichtbar machen:
CISA KEV – Aktiv ausgenutzte Schwachstellen
Der CISA Known Exploited Vulnerabilities Catalog wird von der US-amerikanischen Cybersecurity and Infrastructure Security Agency (CISA) gepflegt und enthält ausschließlich CVEs, für die nachgewiesene aktive Angriffe in freier Wildbahn dokumentiert sind. Eine Schwachstelle landet erst dann auf der KEV-Liste, wenn echte Vorfälle existieren – die Liste hat damit eine extrem hohe Signalqualität ohne Falschalarme. Für jeden KEV-Eintrag publiziert CISA zusätzlich ein verbindliches Patch-Datum (Due Date), das für US-Bundesbehörden verpflichtend ist und sich auch im privaten und Mittelstandskontext als Best-Practice-Frist etabliert hat. Der CVE Scanner markiert KEV-Treffer prominent rot und stellt diese in einer separaten „KEV Hot-List“ an den Anfang jedes PDF-Berichts – denn diese Schwachstellen müssen zuerst gepatcht werden, unabhängig vom CVSS-Score.
EPSS – Exploit-Wahrscheinlichkeit der nächsten 30 Tage
Der Exploit Prediction Scoring System (EPSS)-Score wird von FIRST.org bereitgestellt und gibt für jede CVE eine konkrete Wahrscheinlichkeit zwischen 0 % und 100 % an, mit der ein funktionsfähiger Exploit innerhalb der nächsten 30 Tage öffentlich verfügbar oder aktiv eingesetzt wird. EPSS basiert auf einem Machine-Learning-Modell, das Faktoren wie Exploit-Code-Verfügbarkeit, Mentions in Sicherheitsforen, Proof-of-Concept-Veröffentlichungen und historische Angriffsmuster auswertet. Während CVSS die theoretische Schwere einer Lücke beschreibt, beantwortet EPSS die praxisrelevante Frage: „Werde ich diese Schwachstelle in den nächsten Wochen wirklich angegriffen sehen?“ Der CVE Scanner zeigt EPSS-Werte als Prozentangabe in einer eigenen Spalte und ermöglicht damit eine datenbasierte Priorisierung des Patch-Managements jenseits klassischer Schweregrad-Sortierung.
Kombinierte Risikobewertung im PDF-Bericht
Der PDF-Bericht fasst alle drei Bewertungsdimensionen – CVSS-Score, KEV-Status und EPSS-Wahrscheinlichkeit – in einer übersichtlichen Tabelle zusammen. Administratoren erkennen auf einen Blick, welche Schwachstellen tatsächlich kritisch sind: Ein CVE mit CVSS 7.5, KEV-Status „aktiv“ und 85 % EPSS verlangt sofortiges Handeln, während ein CVE mit identischem CVSS, aber ohne KEV und EPSS unter 1 % ein deutlich geringeres operatives Risiko darstellt. Auf der Cover-Page liefert eine Kennzahlenleiste KPIs wie Anzahl KEV-Treffer, durchschnittlicher EPSS-Wert und kritische Patch-Priorität, sodass eine Management-taugliche Risiko-Zusammenfassung ohne Zusatzaufwand vorliegt. Seit Version 5.1 enthält der Bericht zusätzlich die Maßnahmenliste, die End-of-Life-Übersicht, die Behebungskennzahlen und alle dokumentierten Review-Entscheidungen.
Multi-Server-Betrieb
Multi-Server-Scan
Wenn nicht ein einzelner Server, sondern eine ganze Server-Landschaft geprüft werden soll, kommt der Multi-Server-Scan zum Einsatz. Aus einer vorbereiteten Profil-Liste wird sequenziell jeder Server gescannt und das Ergebnis als eigener Eintrag in der Scan-History abgelegt. Server mit WinRM und Server mit ISW CVE Agent lassen sich in derselben Liste mischen.

Snapshot-Funktion
Ein Snapshot ist die persistente, dateibasierte Repräsentation eines kompletten Scan-Laufs. Während die SQLite-History jeden Scan automatisch speichert, ist der Snapshot die portable Form: eine einzelne JSON-Datei, die zwischen Systemen ausgetauscht, archiviert oder für Compliance-Zwecke abgelegt werden kann.
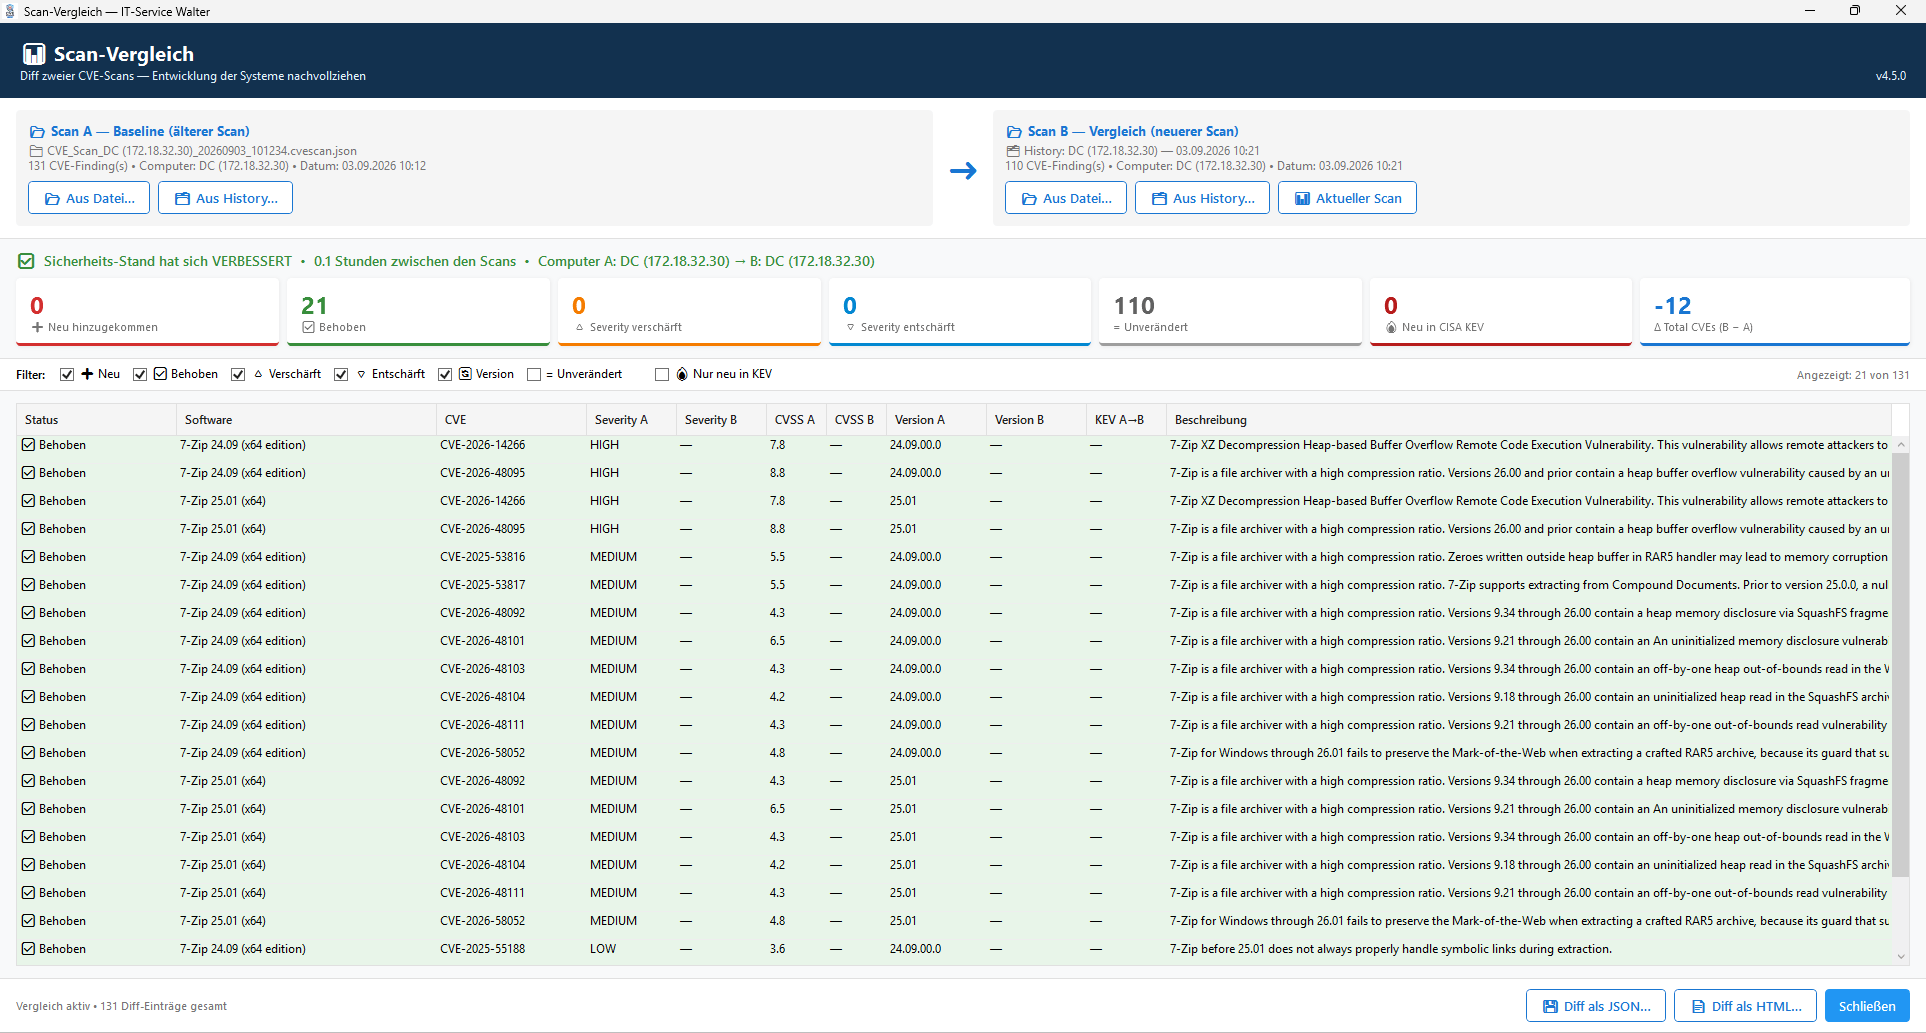
Scan-Vergleich
Der Scan-Vergleich (Diff zweier Snapshots) ist ein zentrales Werkzeug für die kontinuierliche Sicherheitsbewertung: Was hat sich seit dem letzten Scan verändert? Wurden Schwachstellen geschlossen? Sind neue dazugekommen? Hat sich die Bedrohungslage einer bekannten CVE verschärft (z. B. neu in den KEV-Katalog aufgenommen)?
Multi Server Dashboard
Zwei Dashboards zeigen den Trend über alle Server – inklusive Behebungsdauer und Alter offener Funde.

Berichtsübersicht aller CVEs pro Server

Einleitung
Dieser kurze Ausschnitt zeigt und erläutert die Notwendigkeit regelmäßiger Schwachstellenscans und demonstriert die praktische Anwendung des CVE Vulnerability Scanner Tools.

Die Bedeutung von Vulnerability Management
Was ist CVE?
CVE (Common Vulnerabilities and Exposures) ist ein standardisiertes System zur Identifizierung und Katalogisierung bekannter Sicherheitslücken in Software und Hardware. Jede CVE erhält eine eindeutige ID (z. B. CVE-2024-1234) und wird mit einer detaillierten Beschreibung, Schweregradbewertung (CVSS Score) und Lösungsempfehlungen versehen.
Die NIST National Vulnerability Database (NVD) ist die zentrale Datenbank für CVE-Informationen und wird kontinuierlich mit neuen Schwachstellen aktualisiert.
Bedrohungslandschaft für Unternehmen
Moderne Unternehmen sind zunehmenden Cyberbedrohungen ausgesetzt:
- Ransomware-Angriffe: Ausnutzung bekannter Schwachstellen für Verschlüsselungsattacken
- Zero-Day-Exploits: Angriffe auf ungepatchte Sicherheitslücken
- Supply-Chain-Angriffe: Kompromittierung über verwundbare Drittanbieter-Software
- Datenlecks: Unbefugter Zugriff auf sensible Unternehmensdaten
- Compliance-Verstöße: Nichteinhaltung gesetzlicher Sicherheitsanforderungen
- Reputationsschäden: Vertrauensverlust bei Kunden und Partnern
Regulatorische Anforderungen
NIS2 – Risikomanagementmaßnahmen
Die NIS2-Richtlinie verpflichtet betroffene Einrichtungen ausdrücklich zum Schwachstellenmanagement:
- Art. 21 Abs. 2 lit. e: Sicherheit bei Erwerb, Entwicklung und Wartung einschließlich Management und Offenlegung von Schwachstellen
- Art. 21 Abs. 2 lit. f: Bewertung der Wirksamkeit der Risikomanagementmaßnahmen
- Persönliche Verantwortung der Geschäftsleitung für die Umsetzung
ISO 27001 – Informationssicherheits-Managementsystem
Die ISO/IEC 27001:2022 fordert systematisches Schwachstellenmanagement:
- A.8.8: Handhabung technischer Schwachstellen
- A.5.36: Einhaltung von Richtlinien, Regeln und Standards für Informationssicherheit
- Regelmäßige Vulnerability Assessments und Patch Management
DSGVO – Datenschutz-Grundverordnung
Die DSGVO verlangt angemessene technische Sicherheitsmaßnahmen:
- Art. 32 DSGVO: Sicherheit der Verarbeitung
- Art. 33 DSGVO: Meldung von Datenschutzverletzungen innerhalb von 72 Stunden
- Technische Maßnahmen zur Minimierung von Sicherheitsrisiken
BSI IT-Grundschutz
Der BSI IT-Grundschutz empfiehlt:
- OPS.1.1.3: Patch- und Änderungsmanagement
- DER.2.3: Bereinigung weitreichender Sicherheitsvorfälle
- Kontinuierliche Überwachung der IT-Infrastruktur auf Schwachstellen
Der CVE Scanner ordnet jeden Fund in den Berichten den passenden Anforderungen aus NIS2, ISO 27001 und BSI IT-Grundschutz zu – die BSI-Titel stammen dabei direkt aus dem offiziellen Katalog.
Risiken ohne regelmäßige Vulnerability Scans
Finanzielle Risiken
| Risikoart | Mögliche Konsequenzen |
|---|---|
| Bußgelder (DSGVO) | Bis zu 20 Millionen € oder 4% des weltweiten Jahresumsatzes |
| Schadensersatz | Individueller Schadensersatz je betroffenem Kunden, Sammelklagen möglich |
| Incident Response Kosten | 50.000 – 500.000 € für externe Forensik-Teams und Schadensbehebung |
| Betriebsunterbrechungen | Produktionsausfälle, Systemabschaltungen, Notfall-Patches |
| Versicherungsprämien | Erhöhte Cyber-Versicherungskosten nach Sicherheitsvorfällen |
| Wiederherstellungskosten | Kosten für Datenwiederherstellung, Systemrekonstruktion, Clean-up |
Bei einem größeren Sicherheitsvorfall können die Gesamtkosten schnell mehrere Millionen Euro erreichen. Ein einziger erfolgreicher Ransomware-Angriff kann ein mittelständisches Unternehmen existenziell gefährden.
Operative Risiken
- Systemausfälle: Ungeplante Downtimes durch Exploit-Ausnutzung
- Datenverlust: Verlust geschäftskritischer oder personenbezogener Daten
- Lateral Movement: Ausbreitung von Angreifern innerhalb des Netzwerks
- Privilegieneskalation: Erlangung höherer Zugriffsrechte durch Angreifer
- Ressourcenbindung: Erheblicher Aufwand für Incident Response
- Produktivitätsverlust: Arbeitsunterbrechungen während Bereinigungsmaßnahmen
Reputationsschäden
- Vertrauensverlust: Kunden verlieren das Vertrauen in die IT-Sicherheit
- Negative Medienberichterstattung: Langfristige Schädigung des Markenimages
- Kundenabwanderung: Bestehende Kunden wechseln zur Konkurrenz
- Geschäftseinbußen: Schwierigkeiten bei Neukundenakquise
- Partnerverlust: B2B-Partner beenden Geschäftsbeziehungen
- Talentflucht: Schwierigkeiten bei Mitarbeiterrekrutierung
Rechtliche Konsequenzen
- Strafrechtliche Ermittlungen: Bei Fahrlässigkeit oder Vorsatz
- Haftung der Geschäftsführung: Persönliche Haftung bei Verletzung der Sorgfaltspflicht
- Verlust von Zertifizierungen: ISO 27001, BSI IT-Grundschutz, etc.
- Meldepflichten: Komplexe Meldeprozesse an Aufsichtsbehörden und Betroffene
- Gerichtsverfahren: Zivilrechtliche Klagen von Betroffenen
- Verstoß gegen Branchenstandards: Verletzung von Compliance-Anforderungen
Vorteile regelmäßiger Vulnerability Scans
Proaktive Risikoerkennung
Durch regelmäßige Scans mit dem CVE Vulnerability Scanner können Organisationen Schwachstellen identifizieren, bevor diese zu einem Sicherheitsvorfall führen:
- Frühzeitige Erkennung: Identifikation von CVEs in installierter Software
- Priorisierung: Fokussierung auf aktiv ausgenutzte und kritische Schwachstellen
- Patch-Management: Gezielte Planung von Sicherheitsupdates über die Maßnahmenliste
- Risikobewertung: Einschätzung des Gefährdungspotenzials
- Trend-Analyse: Erkennung von Schwachstellenmustern und Behebungsdauer über Zeit
Compliance-Nachweis
Regelmäßige Scans dokumentieren die Sorgfaltspflicht und unterstützen Compliance-Anforderungen:
- Nachweisbare Kontrollen für ISO 27001 Audits
- Nachweis des Schwachstellenmanagements nach NIS2
- Erfüllung der technischen und organisatorischen Maßnahmen nach DSGVO
- Dokumentation für BSI IT-Grundschutz Prüfungen
- Dokumentierte Entscheidungen zu akzeptierten Risiken mit Genehmiger und Ablaufdatum
- Audit-Trail für Schwachstellenmanagement
- Nachweis der Due Diligence gegenüber Versicherungen
Reduzierung der Angriffsfläche
Je schneller Schwachstellen erkannt und behoben werden, desto geringer ist das Risiko:
- Weniger Angriffsvektoren für Cyberkriminelle
- Reduzierte Verweilzeit von Schwachstellen im System
- Verhinderung von Zero-Day-Exploits durch schnelle Updates
- Schutz kritischer Assets durch priorisiertes Patching
- Software ohne Herstellerunterstützung rechtzeitig ersetzen
- Minimierung der Lateral-Movement-Möglichkeiten
Kosteneffizienz
Die Investition in präventive Scans ist minimal im Vergleich zu den Kosten eines Sicherheitsvorfalls:
- Einmalige Tool-Investition: Keine wiederkehrenden Lizenzkosten
- Automatisierte Scans: Minimaler Personalaufwand
- Vermeidung von Bußgeldern: ROI bereits nach Verhinderung eines einzigen Vorfalls
- Reduzierte Incident-Response-Kosten: Proaktiv statt reaktiv
- Geringere Versicherungsprämien: Nachweis angemessener Sicherheitsmaßnahmen
- Zeitersparnis: Automatisierte Reports und Maßnahmenliste statt manueller Recherche
CVE Vulnerability Scanner – Tool-Übersicht
Hauptfunktionen
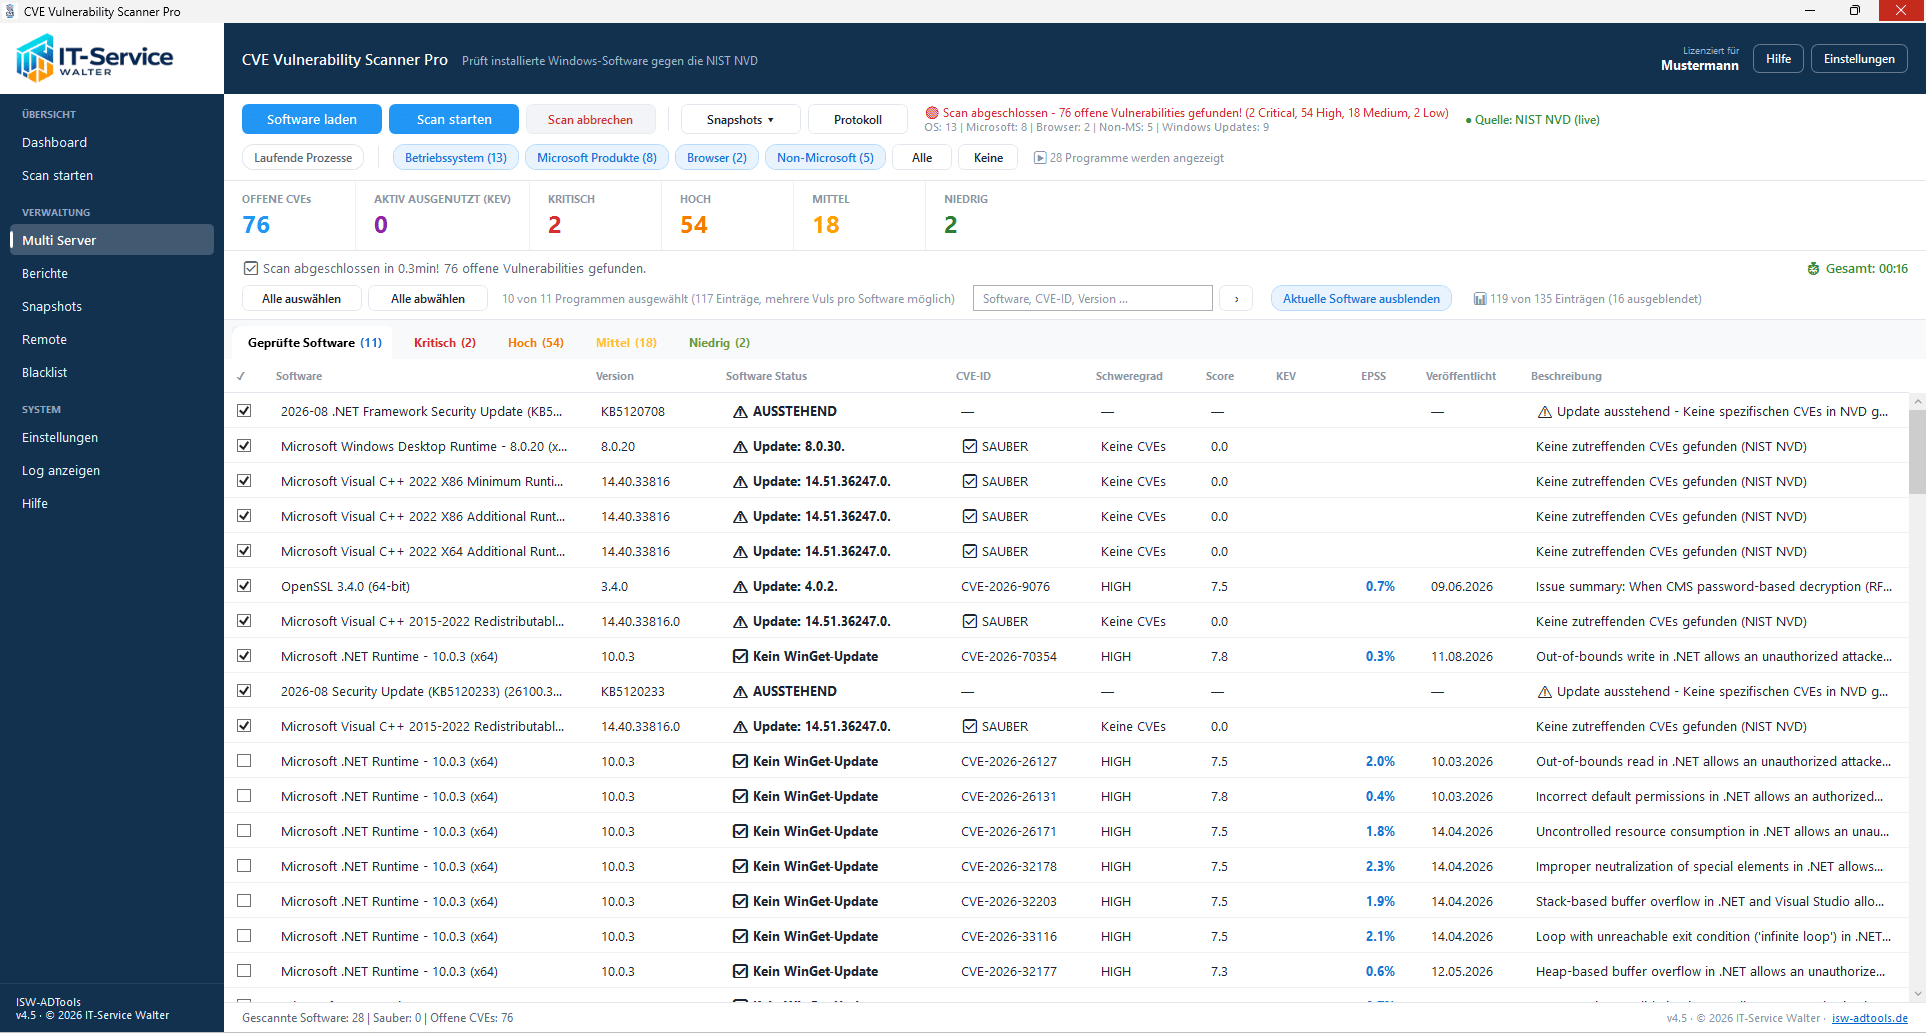
Automatische Software-Erkennung
- Registry-Scan: Auslesen installierter Programme aus Windows Registry
- Kategorisierung: Automatische Sortierung in OS, Microsoft, Browser, Non-Microsoft
- Detailinformationen: Name, Version, Publisher, Installationsdatum
- Remote-Scanning: Unterstützung für PowerShell Remoting (WinRM)
- ISW CVE Agent: Erfassung von Servern ohne WinRM
- Bulk-Analyse: Gleichzeitige Prüfung mehrerer Systeme
- Portable Apps: Laufende Prozesse werden berücksichtigt
CVE-Datenbankabfrage
- NIST NVD API: Automatisierte Abfrage der National Vulnerability Database
- Herstellerdaten: Gegenprobe gegen den CVE-Datensatz des Herstellers
- CVSS-Score: Anzeige des Schweregrads (LOW, MEDIUM, HIGH, CRITICAL)
- CVE-Details: ID, Veröffentlichungsdatum, Beschreibung, Metrik
- Rate-Limiting: Intelligente API-Nutzung zur Einhaltung von Limits
- Caching: Optional lokale Zwischenspeicherung von CVE-Daten
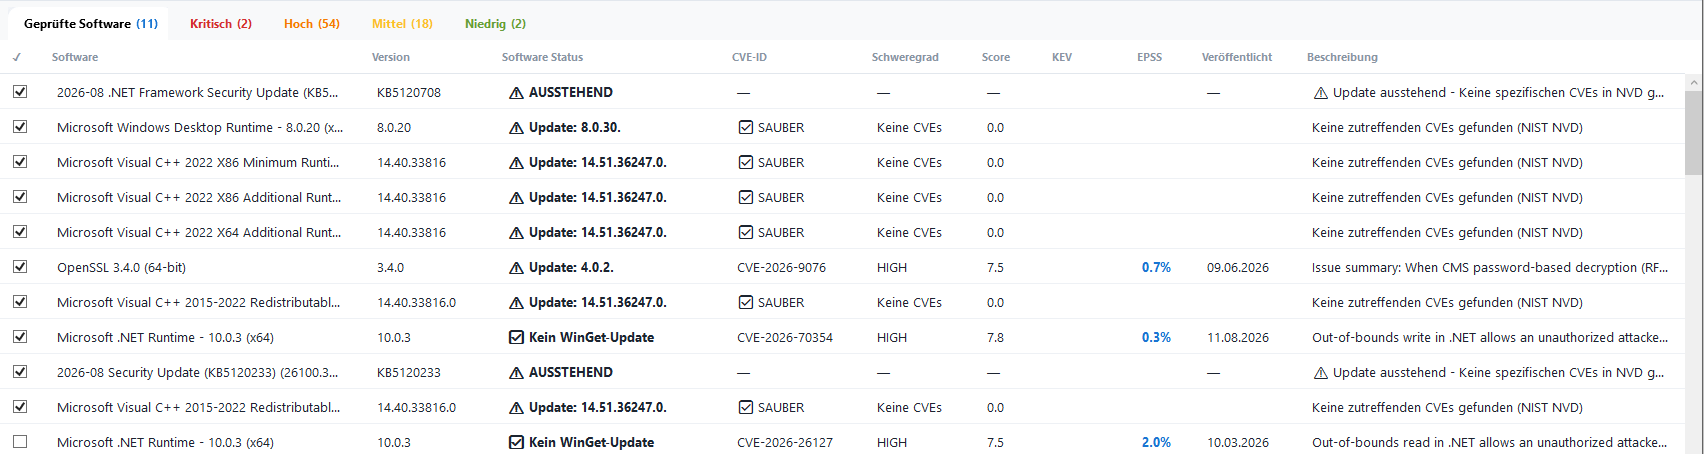
WinGet-Integration (Update-Erkennung)
- Update-Check: Prüfung, ob neuere Versionen verfügbar sind
- Versionsvergleich: Intelligente Erkennung veralteter Software
- Package-ID: Anzeige der WinGet Package-ID für Updates
- OUTDATED-Warnungen: Separate Kennzeichnung veralteter Software
- Update-Empfehlungen: Direkte Update-Befehle für WinGet
Benutzeroberfläche
Der CVE Vulnerability Scanner bietet eine moderne, benutzerfreundliche WPF-Oberfläche:
- Tabbed Interface: Übersichtliche Darstellung in Tabs (Alle, Kritisch, Hoch, Mittel, Niedrig, Veraltete Software)
- Farbcodierung: Visuell unterscheidbare Schweregrade
- Review-Spalte: Status jeder dokumentierten Entscheidung direkt in allen Ergebnistabellen
- Rechtsklick „Review-Entscheidung setzen“: auch für mehrere Funde und alle Server auf einmal
- Fenster „Agenten“: Freigabe, Sperren und Ausrollpaket für den ISW CVE Agent
- Live-Log: Echtzeitanzeige des Scan-Fortschritts
- Statistiken: Übersicht über gefundene Schwachstellen
- Kategorieauswahl: Flexible Filterung nach Software-Kategorien
- Blacklist-Funktion: Ausschluss bestimmter Software von Scans
Reporting und Export
Umfangreiche Reporting-Funktionen für Dokumentation und Management:
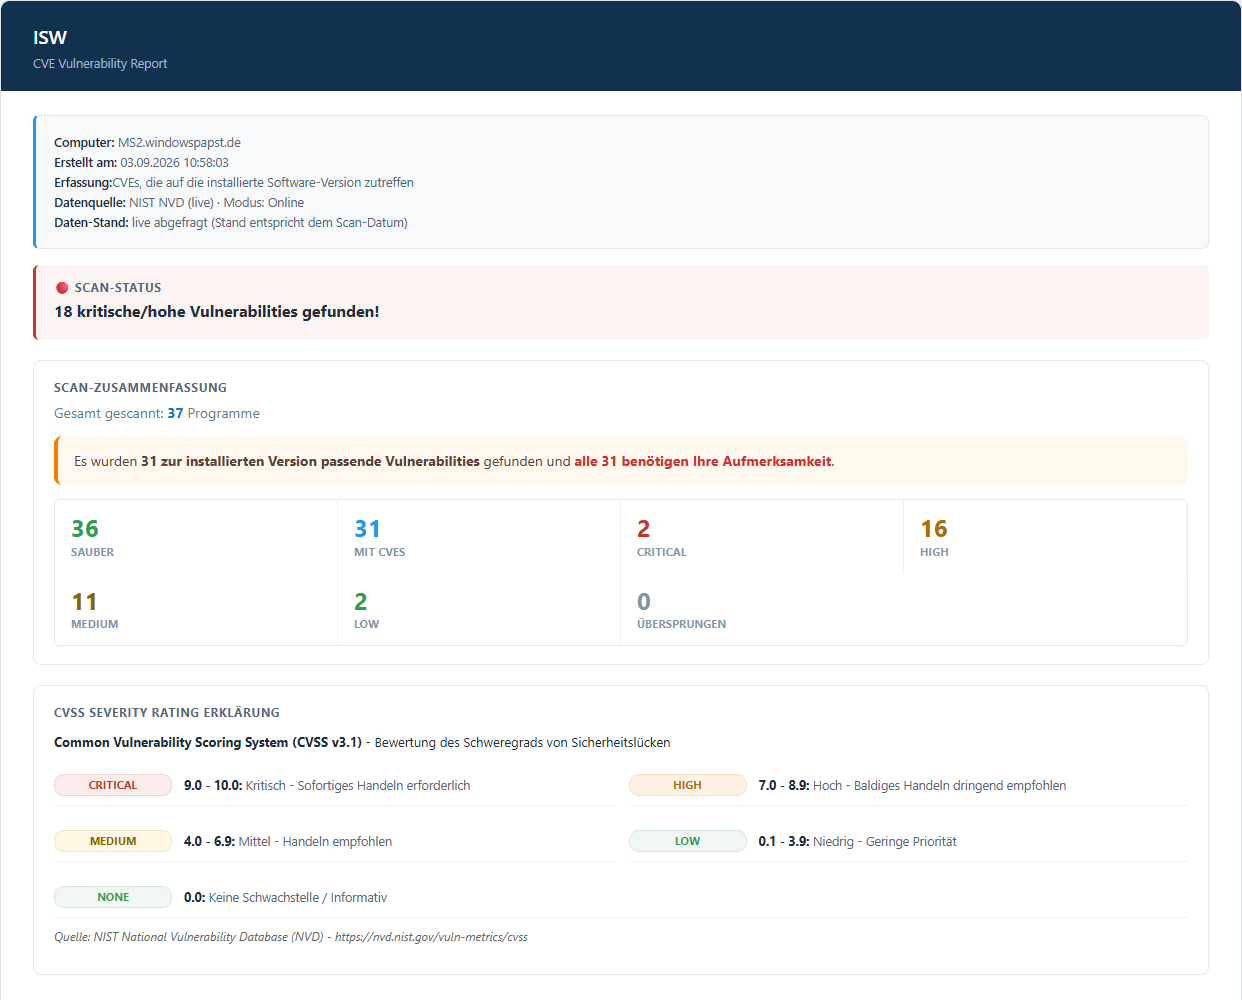
HTML-Bericht
- Professionelles Layout mit Unternehmensbranding
- Detaillierte CVE-Informationen mit Schweregrad
- Sortierung nach Kritikalität
- Maßnahmenliste: Funde gebündelt nach Software und Zielversion
- End-of-Life: Software ohne Herstellerunterstützung
- Behebungskennzahlen und Review-Entscheidungen
- Computeridentifikation (FQDN/IP-Adresse)
- Zeitstempel und Scan-Metadaten
- Direkt im Browser anzeigbar
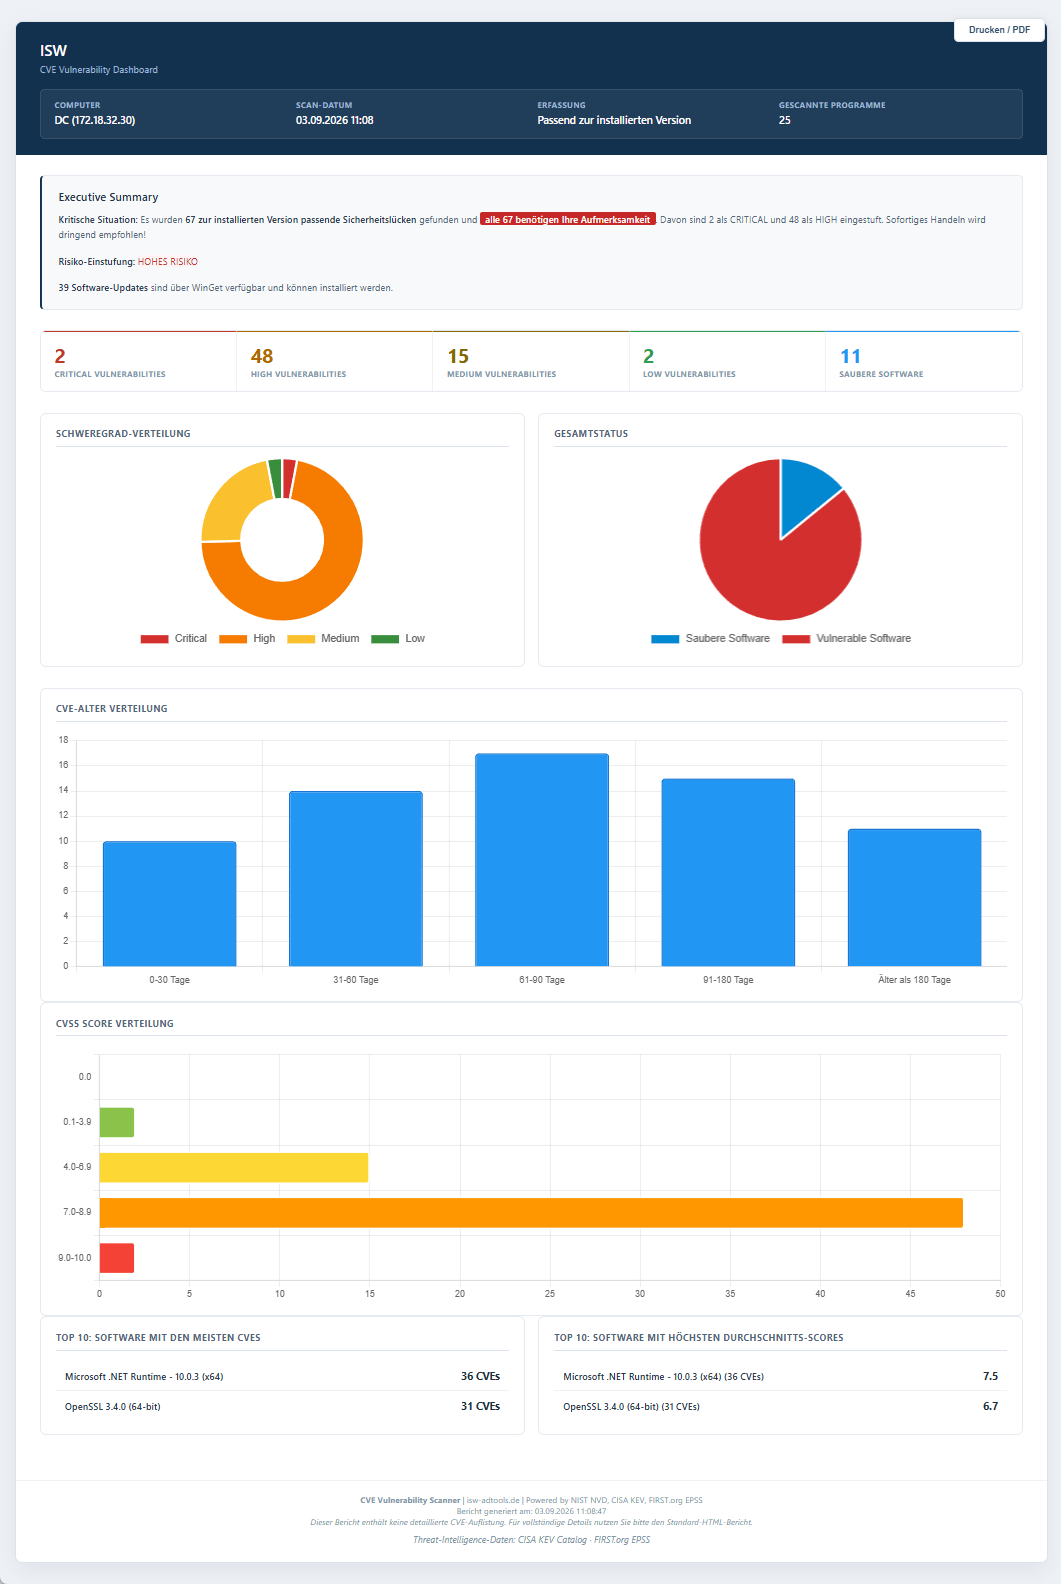
Management-Dashboard
- Visuelle Darstellung mit Chart.js
- Balkendiagramme nach Schweregrad
- Kreisdiagramm der Verteilung
- Zeitverlauf der CVE-Veröffentlichungen
- KPI-Metriken: Gesamt-Schwachstellen, Durchschnittlicher CVSS-Score
- Top-10 betroffene Software
- Geeignet für Management-Präsentationen
Review-Protokoll und VEX-Export
- Review-Protokoll als PDF: Änderungen seit dem letzten Protokoll, Handlungsbedarf und alle aktiven Entscheidungen
- Freigabezeile für den Informationssicherheitsbeauftragten
- VEX-Export im Format CSAF 2.0 für ISMS- und GRC-Werkzeuge
- Wiedervorlage per E-Mail bei ablaufenden Akzeptanzen und überfälligen Bearbeitungen
CSV-Export
- Excel-kompatibles Format (Semikolon-Trennung)
- Alle CVE-Details inklusive Review-Status exportierbar
- Geeignet für Weiterverarbeitung in SIEM/SOAR
- Import in Ticket-Systeme möglich
- Basis für eigene Analysen und Dashboards
Remote-Scanning
Der CVE Scanner erfasst entfernte Systeme auf zwei Wegen – pro Server frei wählbar im Profil.
Über PowerShell Remoting (WinRM)
- WinRM-Unterstützung: Scanning von Remote-Windows-Systemen
- Credential-Management: Kennwörter verschlüsselt in getrennten Tresoren für Benutzer und Administrator
- SSL/TLS-Unterstützung: Verschlüsselte Verbindungen (Port 5986)
- Non-SSL-Option: Unverschlüsselte Verbindungen (Port 5985)
- Verbindungstest: Überprüfung der Erreichbarkeit vor dem Scan
- Logging: Detailliertes Protokoll der Remote-Operationen
Über den ISW CVE Agent
- Kein WinRM, keine Anmeldedaten: Der Agent läuft als geplanter Task unter SYSTEM und liest nur
- Signierte Lieferung: Jedes Inventar ist mit einem nicht exportierbaren Schlüssel des Servers signiert
- Zwei Wege: SMB-Freigabe im Netzwerk oder HTTPS an den Inventar-Empfang (z. B. aus der DMZ)
- Freigabe beim ersten Kontakt: Unbekannte Agenten werden erst nach Bestätigung gescannt
- Aktualität: Veraltete Inventare werden nicht ausgewertet
- Verteilung: Ausrollpaket für GPO, Intune und SCCM
Erweiterte Funktionen
CVE-Filter
Flexible Filterung von CVE-Ergebnissen:
- Keyword-Filter: Ausschluss bestimmter Begriffe aus Ergebnissen
- Mehrere Filter: Verwaltung beliebig vieler Ausschlusskriterien
- Persistent: Filter werden zwischen Sitzungen gespeichert
- Schnellzugriff: Einfache Verwaltung über dediziertes Fenster
Software-Blacklist
Ausschluss bekannter oder unkritischer Software vom Scan:
- Flexible Verwaltung: Hinzufügen/Entfernen von Software
- Pattern-Matching: Case-insensitive Namensvergleich
- Performance-Optimierung: Reduzierung der Scan-Zeit
- Relevanz-Fokussierung: Konzentration auf kritische Assets
Konfigurierbare Einstellungen
- API-Key: Optional NIST NVD API-Key für höhere Rate-Limits
- Scan-Parameter: Anpassbare Verzögerungen und Timeouts
- Log-Level: Konfigurierbare Protokollierungstiefe
- Persistente Konfiguration: Einstellungen werden gespeichert
Best Practices für den Einsatz
Scan-Strategie
Scan-Frequenz
- Wöchentlich: Kritische Produktivsysteme und Server
- Monatlich: Workstations und Client-Systeme
- Vierteljährlich: Test- und Entwicklungsumgebungen
- Ad-hoc: Nach kritischen Sicherheitswarnungen oder Zero-Day-Exploits
- Vor Audits: Sicherstellung der Compliance vor externen Prüfungen
Priorisierung
Systeme nach Kritikalität priorisieren:
- Kritisch: Internet-facing Systeme, Domain Controller, Datenbank-Server
- Hoch: File-Server, Mail-Server, VPN-Gateways
- Mittel: Workstations mit Zugriff auf sensible Daten
- Niedrig: Test-Systeme, isolierte Entwicklungsumgebungen
Umgang mit Scan-Ergebnissen
Sofortmaßnahmen bei kritischen Findings
- Dokumentation: Entscheidung je Fund im Vulnerability Review festhalten
- Risikobewertung: CVSS-Score, KEV-Status und EPSS bewerten
- Patch-Verfügbarkeit: Prüfung, ob Security-Updates verfügbar sind
- Kompensationskontrollen: Temporäre Maßnahmen bei fehlenden Patches – im Review als „Kompensiert“ mit Ablaufdatum
- Eskalation: Information der zuständigen Führungsebene bei CRITICAL-CVEs
- Isolation: Ggf. temporäre Netzwerksegmentierung betroffener Systeme
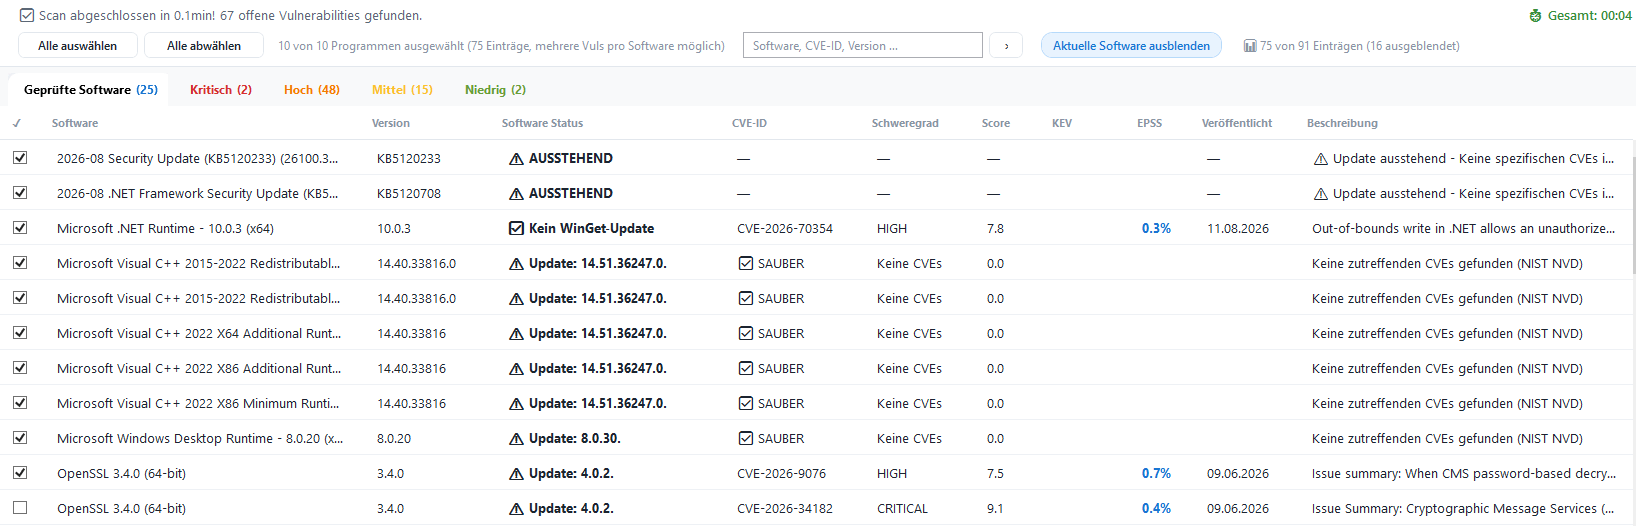
Patch-Management-Prozess
- Test-Umgebung: Patches zunächst in isolierter Umgebung testen
- Change-Management: Formale Freigabe vor Produktiv-Deployment
- Wartungsfenster: Patches während geplanter Wartungszeiten einspielen
- Rollback-Plan: Vorbereitung für schnelle Rücknahme bei Problemen
- Verifikation: Erneuter Scan nach Patch-Deployment zur Bestätigung
- Dokumentation: Lückenlose Dokumentation aller Patch-Aktivitäten
Reporting und Dokumentation
Für Compliance und Audit-Zwecke sollten folgende Informationen dokumentiert werden:
- Scan-Berichte: Vollständige HTML/PDF/CSV-Reports archivieren
- Zeitstempel: Datum und Uhrzeit jedes Scans
- Scope: Liste der gescannten Systeme und IP-Adressen
- Findings: Anzahl und Art der gefundenen Schwachstellen
- Remediation: Dokumentation der ergriffenen Maßnahmen
- Risikoakzeptanzen: Begründung, Genehmiger und Ablaufdatum
- Follow-up: Verifikation der erfolgreichen Behebung
- Trend-Analyse: Entwicklung der Schwachstellen und Behebungsdauer über Zeit
- Verantwortlichkeiten: Zuständige Personen für Remediation
Integration in bestehende Prozesse
Der CVE Scanner sollte in bestehende Security-Workflows integriert werden:
- SIEM-Integration: CSV-Export in Security Information and Event Management System
- ISMS/GRC: VEX-Export (CSAF 2.0) der Review-Entscheidungen
- Ticket-System: Automatische Erstellung von Tickets für gefundene CVEs
- Asset-Management: Verknüpfung mit CMDB (Configuration Management Database)
- Patch-Management: Integration mit WSUS, SCCM oder anderen Patch-Tools
- Incident-Response: CVE-Daten als Basis für Incident Playbooks
- Vulnerability-Management-Platform: Ergänzung zu Nessus, Qualys, etc.
Technische Anforderungen und Installation
Systemanforderungen
| Komponente | Anforderung |
|---|---|
| Betriebssystem | Windows 10/11, Windows Server 2016 oder höher |
| .NET Runtime | .NET 10.0 oder höher (Scanner); Agent und Inventar-Empfang bringen ihre Laufzeit mit |
| Arbeitsspeicher | Minimum 4 GB RAM, empfohlen 8 GB oder mehr |
| Prozessor | Multi-Core CPU empfohlen für optimale Performance |
| Festplattenspeicher | 100 MB für Anwendung, ausreichend Speicher für Reports |
| Netzwerk | Internet-Zugang für NIST NVD API (Port 443) |
| Berechtigungen (lokal) | Lokaler Benutzer oder Administrator für Registry-Zugriff |
| Berechtigungen (remote, WinRM) | Remote-Administrator-Rechte für WinRM-Zugriff |
| ISW CVE Agent (optional) | 64-Bit-Windows; Lieferung über SMB-Freigabe oder HTTPS an den Inventar-Empfang (Standardport 8445) |
Der Scanner selbst ist als portable Anwendung konzipiert und erfordert keine Installation. Er kann direkt von einem Netzlaufwerk oder USB-Stick ausgeführt werden. Nur wer Server über den ISW CVE Agent erfassen möchte, richtet zusätzlich den Agent auf den Zielsystemen und den Inventar-Empfang auf dem Scanner-Rechner ein – beides per Knopfdruck bzw. Ausrollpaket.
Remote-Scanning Voraussetzungen
Für Remote-Scanning über PowerShell Remoting (WinRM) müssen auf den Ziel-Systemen folgende Voraussetzungen erfüllt sein:
- WinRM-Service: Windows Remote Management aktiviert und gestartet
- Firewall: Port 5985 (HTTP) oder 5986 (HTTPS) freigeschaltet
- PowerShell Remoting: Mit
Enable-PSRemotingaktiviert - Credentials: Administrator-Berechtigungen auf Ziel-System
- Trusted Hosts: Optional für Nicht-Domain-Umgebungen konfigurieren
- SSL-Zertifikat: Für verschlüsselte Verbindungen (Port 5986)
Ist WinRM auf einem Server nicht möglich oder nicht erwünscht, übernimmt der ISW CVE Agent – auf dem Zielsystem muss dafür kein Port geöffnet werden.
NIST NVD API Zugang
Der CVE Scanner nutzt die NIST National Vulnerability Database API:
- Öffentlich zugänglich: Keine Registrierung für grundlegende Nutzung erforderlich
- Rate-Limits ohne API-Key: 5 Requests pro 30 Sekunden, 10.000 pro Monat
- API-Key (optional): Höhere Rate-Limits nach kostenloser Registrierung
- Mit API-Key: 50 Requests pro 30 Sekunden, 100.000 pro Monat
- Registrierung: Auf nvd.nist.gov/developers/request-an-api-key
- Tool-Konfiguration: API-Key im Einstellungs-Fenster hinterlegen
WinGet-Integration
Für die Update-Erkennung nutzt der Scanner Windows Package Manager (WinGet):
- Verfügbarkeit: Ab Windows 10 Version 1809 / Windows 11
- Installation: Vorinstalliert in modernen Windows-Versionen
- Manuelle Installation: Über Microsoft Store („App-Installer“)
- Alternativer Download: GitHub-Release von microsoft/winget-cli
- Optional: WinGet-Integration kann deaktiviert werden
- Funktionalität ohne WinGet: CVE-Scanning funktioniert unabhängig davon
Deployment-Empfehlungen
- Dedizierte Workstation: Zentrale Station für Security-Scans
- Service-Account: Verwendung dedizierter Service-Accounts mit minimalen Rechten
- Netzwerksegmentierung: Scanner in Security-Management-Segment platzieren
- DMZ-Server: Per ISW CVE Agent über HTTPS anbinden statt WinRM freizugeben
- Verschlüsselung: Reports auf verschlüsselten Volumes speichern
- Backup: Regelmäßige Sicherung von Scan-Reports und Konfiguration
- Monitoring: Integration in zentrales Logging und Monitoring
Anwendungsfälle und Szenarien
Regelmäßiges Vulnerability Assessment
Szenario: Monatliches Schwachstellen-Assessment für alle Produktiv-Server
- Remote-Verbindung: Server per WinRM oder ISW CVE Agent einbinden
- Software-Scan: Laden der installierten Software-Liste
- CVE-Check: Automatische Prüfung gegen NVD-Datenbank und Herstellerdaten
- Maßnahmenliste: Updates nach Software bündeln und priorisieren
- Dashboard: Erstellung Management-Dashboard für Führungsebene
- Detailbericht: HTML-Report für IT-Security-Team
- CSV-Export: Import in Ticket-System für Remediation-Tracking
- Dokumentation: Archivierung der Berichte für Audit-Trail
Incident Response
Szenario: Zero-Day-Exploit wird öffentlich – schnelle Überprüfung aller Systeme
- CVE-Filter: Konfiguration Filter für spezifische CVE-ID
- Bulk-Scan: Gleichzeitiger Scan aller kritischen Systeme
- Identifikation: Ermittlung betroffener Systeme
- Priorisierung: CVSS-Score, KEV-Status und Exposure analysieren
- Sofortmaßnahmen: Kompensationskontrollen implementieren und im Review dokumentieren
- Patch-Deployment: Notfall-Patches nach Test einspielen
- Verification: Erneuter Scan zur Bestätigung der Remediation
Compliance-Audit Vorbereitung
Szenario: Vorbereitung auf ISO 27001 Re-Zertifizierungs-Audit oder NIS2-Nachweis
- Kompletter Scan: Alle Systeme im Scope erfassen
- Dokumentation: Vollständige HTML- und PDF-Reports für Auditor
- Trend-Analyse: Behebungsdauer und Alter offener Funde aus der Scan-History
- Remediation-Status: Nachweis behobener Schwachstellen
- Risikoakzeptanzen: Review-Protokoll mit Freigabe durch den ISB
- Dashboard: Visualisierung für Management-Review
- Prozess-Nachweis: Dokumentation regelmäßiger Scan-Zyklen
- Follow-up-Plan: Zeitplan für Behebung verbleibender Issues
Managed Service Provider (MSP)
Szenario: MSP mit mehreren Kunden – zentrale Vulnerability-Überwachung
- Kunden-Segmentierung: Separate Scans pro Kunde
- Remote-Access: Kunden-spezifische Credentials oder ISW CVE Agent für abgeschottete Systeme
- Branding: Anpassung Reports mit Kunden-Logo
- Monitoring: Regelmäßige Scans im Rahmen SLA
- Alerting: Benachrichtigung bei CRITICAL-Findings
- Reporting: Monatliche Berichte für Kunden
- SLA-Tracking: Behebungsdauer als Service-Level-Nachweis
Zusammenfassung und Handlungsempfehlungen
Kernaussagen
- Existenzielles Risiko: Ungepatchte Schwachstellen sind Einfallstore für Cyberangriffe
- Regulatorische Verpflichtung: NIS2, ISO 27001, DSGVO und BSI fordern proaktives Schwachstellenmanagement
- Kosteneffizienz: Präventive Scans sind deutlich kostengünstiger als Incident Response
- Professionelles Werkzeug: Der CVE Scanner bietet alle notwendigen Funktionen für wirksamen Schutz
- Automatisierung: Reduzierung manueller Aufwände durch automatisierte Scans und Reports
- Compliance-Nachweis: Lückenlose Dokumentation für Audits und Zertifizierungen
Sofortmaßnahmen
Folgende Schritte sollten umgehend eingeleitet werden:
- Initialer Scan: Durchführung eines ersten Scans aller kritischen Systeme
- Baseline: Etablierung einer Schwachstellen-Baseline für Trend-Analyse
- Richtlinien: Erstellung einer Scan-Richtlinie mit Verantwortlichkeiten
- Schulung: Einweisung des IT-Security-Teams in Tool-Nutzung
- Integration: Aufnahme in bestehende Security-Prozesse (Change, Incident, Problem)
- Dokumentation: Erstellung Prozessdokumentation für ISO 27001 und NIS2
Langfristige Strategie
- Kontinuierliche Verbesserung: Regelmäßige Review und Optimierung der Scan-Prozesse
- Automatisierung: Anstreben vollautomatisierter Scans mit Alerting
- Integration: Anbindung an SIEM, SOAR und Vulnerability-Management-Plattformen
- Awareness: Schulung aller Mitarbeiter zu Schwachstellen und Patching
- Metrics: KPIs etablieren (Mean Time To Patch, Vulnerability Density)
- Vorfallplanung: Entwicklung Incident-Response-Playbooks für Zero-Day-Exploits
- Threat Intelligence: Integration aktueller Bedrohungsdaten in Priorisierung
Schlusswort
In einer Zeit zunehmender Cyber-Bedrohungen und steigender regulatorischer Anforderungen ist proaktives Schwachstellenmanagement keine Option mehr, sondern eine Notwendigkeit. Der CVE Vulnerability Scanner von IT-Service Walter bietet Organisationen ein leistungsfähiges, benutzerfreundliches Werkzeug, um dieser Verantwortung gerecht zu werden – vom einzelnen Server bis zur gemischten Landschaft aus Domänen-, DMZ- und Arbeitsgruppenservern.
Die Investition in regelmäßige Schwachstellen-Scans zahlt sich nicht nur durch Compliance-Erfüllung und Risikominimierung aus, sondern schafft auch Vertrauen bei Kunden, Partnern und Aufsichtsbehörden. Organisationen, die heute handeln, schützen nicht nur ihre eigenen Assets, sondern auch die Daten ihrer Kunden und die Stabilität ihrer IT-Infrastruktur.
Warten Sie nicht auf den ersten Sicherheitsvorfall – beginnen Sie jetzt mit systematischem Vulnerability Management!
CVE SCANNER – NIST DATABASE – „Überlassen Sie potenzielle Schwachstellen nicht dem Zufall.“
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten