NEU v5.0 (24.09.2026)
Der DNS Zone Manager ist eine professionelle Softwarelösung für die effiziente Verwaltung und (automatische) Überwachung von Windows DNS-Servern. Die Anwendung wurde speziell für IT-Administratoren und Managed Service Provider (MSPs) entwickelt, die täglich mit komplexen DNS-Infrastrukturen arbeiten.
„Enterprise DNS Management. Einfach gemacht.“
Zielgruppe
- IT-Administratoren: Vereinfachen Sie die tägliche DNS-Verwaltung und reduzieren Sie Fehler durch manuelle Konfiguration
- Managed Service Provider: Verwalten Sie DNS für mehrere Kunden effizient mit Reports und automatisierter Überwachung
- Security-Teams: Überwachen Sie DNS-Änderungen mit dem Audit Log und stellen Sie DNSSEC-Compliance sicher
- Compliance-Beauftragte: Generieren Sie prüfungssichere Dokumentation und Änderungsprotokolle
Wussten Sie?
Laut Studien werden bis zu 40 % der IT-Support-Tickets durch DNS-Probleme verursacht oder verschärft. Eine proaktive DNS-Verwaltung kann diese Tickets signifikant reduzieren.
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 389,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Produktinformation DNS Zone Manager
Send download link to:
Typischer Einsatz
Forward- und Reverse-Zonen nach Jahren aufräumen
Active Directory mit AD-integrierten Zonen · mehrere DNS-Server · über Jahre gewachsene Einträge
Ausgangslage
PTR-Records fehlen, alte A-Records zeigen ins Leere, CNAMEs verweisen auf gelöschte Hosts. Die Folgen sind sporadische Anmelde-, VPN- oder Zustellprobleme, deren Ursache niemand auf Anhieb im DNS sucht.
Vorgehen
Die Zonen werden lokal oder remote geladen und automatisch auf fehlende PTR-Records, verwaiste A-Records und defekte CNAMEs geprüft. Fehlende PTR- und A-Records legt der Auto-Fix an, verwaiste Einträge werden entfernt; eine geplante Prüfung im Silent Mode überwacht danach regelmäßig.
Ergebnis
Konsistente Forward- und Reverse-Zonen, ein Health Score als Maßstab und HTML- oder PDF-Berichte zur Dokumentation. Jede Änderung steht im eigenen Windows-Ereignisprotokoll und im Audit-Log.
- Health Score Benachrichtigung unter Schwelle, Standard 80
- 8 Record-Typen A, AAAA, CNAME, PTR, MX, TXT, NS, SRV
- HTML · PDF Berichte, auch per E-Mail
DNS Zone Manager – Hauptmerkmale
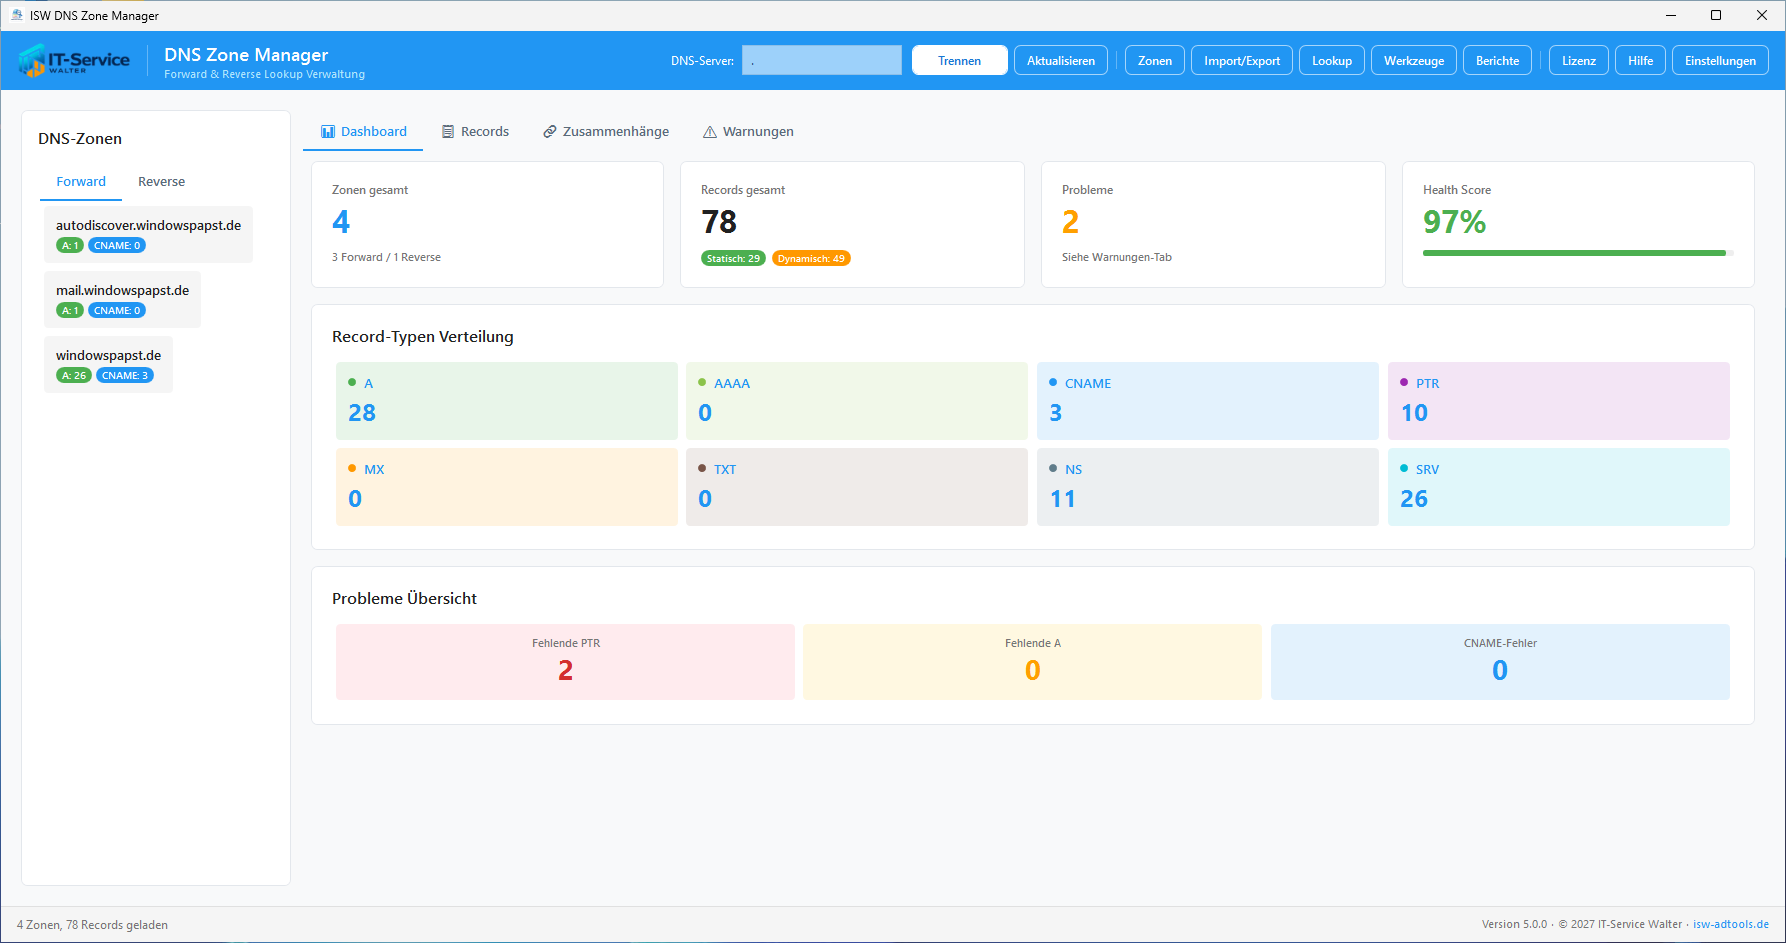
🔍 Analyse & Übersicht
- Health Score – Bewertung der DNS-Konfigurationsqualität auf einen Blick
- Automatische Problemerkennung – Fehlende PTR-Records, verwaiste A-Records, defekte CNAMEs
- Zusammenhänge-Ansicht – Verknüpfung von Forward- und Reverse-Records visualisiert
- Dynamische Severity-Stufen – Critical vs. Medium für priorisierte Problembehebung
⚡ Auto-Fix & Reparatur
- Ein-Klick Auto-Fix – Fehlende PTR- und A-Records automatisch erstellen
- Reverse-Zone erstellen – Fehlende Reverse-Zonen direkt aus dem Warnungen-Tab anlegen
- Bulk-Operationen – Alle Probleme einer Zone oder global beheben
- Verwaiste Records löschen – PTR- und CNAME-Records ohne Ziel entfernen
📊 Reports & Export
- HTML & PDF Reports – Professionelle Berichte mit Titelseite und Inhaltsverzeichnis
- E-Mail-Versand – Reports direkt per SMTP versenden
- Zone-gefilterte Reports – Berichte für einzelne oder alle Zonen
- Änderungsprotokoll – Vollständiger Audit-Trail aller Aktionen
🛠️ Verwaltung
- Record-Erstellung – Alle Record-Typen (A, AAAA, CNAME, PTR, MX, TXT, NS, SRV)
- Automatische PTR-Erstellung – Bei A-Record-Erstellung optional PTR miterstellen
- DNS Lookup (nslookup) – Integrierte DNS-Abfragen mit Verlauf
- Multi-Server-Unterstützung – Lokal oder Remote-DNS-Server verwalten
🎯 Filter & Suche
- Erweiterte Filter – Nach Zone, Severity, Record-Typ, Quelle (statisch/dynamisch)
- Volltextsuche – Schnelles Finden von Records
- Nur Auto-Fix anzeigen – Fokus auf behebbare Probleme
🏢 Enterprise-Features
- AD-integrierte Zonen – Volle Unterstützung für Active Directory DNS
- Audit-Logging – Alle Änderungen werden protokolliert
- Windows Server 2016-2025 – Breite Kompatibilität
Warum DNS-Management entscheidend ist
DNS (Domain Name System) ist das Fundament jeder IT-Infrastruktur. Ein einziger fehlerhafter DNS-Eintrag kann weitreichende Konsequenzen haben:
- E-Mail-Zustellung schlägt fehl, wenn MX-Records falsch konfiguriert sind
- Benutzer können sich nicht anmelden, wenn Active Directory DNS-Einträge fehlen
- Webseiten und Anwendungen sind nicht erreichbar
- VPN-Verbindungen scheitern an falschen Reverse-DNS-Einträgen
- Sicherheitssysteme melden Fehlalarme bei DNS-Inkonsistenzen
Die Lösung: ISW DNS Zone Manager
Der ISW DNS Zone Manager automatisiert die zeitaufwändige manuelle Überprüfung von DNS-Konfigurationen und bietet:
- Automatische Erkennung von Inkonsistenzen zwischen Forward- und Reverse-Lookup-Zonen
- Ein-Klick-Behebung von fehlenden PTR- und A-Records
- Umfassende Compliance-Reports für Audits und Dokumentation
- Erweiterte DNS-Tools für Replikationsprüfung, DNSSEC und Cache-Management
- Geplante Überprüfungen mit automatischen E-Mail-Benachrichtigungen
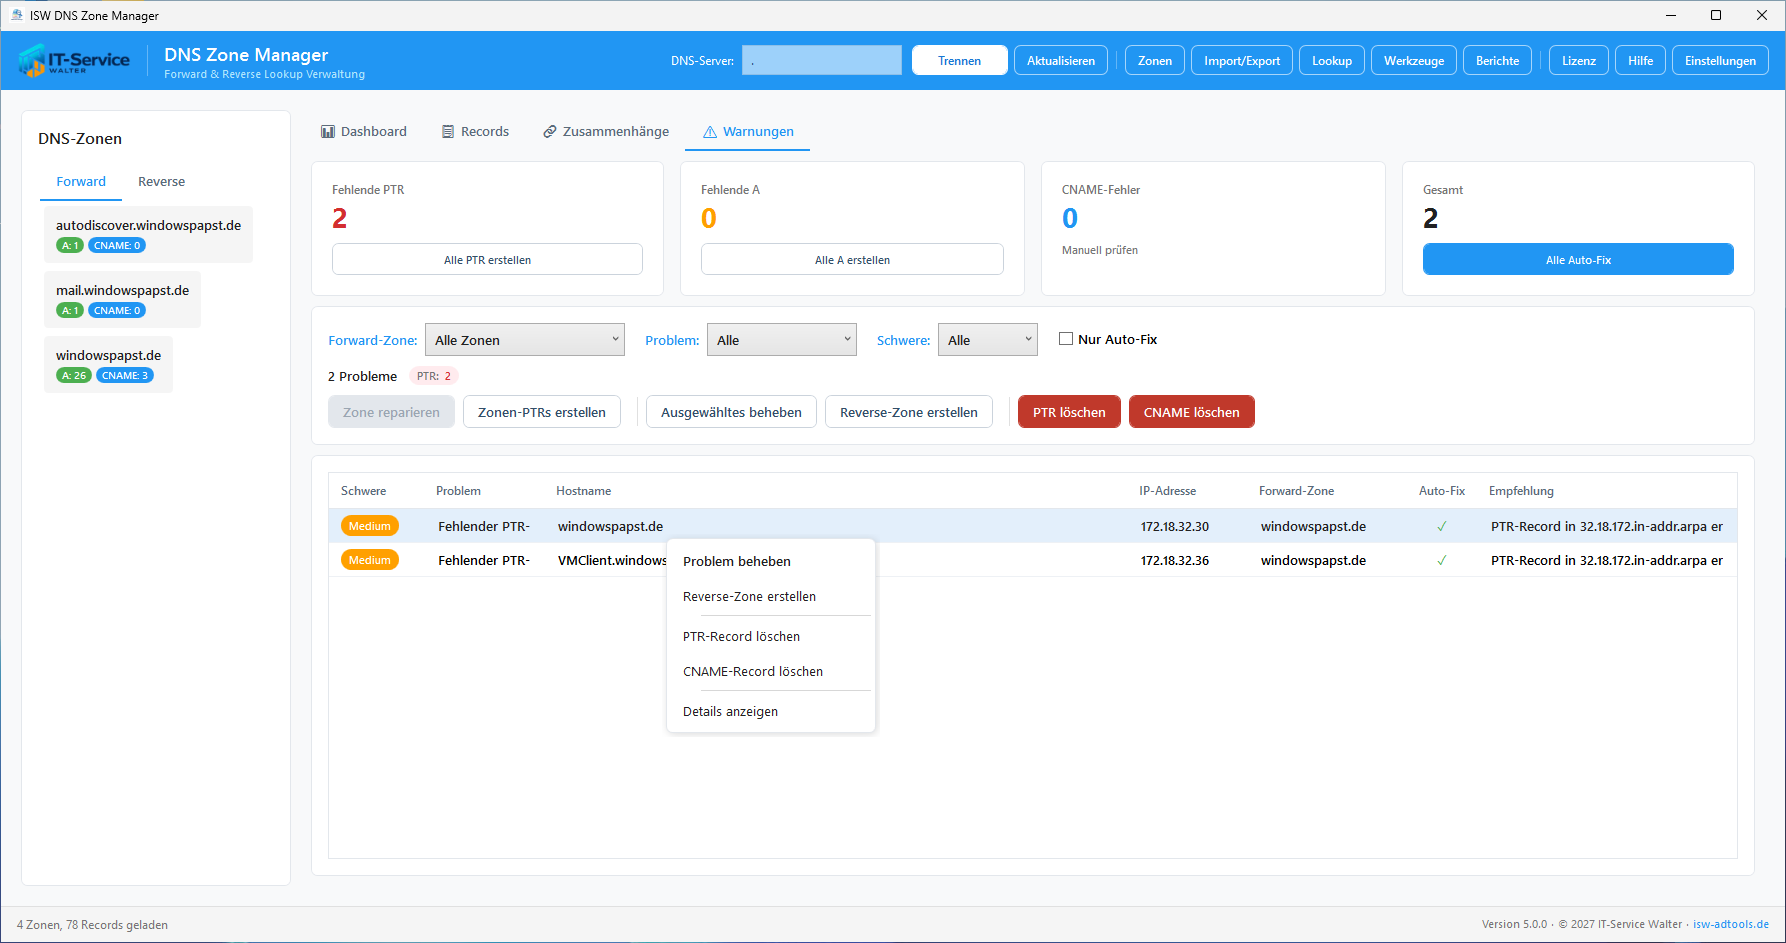
Zusammenhänge-Tab
Diese Ansicht zeigt die Beziehungen zwischen A-Records und PTR-Records. Sie erkennen sofort, welche Forward-Einträge keinen passenden Reverse-Eintrag haben und umgekehrt.
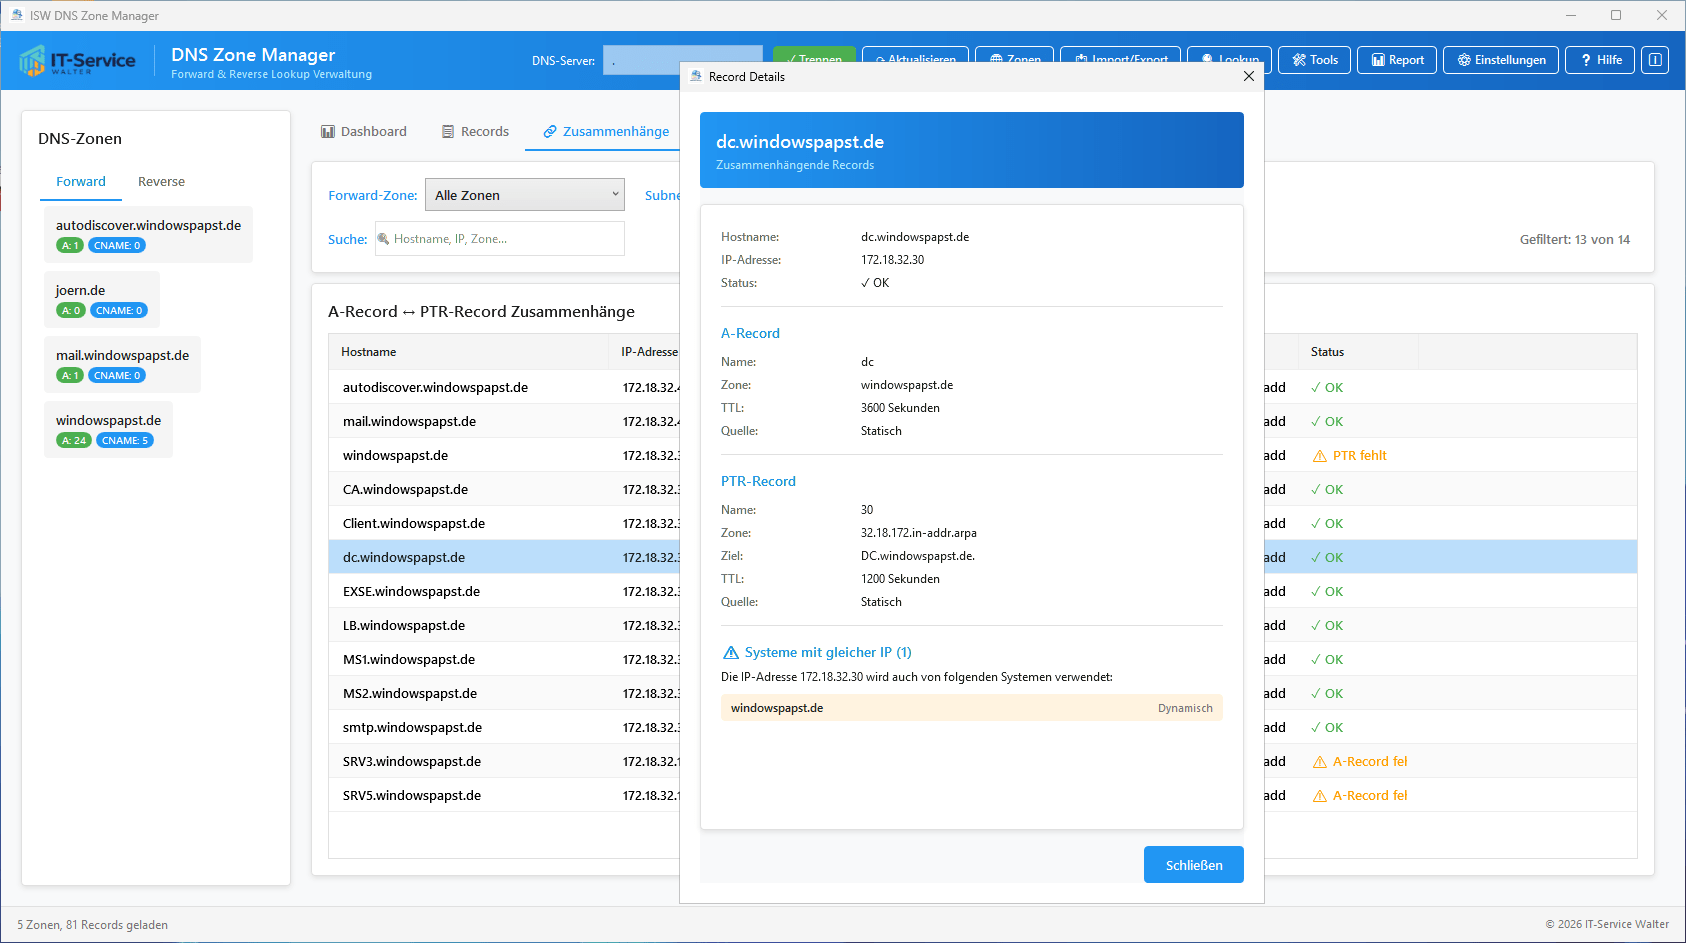
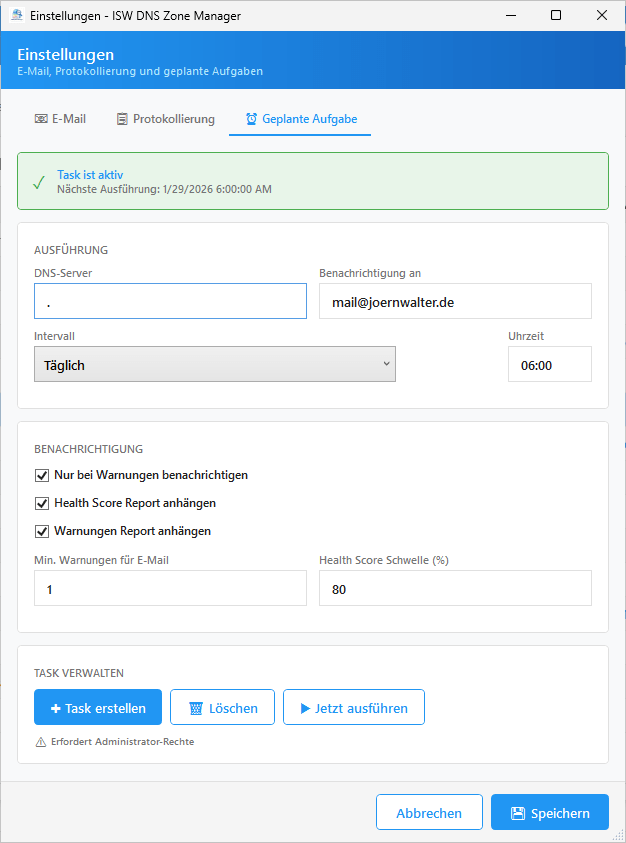
Geplante Tasks
Automatisieren Sie regelmäßige Überprüfungen mit dem Windows Task Scheduler:
- Intervall: Täglich, wöchentlich oder monatlich
- Benachrichtigung: E-Mail nur bei Problemen oder immer
- Health Score Schwelle: E-Mail, wenn Score unter Schwellwert fällt
- Report-Anhänge: Health Score und/oder Warnungen als PDF
Silent Mode (Automatisierung)
Der Silent Mode ermöglicht die automatisierte Ausführung von DNS-Prüfungen ohne Benutzeroberfläche. Dies ist ideal für geplante Aufgaben und proaktives Monitoring.
Verfügbare Parameter
| Parameter | Beschreibung |
|---|---|
--server <name> |
DNS-Server (Standard: . für lokal) |
--notify <email> |
E-Mail-Adresse für Benachrichtigungen |
--zones <liste> |
Kommagetrennte Liste der zu prüfenden Forward-Zonen |
--warnings-only |
Nur bei Warnungen benachrichtigen (Standard) |
--always-notify |
Immer benachrichtigen, auch bei erfolgreicher Prüfung |
--warning-threshold <n> |
Mindestanzahl Warnungen für Benachrichtigung (Standard: 1) |
--health-threshold <n> |
Health Score, unter dem benachrichtigt wird (Standard: 80) |
--health-report |
Health Score Report als Anhang senden (Standard: aktiv) |
--no-health-report |
Health Score Report nicht anhängen |
--warnings-report |
Warnungen Report als Anhang senden (Standard: aktiv) |
--no-warnings-report |
Warnungen Report nicht anhängen |
Release · Version 5.0
DNS Zone Manager 5.0 – Ereignisprotokoll, härtere Verschlüsselung und ein neues Gesicht
Version 5.0 des ISW DNS Zone Managers ist da. Der Schwerpunkt liegt auf Nachvollziehbarkeit und Sicherheit: Jede Aktion landet in einem eigenen Windows-Ereignisprotokoll, gespeicherte Zugangsdaten sind maschinengebunden verschlüsselt, und der E-Mail-Versand läuft über MailKit. Dazu kommen eine Reihe von Korrekturen, die im Alltag mit großen DNS-Umgebungen sofort auffallen.
Sicherheit und Nachvollziehbarkeit
Das Tool schreibt jetzt in ein eigenes Windows-Ereignisprotokoll „ISW DNS Zone Manager“ unter „Anwendungs- und Dienstprotokolle“. Protokolliert wird alles, was ein Benutzer auslöst – Verbindung, Record- und Zonenänderungen, Auto-Fix, Berichte, Mailversand, Einstellungen, geplante Prüfungen – mit stabilen Event-IDs, sodass ein SIEM die Ereignisse sauber filtern kann.
| 1000 / 1001 | Anwendung gestartet / beendet |
| 1200 – 1203 | Record erstellt, geändert, gelöscht, Massenoperation |
| 1300 / 1301 | Zone erstellt / gelöscht |
| 1400 | Auto-Fix gestartet und abgeschlossen |
| 1500 – 1502 | Bericht erstellt, E-Mail gesendet, SMTP-Test |
| 1700 / 1701 | Geplante Aufgabe erstellt / gelöscht |
| 1800 / 1801 | Silent-Prüfung gestartet / abgeschlossen |
Gespeicherte Zugangsdaten für SMTP und WinRM werden weiterhin mit AES-256 verschlüsselt – der Schlüssel liegt jetzt aber DPAPI-geschützt und maschinengebunden unter %ProgramData%\ISW-ADTools\DNSZoneManager. Damit lesen die interaktive Oberfläche und die geplante Aufgabe unter SYSTEM dieselben Einstellungen. Das Audit-Log liegt am selben Ort, sodass Änderungen aus der GUI und aus der geplanten Prüfung in einem gemeinsamen Protokoll erscheinen.
Hinweis
Beim ersten Start von 5.0 einmal die Einstellungen öffnen und speichern – dabei werden vorhandene Passwörter in das neue Format überführt. Die Ereignisanzeige ggf. schließen und neu öffnen, damit das neue Protokoll erscheint.
Zuverlässigkeit
- WinRM über HTTPS mit alternativen Anmeldedaten funktioniert jetzt durchgängig – auch beim Laden aller Zonen in einem Rutsch.
- TXT-Records mit Sonderzeichen (SPF, DKIM, DMARC mit Semikolon, Klammern,
$) werden unverändert angelegt und bearbeitet. - PTR-Records in /16- und /8-Reverse-Zonen erhalten den korrekten Hostteil.
- Große Umgebungen mit mehreren hundert Zonen laden deutlich schneller.
- Umlaute in Record-Daten und Fehlermeldungen werden korrekt dargestellt.
- Eine beschädigte Einstellungsdatei wird gesichert und gemeldet statt still auf Standardwerte zurückgesetzt.
E-Mail und Berichte
Der Versand läuft über MailKit: Port 465 mit SSL, 587 und 25 mit STARTTLS, moderne Authentifizierung. Testmail, manuelle Berichte und automatische Prüfungen nutzen dasselbe ISW-Mail-Layout, das auch in Outlook korrekt dargestellt wird. Betreff und Mail nennen den Auslöser – Manuell oder Geplante Aufgabe –, und die geplante Prüfung hängt Health-Score- und Warnungen-Bericht gemeinsam an. HTML- und PDF-Berichte haben ein überarbeitetes, klares Layout.
Geplante Prüfung
Die Einrichtung über die Windows-Aufgabenplanung blockiert die Oberfläche nicht mehr; Status, nächste und letzte Ausführung werden zuverlässig angezeigt. Die Zonen-Whitelist wird direkt an die Aufgabe übergeben, neu ist die Kommandozeilenoption --zones:
DNSZoneManager.exe --silent --server dc01 --notify admin@firma.de --zones "firma.local,intern.firma.local"Oberfläche
Kopfleiste, Menüs und Dialoge folgen jetzt dem ISW-Design der gesamten ADTools-Suite: eine ruhige Button-Familie ohne Symbolwildwuchs, flache Tabellen ohne Gitterlinien, Kontextmenüs im gleichen Stil. Die Dialoge für Record anlegen, bearbeiten, Berichtsversand und Details wurden vereinheitlicht; in den Einstellungen lässt sich eine erweiterte Protokollierung für die Fehlersuche zuschalten.
DNS Zone Manager – „Forward. Reverse. Alles im Blick.“
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten