NEU (28.08.2026)
ISW Logon Sentinel protokolliert Anmeldungen aus beliebig vielen, voneinander unabhängigen Windows-Domänen und von einzelnen Servern außerhalb einer Domäne – Terminalserver, Mitgliedsserver, Arbeitsgruppen-Server – an einer zentralen Stelle, bewahrt sie für eine einstellbare Frist revisionssicher auf und meldet Auffälligkeiten.
„Wenn der Prüfer fragt, liegt die Antwort schon da.“
Für wen ISW Logon Sentinel gemacht ist
Eine Zentrale, beliebig viele Domänen und Server – und am Ende ein Nachweis, der vor einem Prüfer Bestand hat.
Systemhäuser und MSP
Betreuen viele Kundendomänen mit einer Zentrale. Jeder Kunde ist ein Mandant mit eigenem Archiv, eigenen Rollen und eigenen Berichten – der Kunde sieht nur sich, der Betreiber alles. Agenten rollen ohne Parameter aus, Kunden-DCs brauchen keinen offenen Port und keine Vertrauensstellung.
Hoster und Rechenzentren
Überwachen Terminalserver, Mitgliedsserver und Server außerhalb jeder Domäne – ohne Dienst auf dem Ziel, per WinRM in festen Abständen, hunderte Ziele parallel. Der Verbindungstest sagt je Server, ob er liefern kann: Leserecht, Überwachungsrichtlinie, Rolle, Uhr.
Unternehmen mit Nachweispflicht
NIS2, ISO 27001, BSI IT-Grundschutz, DORA: Anmeldeprotokolle müssen vollständig, manipulationssicher und für eine definierte Frist vorhanden sein. Hash-verkettetes Tagesarchiv, Vollständigkeitsnachweis, Löschprotokoll und signierter Export liefern genau das – als Bericht, nicht als Behauptung.
IT-Sicherheit und Datenschutz
Brute Force, Kennwortsprühen über Domänen hinweg, Anmeldungen mit deaktivierten Konten, Kontosperrungen mit Ursache – als Alarm mit Belegen, per Mail oder ans SIEM. Aufbewahrungsfristen setzt der Betreiber, freigegeben vom Datenschutzbeauftragten; jeder bedienende Zugriff steht im Prüfprotokoll.
Voraussetzungen: Windows Server 2016 oder neuer als Quelle – Domänencontroller, Mitgliedsserver, Terminalserver oder Server außerhalb einer Domäne, jeweils mit Agent oder ohne Dienst per WinRM. Eine Windows-Zentrale mit SQLite oder SQL Server, Konsole auf beliebig vielen Arbeitsplätzen. Für die Zentrale reicht eine kleine VM; 100 Domänen laufen auf 2 Kernen und 4 GB.
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 999,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Produktinformation-Logon-Sentinel
Send download link to:
Typischer Einsatz
Anmeldeprotokolle vor dem Überschreiben zentral sichern
Systemhaus oder MSP · mehrere unabhängige Kundendomänen · zusätzlich Terminalserver außerhalb der Domäne
Ausgangslage
Nach einem Verdachtsfall soll geklärt werden, wer sich vor drei Wochen an welchem Server angemeldet hat. Die Sicherheitsprotokolle der Domänencontroller haben sich längst überschrieben, Vertrauensstellungen zwischen den Kundendomänen gibt es nicht.
Vorgehen
Agenten auf den Domänencontrollern liefern an eine Zentrale, Kunden-DCs brauchen dafür keinen offenen Port; Server ohne Domäne werden per WinRM abgefragt. Jeder Kunde ist ein Mandant, einstellbare Regeln melden Brute Force, Kennwortsprühen und Kontosperrungen.
Ergebnis
Ein hash-verkettetes Tagesarchiv je Mandant mit Vollständigkeitsnachweis, Löschprotokoll und signiertem Export. Fragen zu Anmeldungen lassen sich innerhalb der eingestellten Aufbewahrungsfrist aus dem Archiv beantworten, Alarme gehen per Mail oder ans SIEM.
- 14 Werksregeln einstellbar, je Domäne überschreibbar
- Hash-Kette Tagesarchiv mit Vollständigkeitsnachweis
- SQLite · SQL Server Datenhaltung der Zentrale
Logon Sentinel
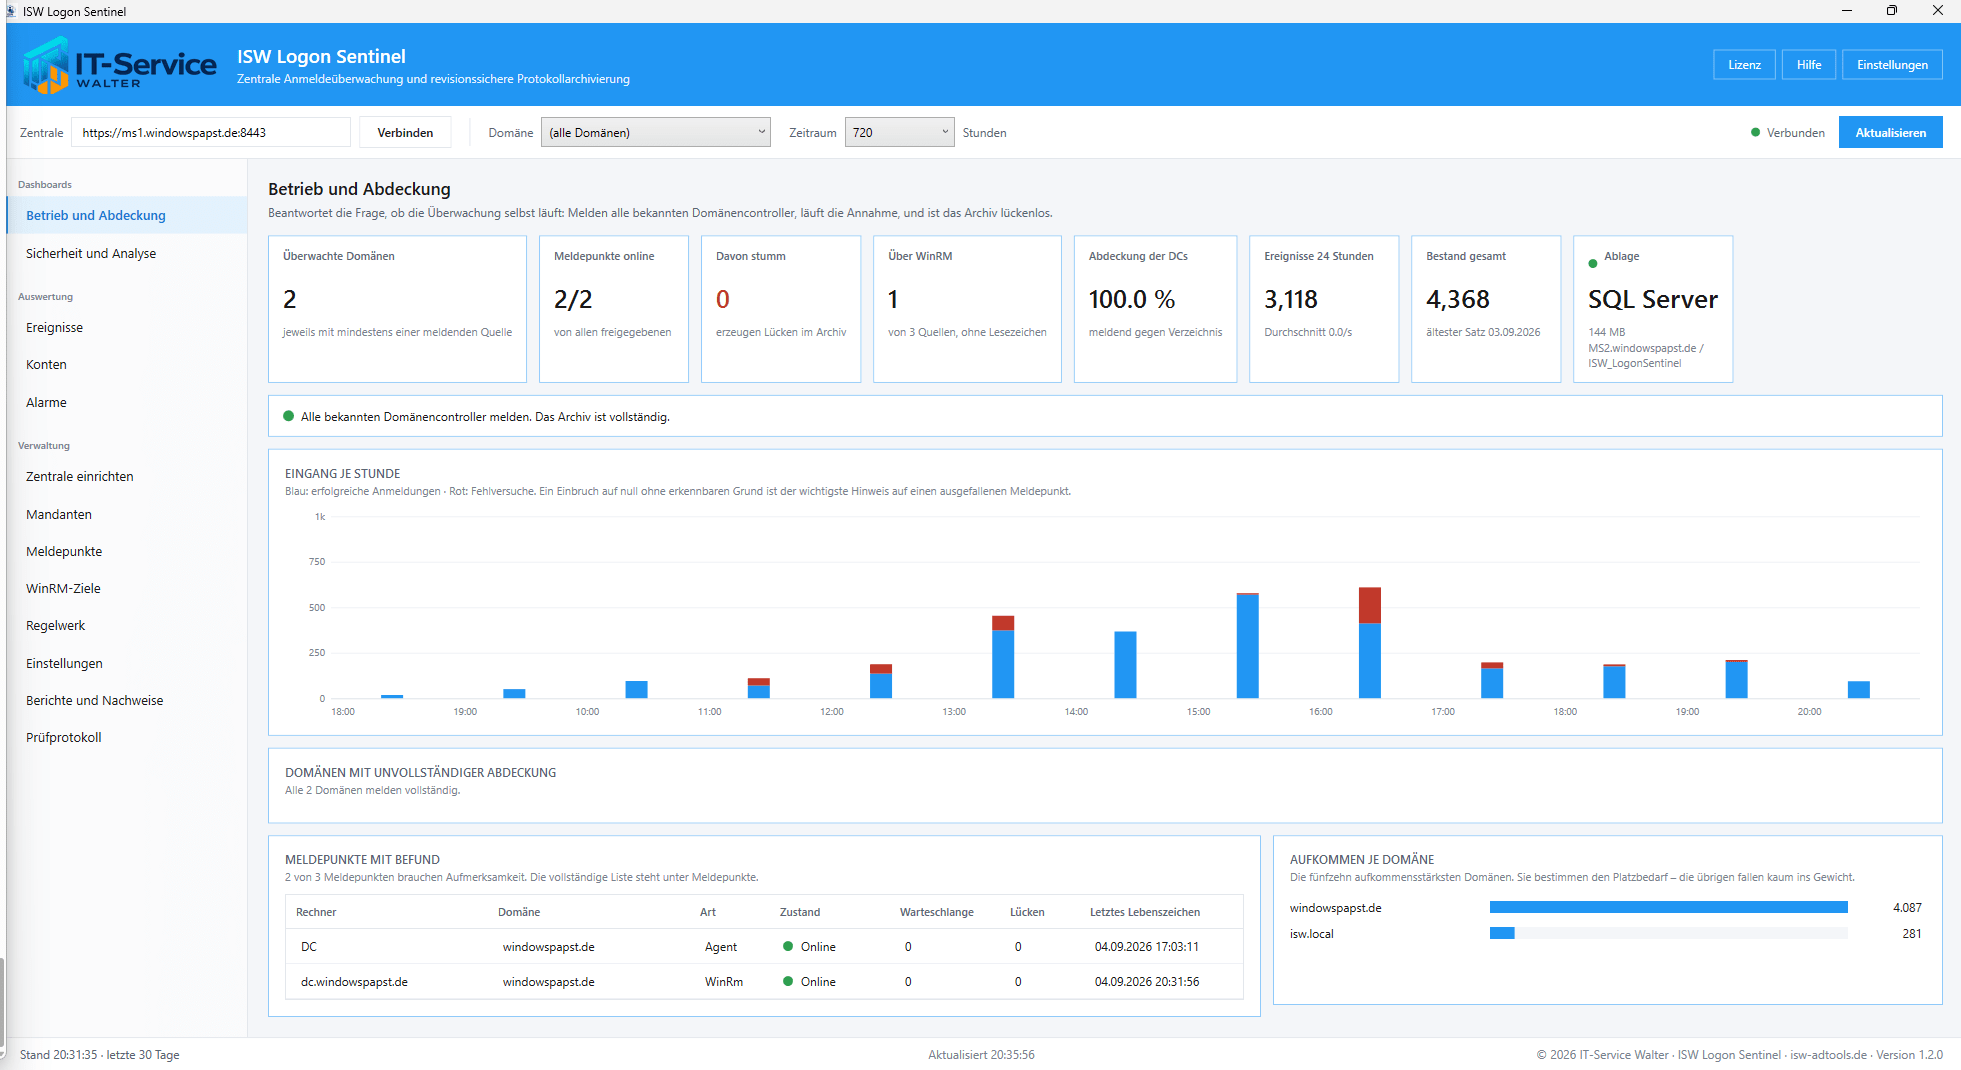
Der eigentliche Zweck ist nicht das Sammeln. Das Sicherheitsprotokoll eines Domänencontrollers läuft je nach Größe innerhalb von Stunden über und überschreibt sich selbst. Wer nach einem Vorfall drei Wochen zurückschauen will, findet dort nichts mehr.
Genau diese Lücke schließt das Werkzeug — und belegt zugleich, dass nichts fehlt. Der zweite Teil ist der schwierigere: Ein Archiv, von dem niemand sagen kann, ob es vollständig ist, hilft bei einer Prüfung nicht.
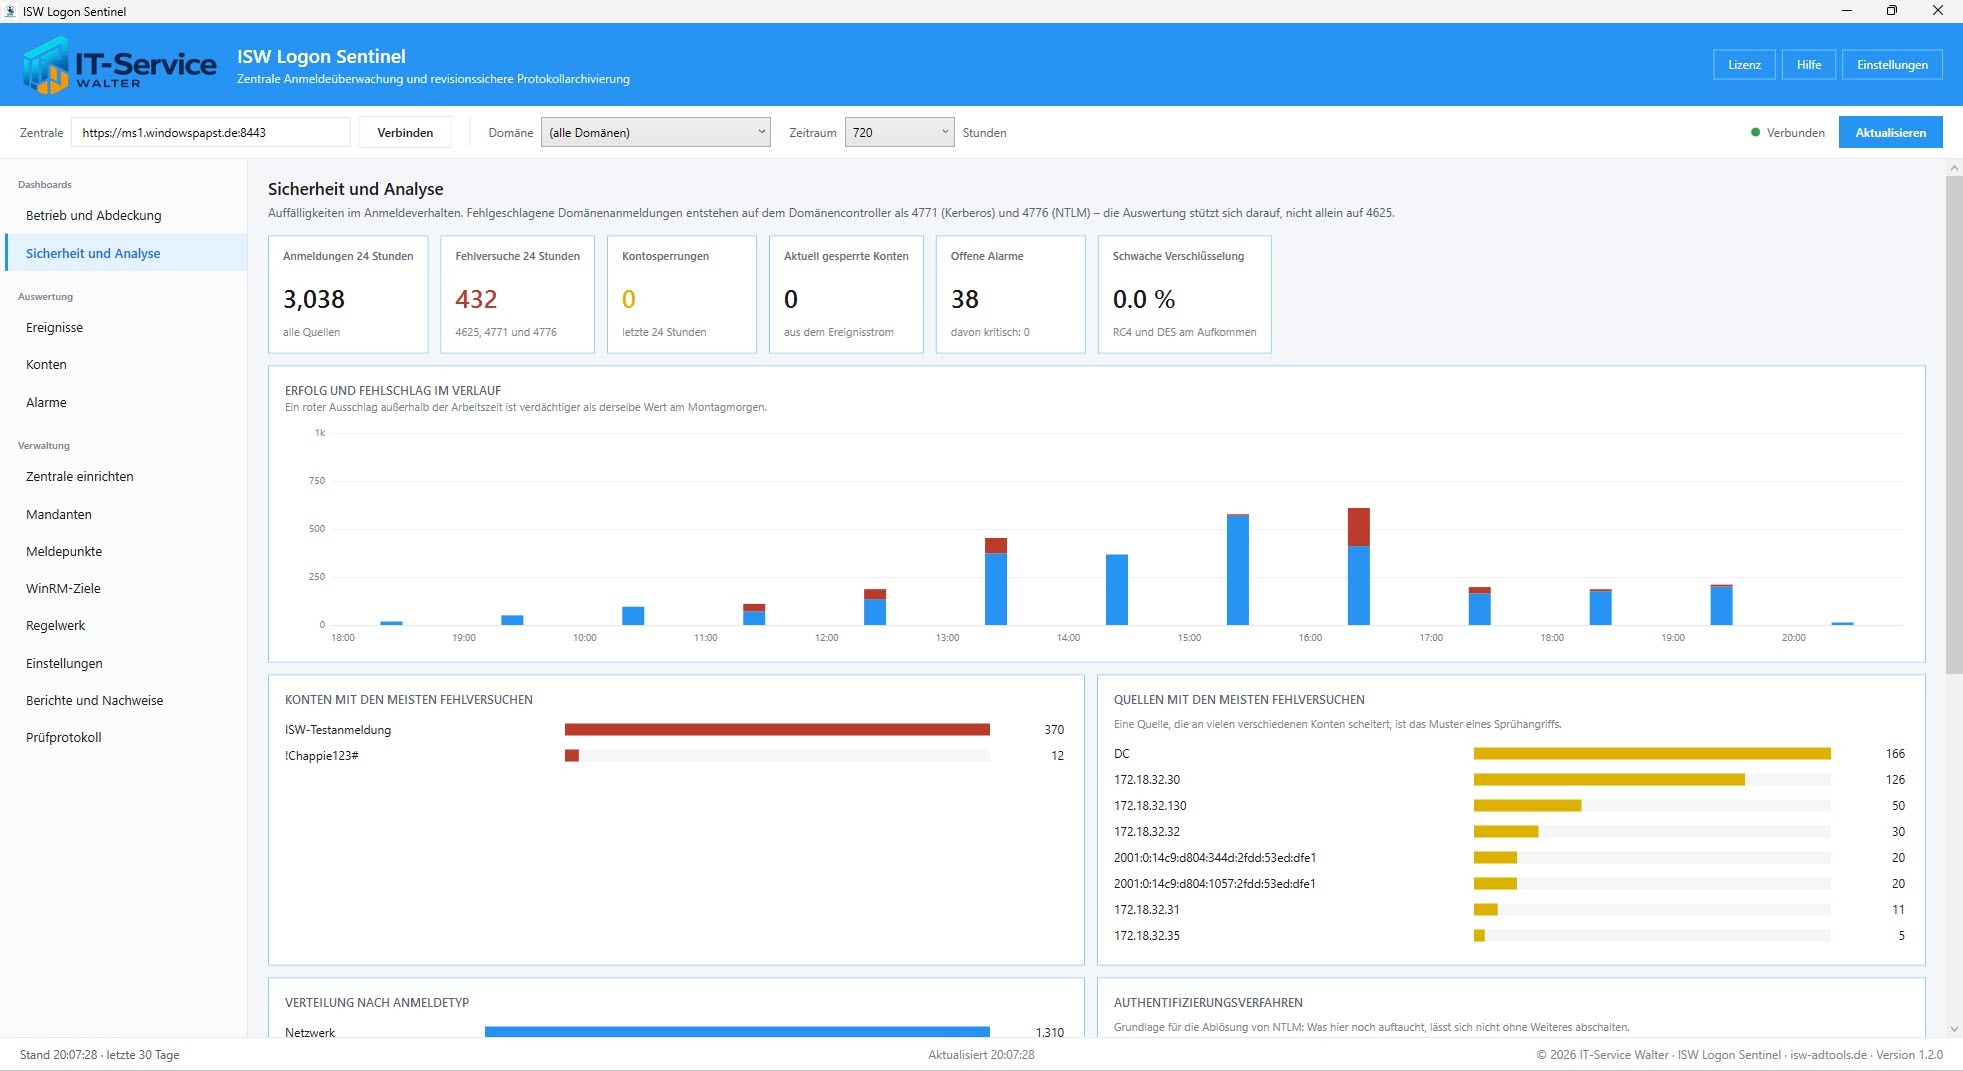
Sicherheit und Analyse
Was ist auffällig? Fehlversuche, gesperrte Konten, offene Alarme, Verteilung nach Anmeldetyp und Authentifizierungsverfahren, Anteil schwacher Verschlüsselung.
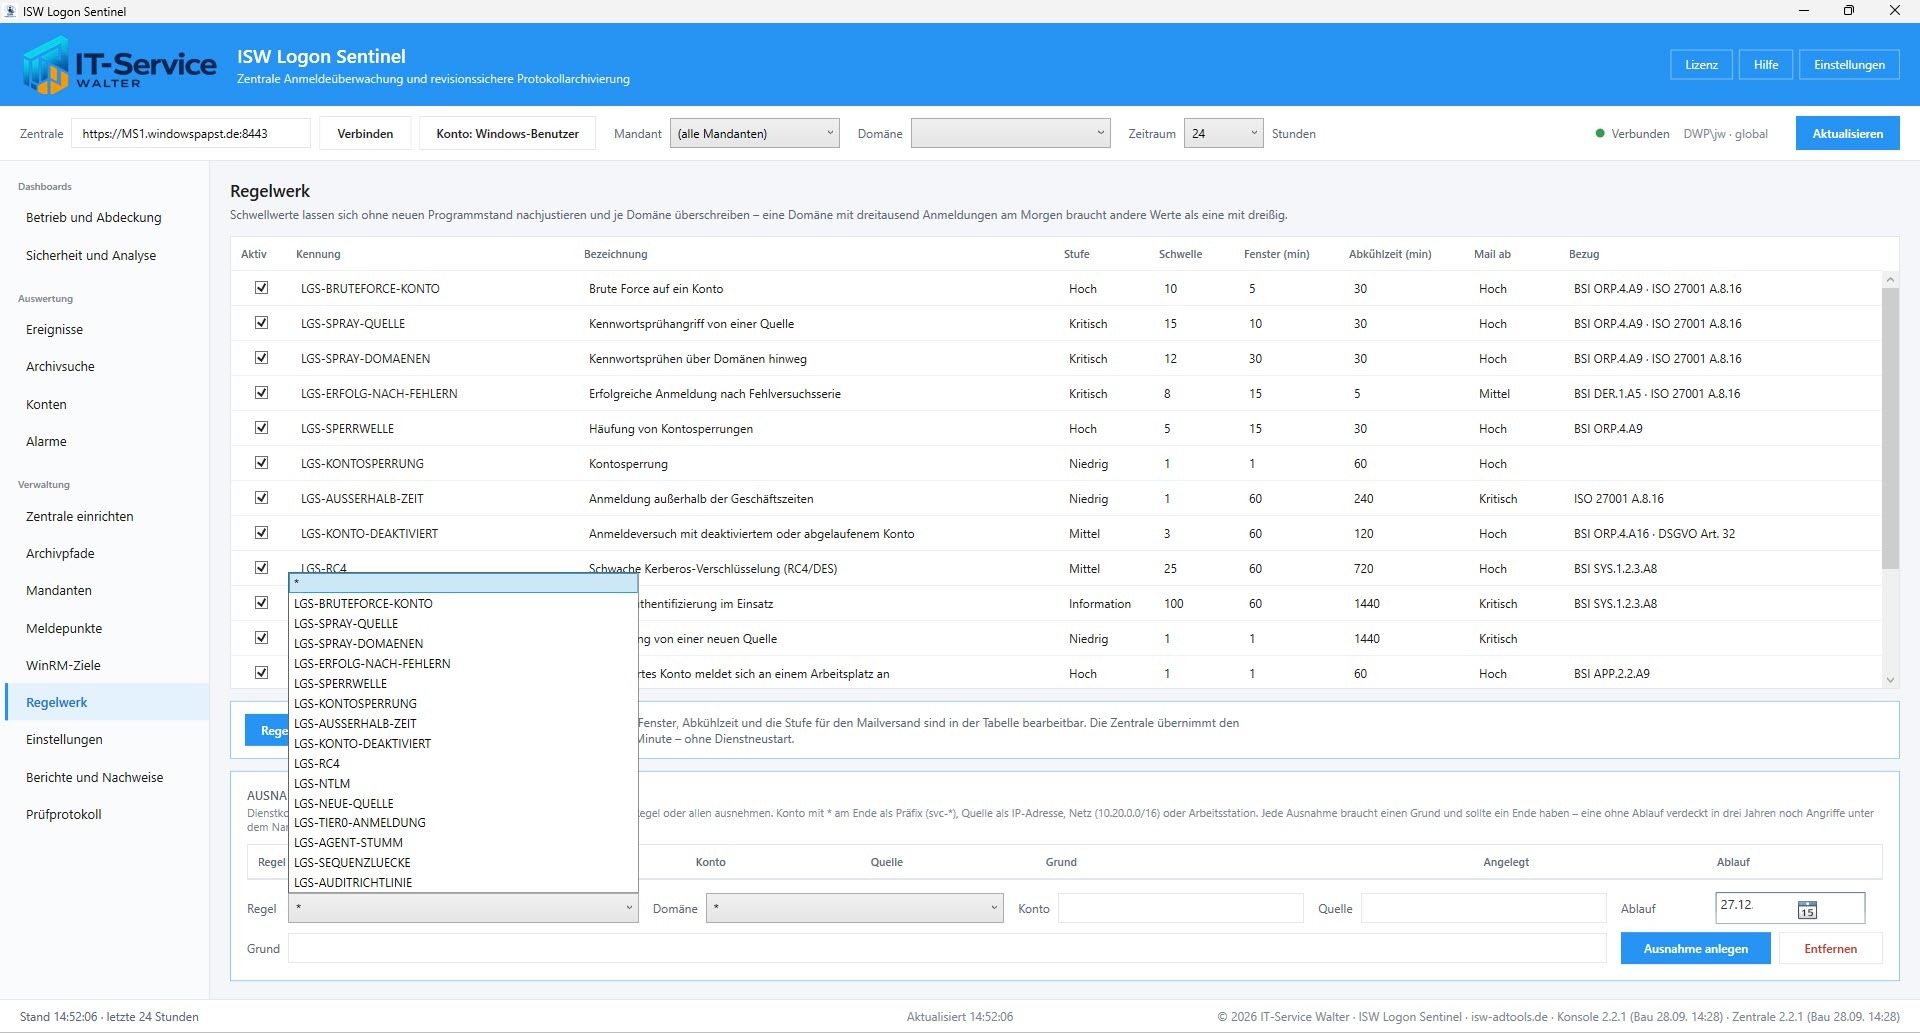
Regelwerk und Alarme
Vierzehn Werksregeln, alle einstellbar: Schwellwert, Zeitfenster, Abkühlzeit und die Stufe, ab der eine Mail geht. Je Domäne überschreibbar.
Logon Sentinel – Anmeldungen, die niemand mehr wegdiskutiert.
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten