Warum dieses Tool?
Wer YubiKeys im Einsatz hat, kennt die Excel-Liste, die nach dem dritten Key niemand mehr pflegt. Welcher Key ist bei welchem Microsoft-365-Konto als Passkey registriert? Wer hat den Reserve-Key, und liegt er wirklich im Tresor? Hat der Key aus der Schublade noch die Werks-PIN 123456? Spätestens wenn ein Key verloren geht, fehlt genau diese Antwort, und dann dauert es Stunden, bis klar ist, wo er überall gesperrt werden muss.
NIS2 verlangt in § 30 BSIG Multi-Faktor-Authentisierung, BSI IT-Grundschutz und ISO 27001 verlangen ein Inventar der Werte und eine geregelte Rückgabe. Das ISW Security Key Inventory für YubiKey macht aus den Keys ein Inventar, das sich selbst aktuell hält: Es liest Seriennummer, Firmware, Passkeys und Zertifikate direkt vom eingesteckten Key, prüft die Sicherheitseinstellungen und gleicht die Passkeys mit Entra ID ab. Das Inventar liegt verschlüsselt in einer Datei und öffnet sich nur mit dem Masterkennwort.
Vorteile des Tools
- Erfasst per Einstecken: Seriennummer, Modell, Firmware, Formfaktor und Schnittstellen kommen direkt vom Key, auch bei Security Keys ohne Seriennummer
- Liest aus, was auf dem Key liegt: FIDO2-Passkeys, PIV-Zertifikate, TOTP-Konten und OTP-Slots, mit einem Klick als Verwendung übernommen
- Prüft die Sicherheit: Werks-PIN, fehlende FIDO2-PIN, ungeschützter Management-Key, offenes OATH, Firmware mit EUCLEAK
- Ändert direkt am Key: FIDO2-PIN, PIV-PIN, PUK, Management-Key und OATH-Kennwort ohne Kommandozeile
- Gleicht mit Entra ID ab: registrierte Passkeys im Tenant gegen das Inventar, nur lesend über Microsoft Graph
- Denkt an den Ernstfall: Konten ohne Ersatz-Key, Checkliste bei Verlust, Verlust- und Übergabeprotokoll als PDF
- Bleibt im Haus: Inventar mit AES-256-GCM verschlüsselt, keine Cloud, keine Telemetrie, PINs werden nie gespeichert
- Spricht Deutsch und Englisch: Oberfläche, Hilfe, Berichte und Mails, die Sprache steht in einer Konfigurationsdatei und lässt sich per Softwareverteilung vorgeben
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 299,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Geräte- und Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Produktinformation Security Key Inventory
Send download link to:
Das Dashboard
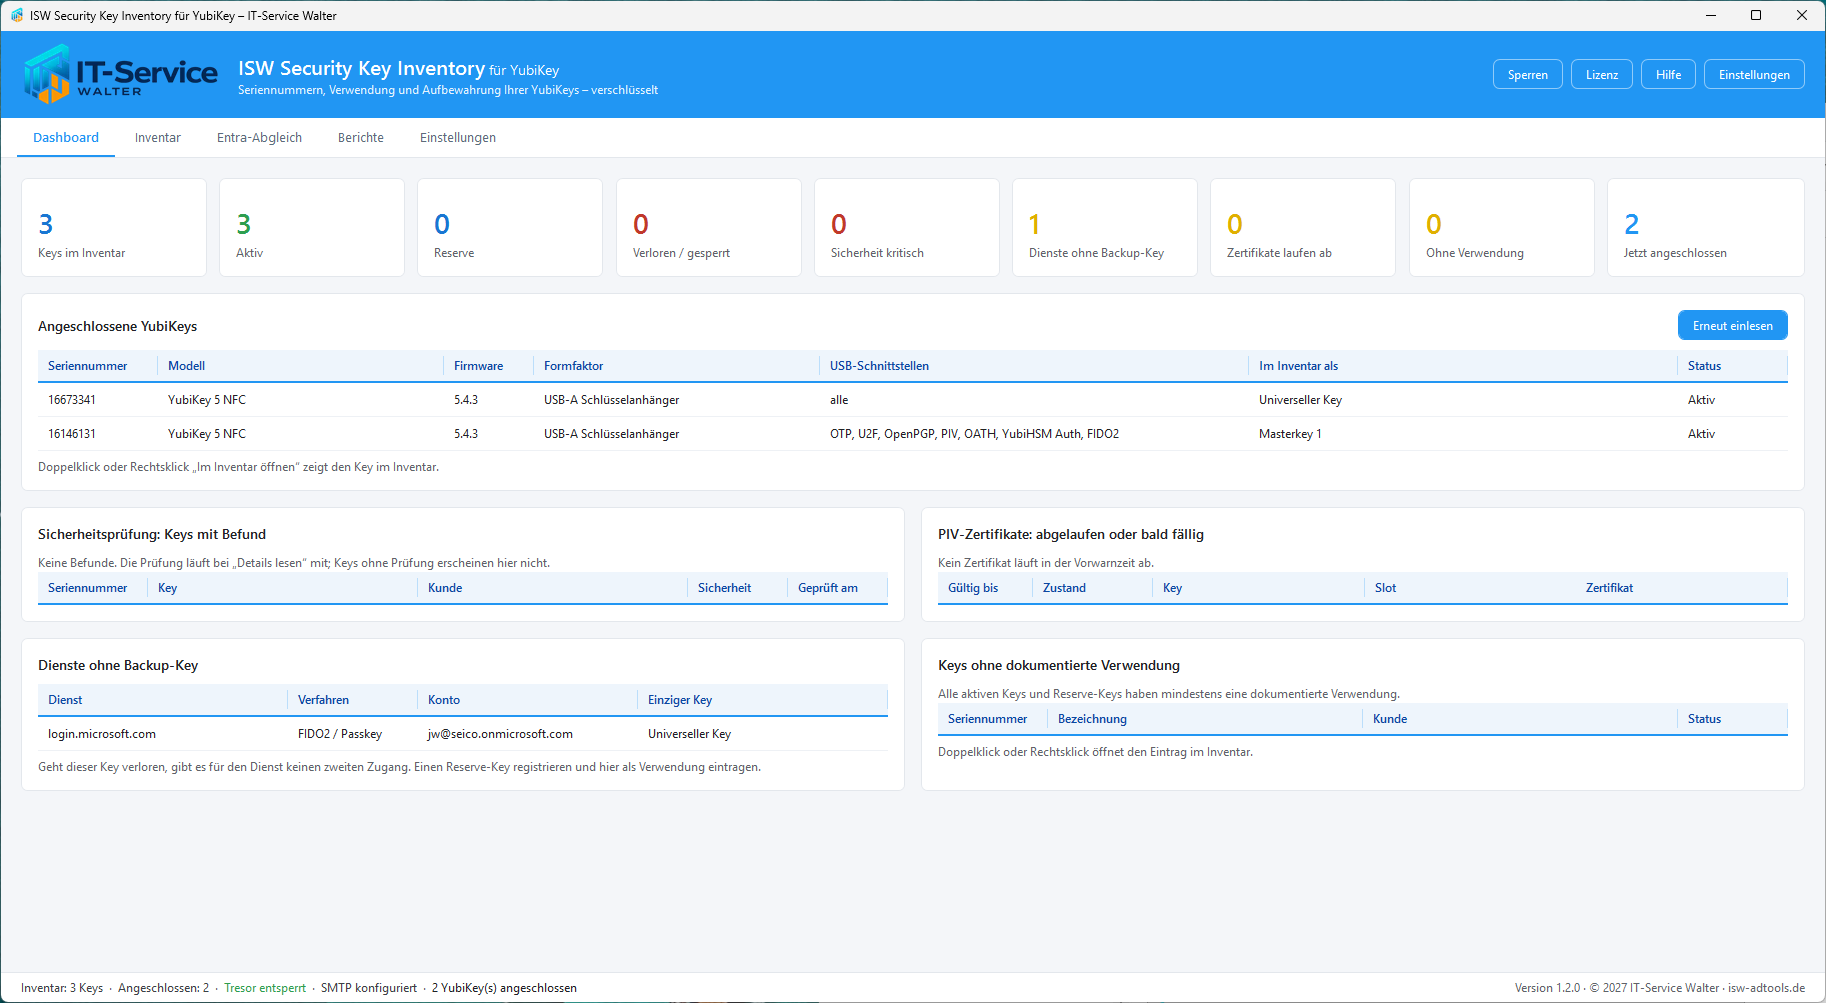
Das Dashboard zeigt auf einen Blick, wie viele Keys im Einsatz sind, welche verloren oder gesperrt sind, wo die Sicherheitsprüfung etwas gefunden hat, welche Konten nur an einem einzigen Key hängen und welche PIV-Zertifikate bald ablaufen. Darunter stehen die gerade eingesteckten Keys. Ein Doppelklick öffnet den Eintrag im Inventar.
So kommt ein Key ins Inventar
1. Einstecken
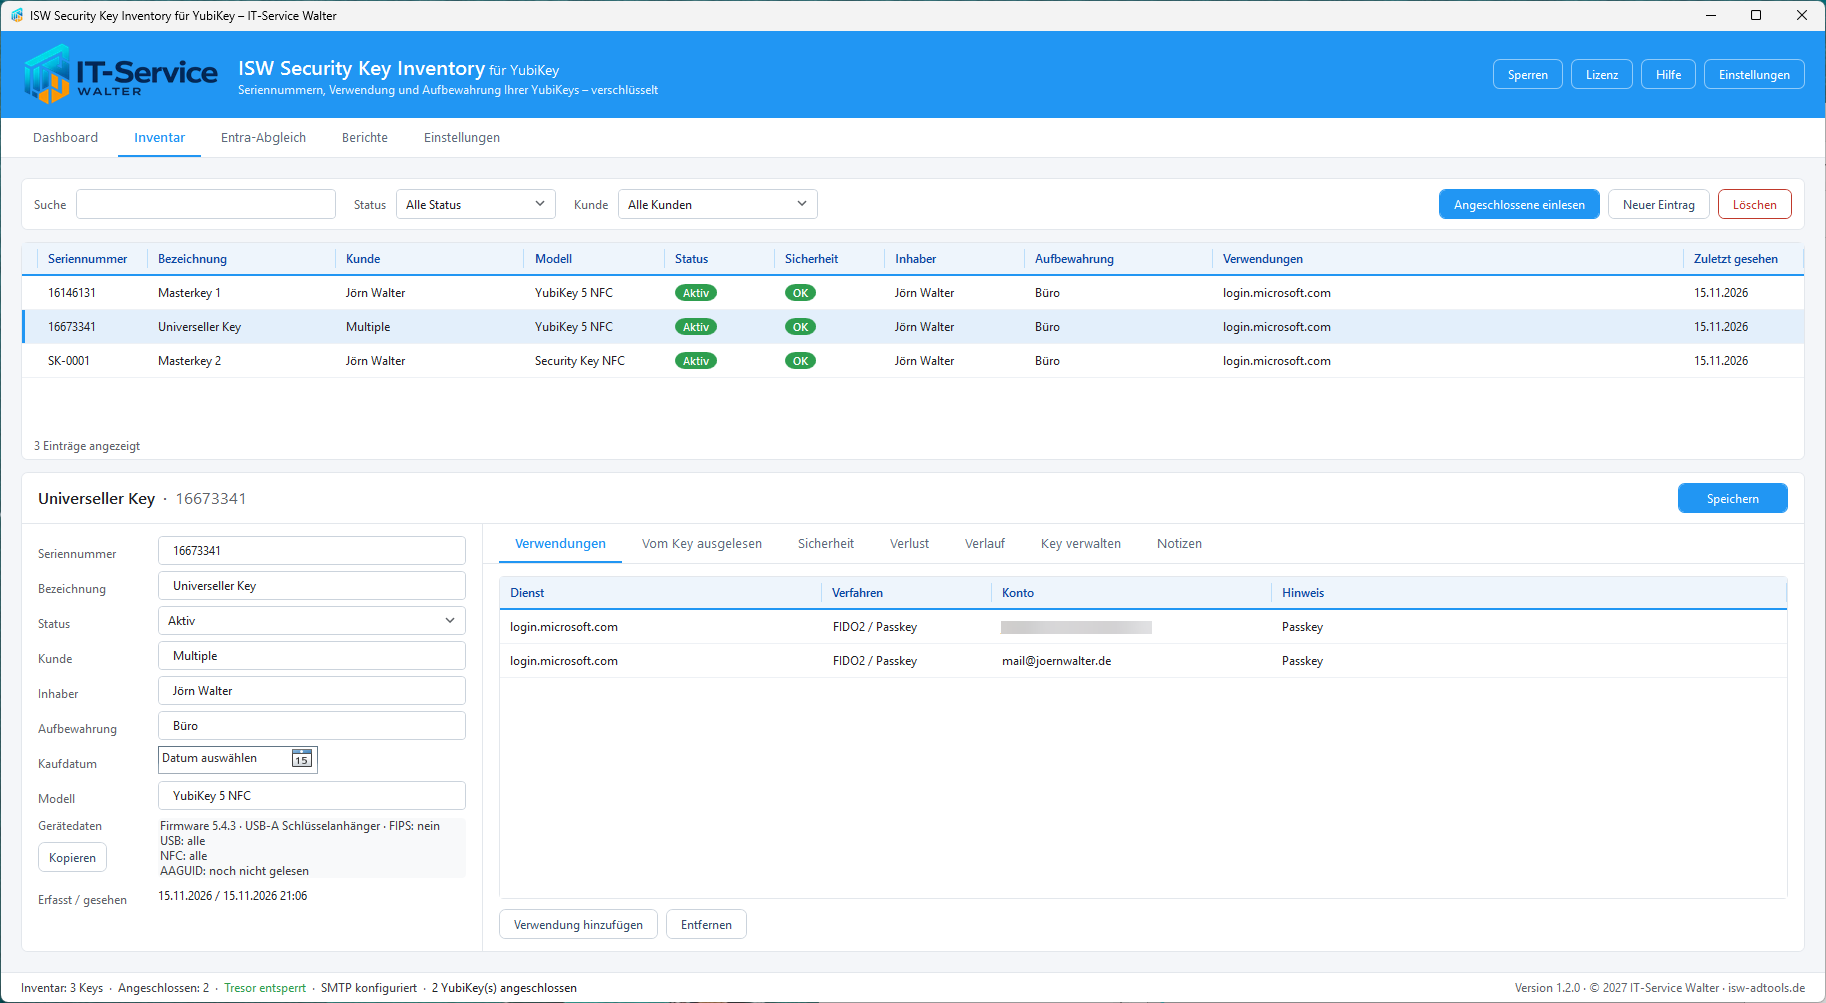
Das Tool erkennt jeden eingesteckten YubiKey und legt ihn mit Seriennummer, Modell, Firmware und Schnittstellen an. Keys der Security-Key-Serie ohne Seriennummer bekommen eine Inventarnummer wie SK-0001.
2. Auslesen
Passkeys mit Dienst und Konto, PIV-Zertifikate mit Ablaufdatum und TOTP-Konten liest das Tool vom Key. Ein Klick macht daraus Verwendungen: bei welchem Dienst der Key mit welchem Konto hinterlegt ist.
3. Ergänzen
Was nur Sie wissen, tragen Sie dazu: Bezeichnung, Inhaber, Kunde, Aufbewahrungsort, Kaufdatum und Notizen. Jede Änderung landet im Verlauf des Keys, mit Zeit und Benutzer.
Für Dienstleister
Das Feld Kunde ordnet jeden Key einem Mandanten zu. Inventar, Berichte und Etiketten lassen sich je Kunde filtern, ein Bericht für einen einzelnen Kunden entsteht aus der aktuellen Filteransicht.
Funktionsübersicht
| Bereich | Funktionen |
|---|---|
| Inventar | Seriennummer, Modell, Firmware, FIPS, USB- und NFC-Schnittstellen, AAGUID, Status, Inhaber, Kunde, Aufbewahrung, Notizen |
| Auslesen | FIDO2-Passkeys mit freiem Speicherplatz, PIV-Slots 9A, 9C, 9D, 9E, OATH-Konten, OTP-Slots |
| Sicherheit | Prüfung je Key mit Ampel, PINs und Kennwörter ändern, Schnittstellen ein- und ausschalten, Einträge löschen, Bereiche zurücksetzen |
| Verlust und Übergabe | Checkliste aus den Verwendungen, Abhaken mit Zeit und Benutzer, Verlustprotokoll und Übergabeprotokoll als PDF |
| Entra-Abgleich | Passkeys je Benutzer aus Microsoft Graph gegen das Inventar, mit AAGUID-Zuordnung, CSV-Export |
| Berichte | PDF, HTML, CSV, JSON, Versand per Mail, auf Wunsch als AES-256-verschlüsseltes ZIP, QR-Etiketten, CSV-Import |
| Ablaufprüfung | Tägliche Prüfung der PIV-Zertifikate als geplante Aufgabe, Warnung per Mail, ohne Masterkennwort |
| Sprache | Deutsch und Englisch, umstellbar in den Einstellungen oder über die Datei YubiKeyInventory.config.json neben der Programmdatei |
Sicherheitsprüfung je Key
Ein YubiKey ist nur so sicher wie seine Einstellungen. Das Tool prüft die Firmware, die Konfigurationssperre, ob eine FIDO2-PIN gesetzt ist, ob PIV-PIN, PUK und Management-Key noch auf Werkseinstellung stehen, die übrigen Versuche, das OATH-Kennwort und belegte OTP-Slots. Jeder Befund trägt eine Bewertung und eine Empfehlung. Ausprobiert wird dabei keine PIN, ein Fehlversuch kann also nicht entstehen.

PINs und Schnittstellen direkt im Tool
Was die Prüfung findet, beheben Sie im selben Fenster. FIDO2-PIN setzen oder ändern, PIV-PIN und PUK ändern, den Management-Key durch einen zufälligen, PIN-geschützten Schlüssel ersetzen, das OATH-Kennwort setzen. Anwendungen, die Sie nicht brauchen, schalten Sie für USB und NFC einzeln ab. Danach prüft das Tool die Sicherheit neu.

Wichtig
PINs und Kennwörter gibt das Tool nur in dem Moment an den Key weiter, in dem Sie sie eintippen. Gespeichert oder protokolliert werden sie nie, im Verlauf steht nur, dass etwas geändert wurde.
Abgleich mit Entra ID
Stimmt das Inventar mit dem überein, was in Microsoft 365 registriert ist? Der Entra-Abgleich liest je Benutzer die FIDO2-Passkeys über Microsoft Graph, nur lesend, und vergleicht sie mit den Verwendungen im Inventar. Passkeys in der Authenticator-App oder von anderen Herstellern weist er getrennt aus. Über die AAGUID erkennt er, welcher Key im Inventar zu welchem Passkey im Tenant passt, und nennt den vermutlich fehlenden, wenn die Anzahl nicht stimmt.

Wenn ein Key fehlt
Ersatz-Key fehlt
Das Dashboard listet jedes Konto, das nur an einem einzigen Key hängt. Geht dieser Key verloren, bleibt nur noch der Support des Anbieters. Die Liste zeigt, wo ein zweiter Key registriert werden sollte.
Key verloren
Mit dem Status Verloren entsteht aus den Verwendungen sofort eine Checkliste aller Dienste, bei denen der Key entfernt werden muss. Jedes Häkchen hält Zeit und Benutzer fest, am Ende steht das Verlustprotokoll als PDF.
Key übergeben
Wechselt ein Key den Inhaber, erzeugt das Tool ein Übergabeprotokoll mit Key-Daten, Verwendungen und Unterschriftsfeldern. Der Verlauf zeigt jederzeit, wer den Key wann hatte.
Berichte, Etiketten und verschlüsselter Versand
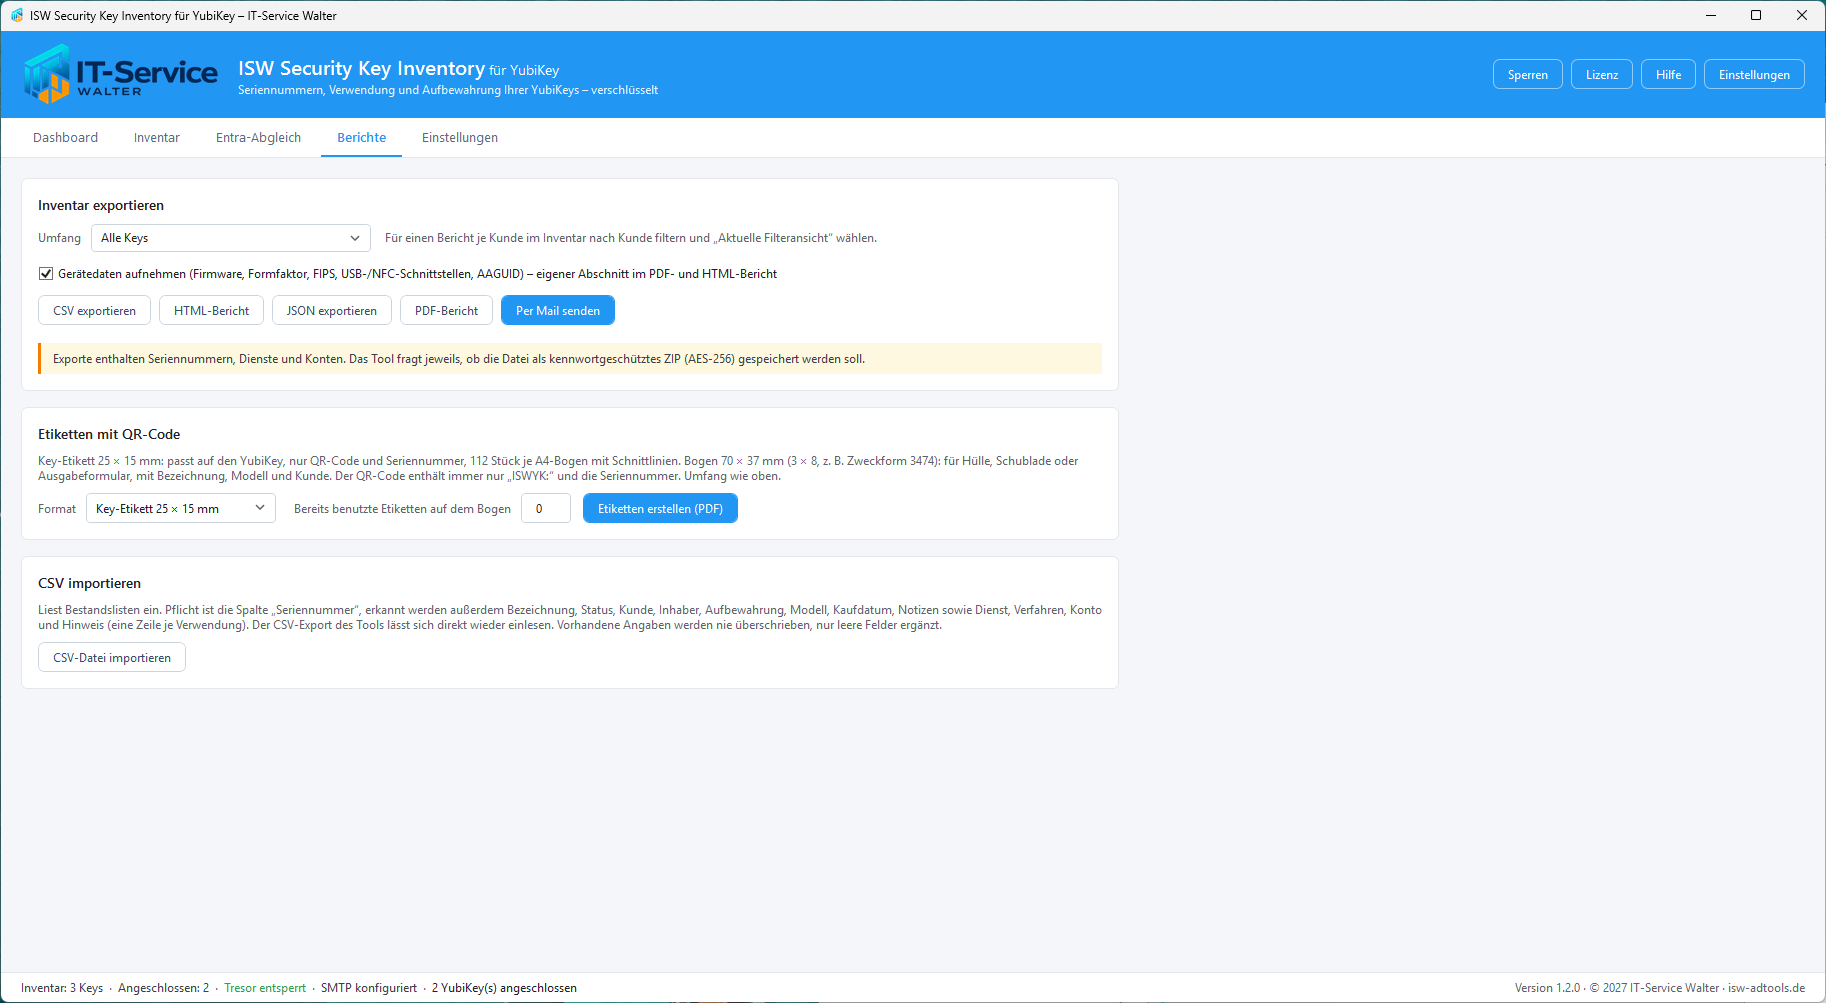
Das Inventar geht als PDF, HTML, CSV oder JSON hinaus, für alle Keys oder nur für einen Kunden, auf Wunsch per Mail. Vor jedem Export fragt das Tool, ob die Dateien in ein AES-256-verschlüsseltes ZIP sollen. Das Kennwort muss die Richtlinie aus den Einstellungen erfüllen, die Stärke zeigt ein Balken mit jeder Vorgabe einzeln.
Für den Key selbst gibt es QR-Etiketten in 25 × 15 mm. Der Code enthält nur die Seriennummer. Wer einen Key in der Hand hält, scannt das Etikett ins Suchfeld und ist beim Eintrag, ein Finder erfährt dagegen nichts über die Verwendung.
Verschlüsselung und Einstellungen
Das Inventar liegt in einer einzigen Datei, verschlüsselt mit AES-256-GCM. Den Schlüssel berechnet das Tool bei jedem Öffnen aus dem Masterkennwort und hält ihn nur im Arbeitsspeicher. Weil das Kennwort nicht am Windows-Konto hängt, lässt sich die Datei in OneDrive ablegen und auf einem zweiten Rechner öffnen. Vor jedem Speichern entsteht eine verschlüsselte Sicherung, nach der eingestellten Leerlaufzeit sperrt sich das Tool.
Jede Aktion landet im Windows-Ereignisprotokoll „ISW YubiKey Inventory“, so dass ein SIEM sie auswerten kann. Inhalte des Inventars stehen dort nicht.

Compliance-Anforderungen
| Standard | Abdeckung |
|---|---|
| NIS2 / BSIG | § 30 Abs. 2 Nr. 10 Multi-Faktor-Authentisierung, Nr. 9 Zugriffskontrolle und Management von Anlagen |
| BSI IT-Grundschutz | ORP.4 Identitäts- und Berechtigungsmanagement, Nachweis der ausgegebenen Authentisierungsmittel |
| ISO 27001:2022 | A.5.9 Inventar der Werte, A.5.11 Rückgabe von Werten, A.5.17 Authentisierungsinformationen, A.8.5 Sichere Authentisierung |
Systemvoraussetzungen
| Bereich | Voraussetzung |
|---|---|
| Betriebssystem | Windows 10/11 oder Windows Server 2016 und neuer, .NET 11 Desktop Runtime |
| Rechte | Lokaler Administrator, weil Windows den Zugriff auf FIDO2 nur mit erhöhten Rechten erlaubt |
| YubiKey | YubiKey 5 (auch FIPS und Bio) oder Security Key von Yubico; Passkeys auflisten ab Firmware 5.2 |
| Entra ID (optional) | Konto mit der Rolle Globaler Leser oder Authentifizierungsadministrator |
| E-Mail (optional) | SMTP-Server für Berichte und Ablaufwarnungen |
Hinweis
Ein vergessenes Masterkennwort lässt sich nicht wiederherstellen, auch nicht durch IT-Service Walter. Legen Sie es in Ihrem Passwortmanager ab.
ISW Security Key Inventory für YubiKey – jeder Key erfasst, geprüft und wiederauffindbar
Teil der ISW-Tools Suite von IT-Service Walter
YubiKey und Yubico sind eingetragene Marken der Yubico AB. ISW Security Key Inventory ist ein unabhängiges Produkt von IT-Service Walter und wird von Yubico weder hergestellt noch unterstützt.
© 2027 IT-Service Walter | Alle Rechte vorbehalten