NEU v2.5 (21.09.2026)
Der ISW TLS Schannel Configurator richtet sich an Windows-Administratoren, Managed Service Provider und Compliance-Verantwortliche, die die Schannel- und TLS-Konfiguration von Windows-Servern und -Workstations zentral, nachvollziehbar und auditierbar (auch GPO) an etablierten Standards ausrichten müssen. Das Tool ersetzt manuelle Registry-Bearbeitung, fehleranfällige PowerShell-Snippets aus Internet-Quellen und reine Skript-Sammlungen durch einen strukturierten Workflow mit Backup-Zwang, Verifikation und Roll-Back.
„TLS-Compliance. Sichtbar. Reversibel. Auditfest.“
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 199,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Typischer Einsatz
Schannel-Konfiguration nach BSI TR-02102-2 härten
IT-Dienstleister · gemischte Server-Generationen · Active Directory mit IIS, RDS und Exchange
Ausgangslage
Auf den Servern liegen TLS-Einstellungen aus verschiedenen Jahren: hier ist noch TLS 1.0 aktiv, dort steht 3DES in der Cipher-Suite-Liste, teils per Gruppenrichtlinie überschrieben. Welcher Server welchem Standard entspricht, kann niemand auf Anhieb sagen.
Vorgehen
„Prüfen“ bewertet jeden Server gleichzeitig gegen alle Profile von BSI, Mozilla, PCI DSS und NIST und meldet GPO-Overrides. Das gewählte Profil wird per WinRM über HTTPS auf mehrere Hosts verteilt – mit Pflicht-Backup als .reg-Datei und Verifikation jedes geschriebenen Werts.
Ergebnis
Ein Score je Server und Standard, ein Audit-Log jeder Änderung und Restore-Punkte für den Rückweg, falls eine Altanwendung nicht mehr verbindet. Der PDF-Bericht dokumentiert die Befunde nach Schweregrad mit Begründung.
- Score 0–100 je Profil mit Schweregraden
- Backup + Rollback vor jeder Änderung
- ML-KEM hybride Post-Quanten-Gruppen
TLS Schannel Configurator mit Auditfunktion
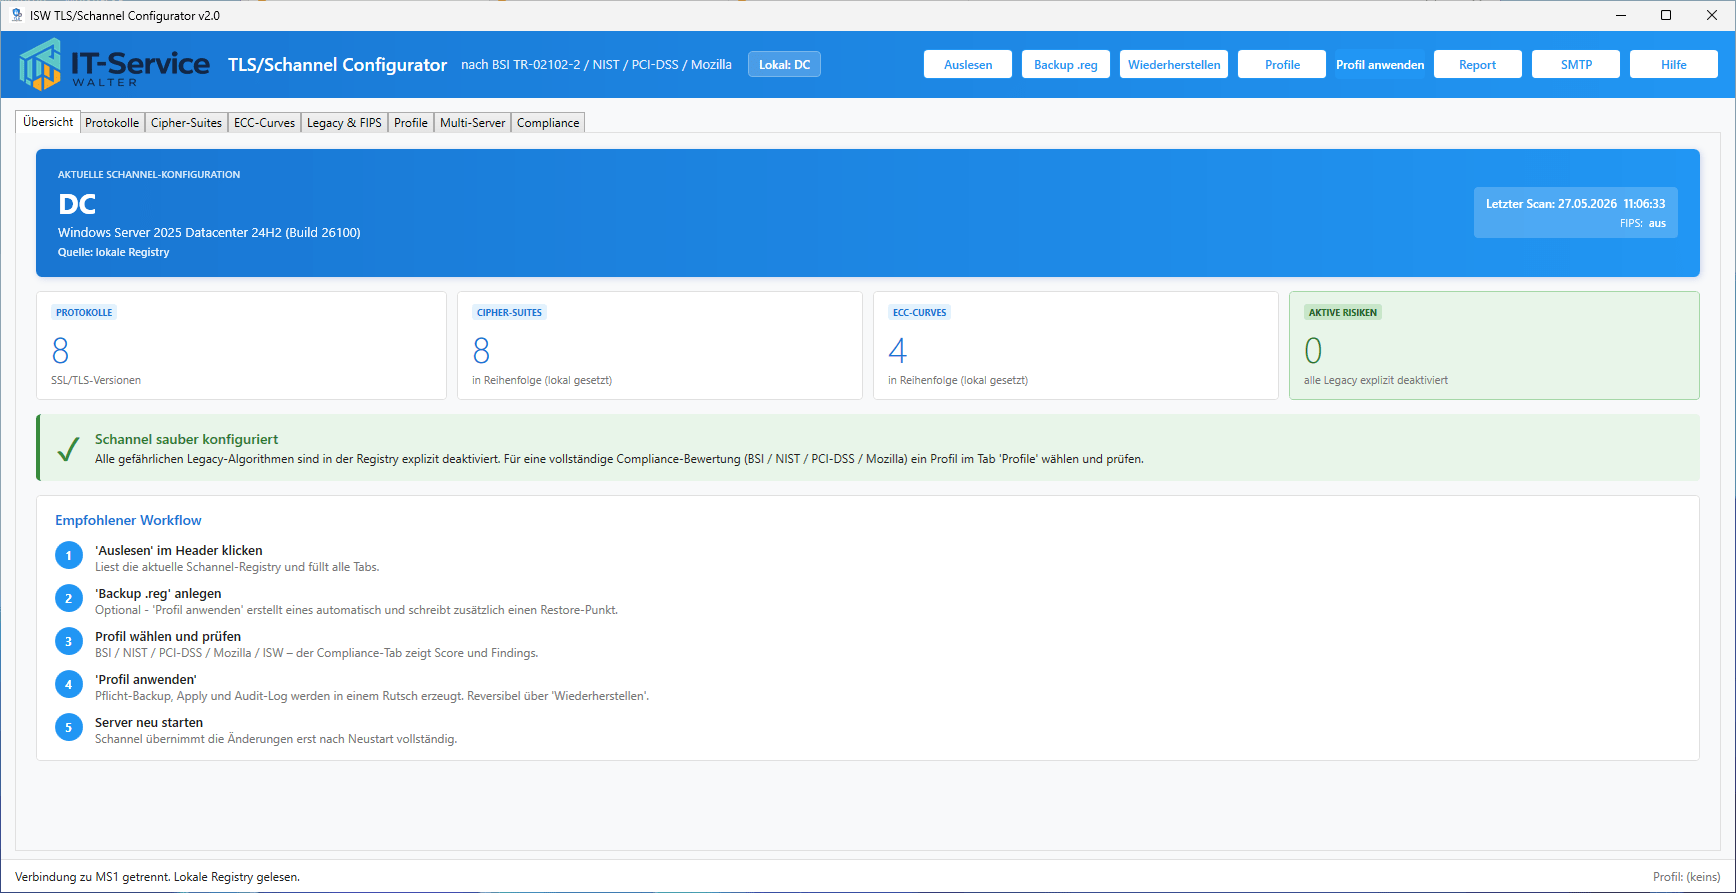
Der TLS Schannel Configurator ist ein eigenständiges Werkzeug mit einem klaren Workflow:
- auslesen, prüfen, anwenden und dokumentieren
Primäre Zielgruppe
- Windows-Server-Administratoren in Domänen-Umgebungen (Active Directory, RDS, IIS, Exchange, SQL Server)
- Managed Service Provider mit mehreren Kunden-Tenants und gemischten Server-Generationen
- Sicherheitsbeauftragte und IT-Auditoren mit Nachweispflicht gegenüber BSI, ISO 27001, PCI-DSS, NIS-2 oder DSGVO
- Penetration-Tester und Hardening-Spezialisten, die Schannel-Drift dokumentieren und beheben
Hauptmerkmale auf einen Blick
Der TLS Configurator ist ein eigenständiges WPF-Werkzeug auf Basis von .NET 10 mit einem klaren Workflow: auslesen, prüfen, anwenden, dokumentieren. Die folgenden Kernfunktionen kennzeichnen Version 2.0.
| Profil | Quelle | Protokolle | Charakteristik |
|---|---|---|---|
| BSI TR-02102-2 (strict) | BSI | TLS 1.3 | Strengste Variante nach TR-02102-2 (2026-01): nur AES-GCM und NIST-Kurven, ohne ChaCha20 und X25519 |
| BSI TR-02102-2 (kompatibel) | BSI | TLS 1.2 + 1.3 | TLS-1.2-Fallback für Bestandssysteme, nur AEAD-Suites mit Forward Secrecy |
| BSI TR-02102-2 (hybrid PQC) | BSI | TLS 1.2 + 1.3 | Wie kompatibel, zusätzlich hybride Post-Quanten-Schlüsseleinigung (ML-KEM) – ab Windows 11 24H2 / Server 2025 mit Update Juli 2026 |
| Mozilla SSL – Modern | Mozilla | TLS 1.3 | TLS 1.3 only nach Guidelines 6.0, Gruppen inkl. X25519MLKEM768 |
| Mozilla SSL – Intermediate | Mozilla | TLS 1.2 + 1.3 | Breite Kompatibilität, nur ECDHE – DHE ist seit Guidelines 6.0 gestrichen |
| PCI DSS 4.0.1 | PCI DSS | TLS 1.2 + 1.3 | Konservative ECDHE-only-Auswahl für Requirement 4.2.1 („Strong Cryptography“) |
| NIST SP 800-52r2 | NIST | TLS 1.2 + 1.3 | Nur FIPS-approved Algorithmen, ohne ChaCha20 und X25519 – setzt den Legacy-FIPS-Schalter nicht |
| ISW 2026 Produktion | ISW | TLS 1.2 + 1.3 | Pragmatisch für gemischte Umgebungen, mit TLS_RSA-Notnagel für Legacy-Clients |
Was kann das Tool?
Hier eine Übersicht über die integrierten und primären Funktionen.
Kernfunktionen
- Schannel-Inventarisierung: Vollständiges Auslesen aller relevanten Registry-Pfade – Protokolle (SSL 2.0 bis TLS 1.3 / DTLS), Cipher-Suite-Reihenfolge, Gruppen-Reihenfolge (ECC-Kurven und hybride ML-KEM-Gruppen), Legacy-Cipher und Hashes, Diffie-Hellman-Mindestschlüssellänge und FIPS-Status. Erkennt automatisch GPO-Overrides und meldet sie.
- Compliance-Überblick ohne Vorauswahl: Ein Klick auf „Prüfen“ bewertet die Konfiguration gleichzeitig gegen alle acht Profile und zeigt pro Standard Score, kritische Befunde und die Zahl der Änderungen bis zur vollen Konformität. So ist sofort sichtbar, wo ein Server steht – ohne dass vorher ein Profil gewählt werden muss.
- Compliance-Bewertung im Detail: Differenzanalyse zwischen IST und SOLL mit Score (0 bis 100), Schweregraden (Critical, High, Medium, Low, Info) und Begründung pro Befund mit Verweis auf RFCs und CVEs. Die Prüfung liest nur – geändert wird erst beim ausdrücklichen „Profil anwenden“.
- Sichere Anwendung mit Rollback: Pflicht-Backup als native .reg-Datei vor jeder Änderung, strukturierter Restore-Punkt mit Snapshot pro Registry-Wert, Post-Write-Verifikation jedes geschriebenen Werts durch sofortiges Wiedereinlesen. Ist ein Vorher-Zustand nicht lesbar, wird gar nicht erst geschrieben.
- Post-Quanten-Kryptographie: Unterstützung der hybriden ML-KEM-Gruppen, die Windows seit Juli 2026 für TLS 1.3 anbietet. Das Tool schreibt sie nur auf Systemen, die sie tatsächlich kennen – ältere Server bleiben erreichbar.
- Multi-Server-Rollout via WinRM: Profile in einem Durchgang auf eine Auswahl von Hosts anwenden. HTTPS/5986 als Standard, HTTP/5985 innerhalb der Domäne, Domänen- oder explizite Credentials. Hosts lassen sich direkt aus dem Active Directory importieren – gefiltert nach Server-Betriebssystemen und aktiven Computerkonten.
- Verbindungstest mit Diagnose: Schon beim Anlegen eines Hosts prüft das Tool Namensauflösung, Port und WinRM-Anmeldung und übersetzt Fehlermeldungen in eine verständliche deutsche Diagnose mit Lösungsvorschlag – bis hin zum Ein-Klick-Umstellen auf das passende Protokoll.
- Compliance-Reports: HTML- und PDF-Berichte im ISW-Corporate-Design mit Deckblatt, Zusammenfassung, Befunden nach Schweregrad und Begründungen – direkt auf dem Desktop abgelegt. Optional Versand per SMTP an einen vorkonfigurierten Empfänger; das SMTP-Passwort wird AES-256-verschlüsselt gespeichert.
- GPO-Awareness: Erkennt automatisch, wenn die Cipher-Suite- oder Gruppen-Reihenfolge per Gruppenrichtlinie gesetzt ist, und warnt, dass lokale Änderungen wirkungslos wären. Vermeidet einen „stillen“ Apply ohne Effekt.
- Eigene Profile: Eigene JSON-Profile lassen sich neben den acht Werksprofilen hinterlegen und werden beim Start mitgeladen. Profile-Verzeichnis:
%APPDATA%\ISW\TLS Configurator\profiles\. - Audit-Log pro Apply und Restore: Detaillierte Audit-Protokolle mit Zeitstempel, Anwender, betroffenem Host, ausgeführter Registry-Aktion und Ergebnis. Standort:
%APPDATA%\ISW\TLS Configurator\backups\.
Die Tabs im Überblick
Protokolle
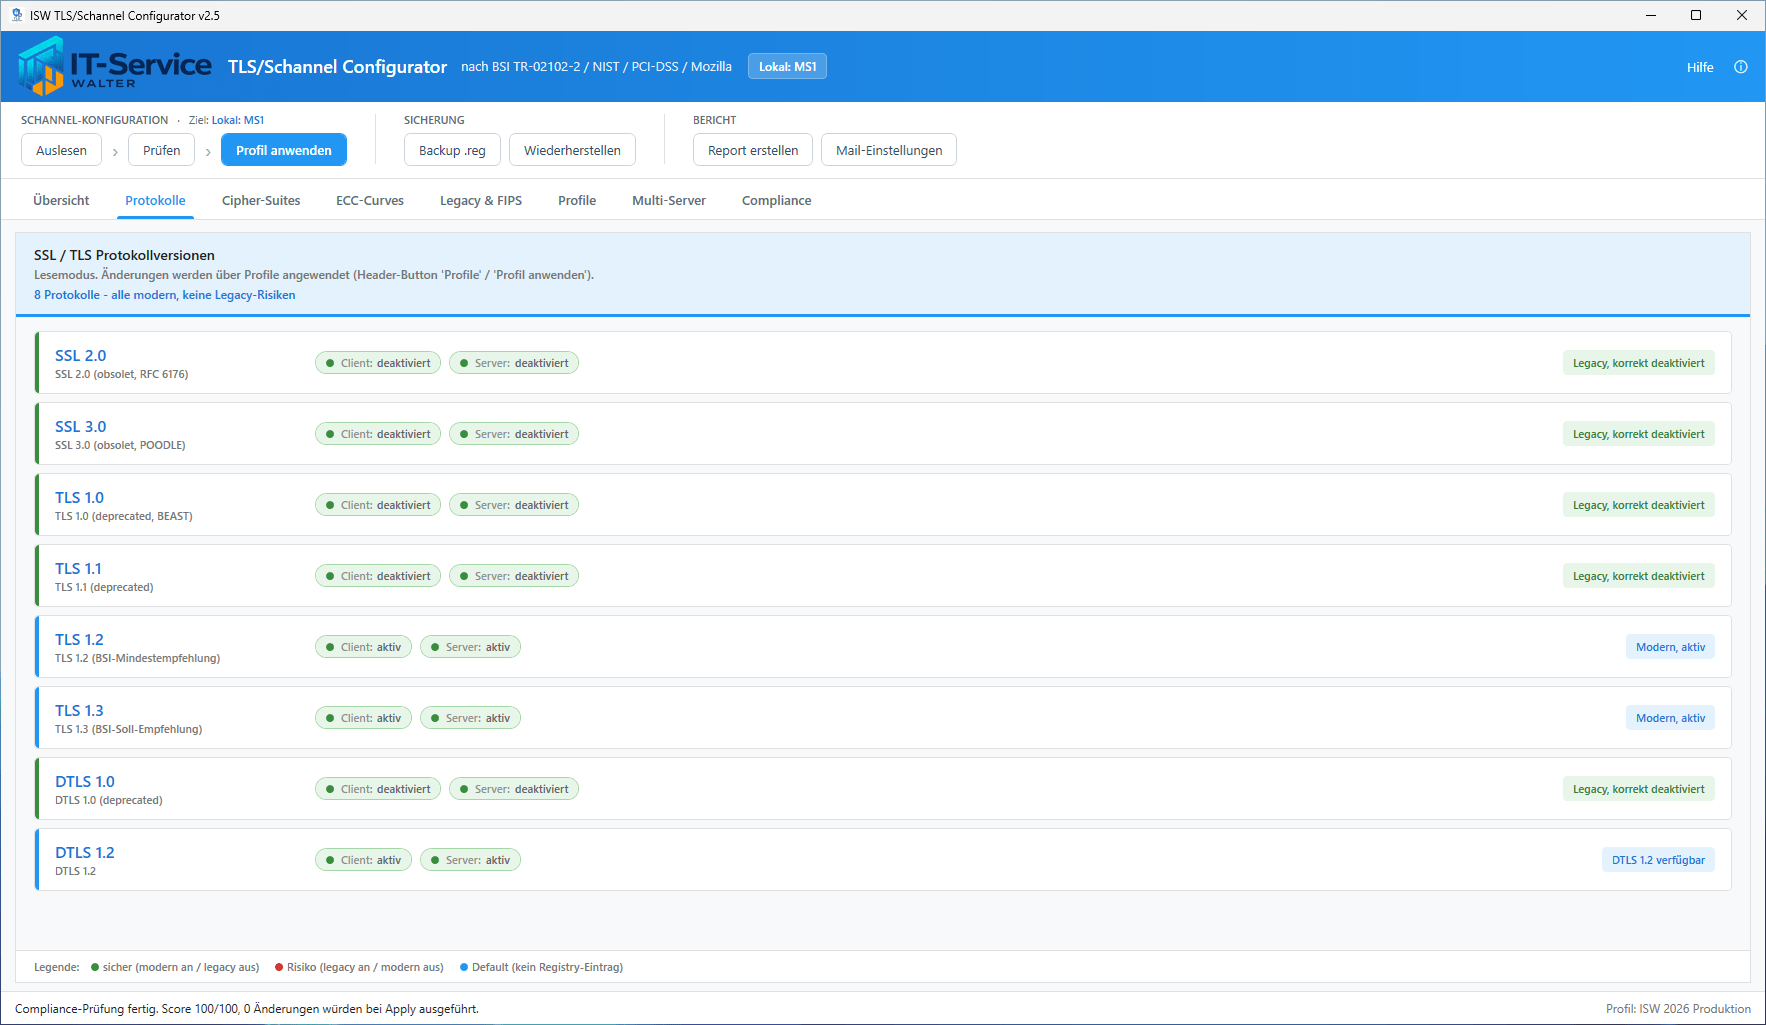
Der Protokolle-Tab listet alle acht Schannel-Protokolle. Pro Protokoll werden Client- und Server-Status getrennt angezeigt, jeweils mit dem effektiven Status (aktiv / deaktiviert / Windows-Default) und den beiden zugrundeliegenden Registry-Werten Enabled und DisabledByDefault.
Cipher-Suiten
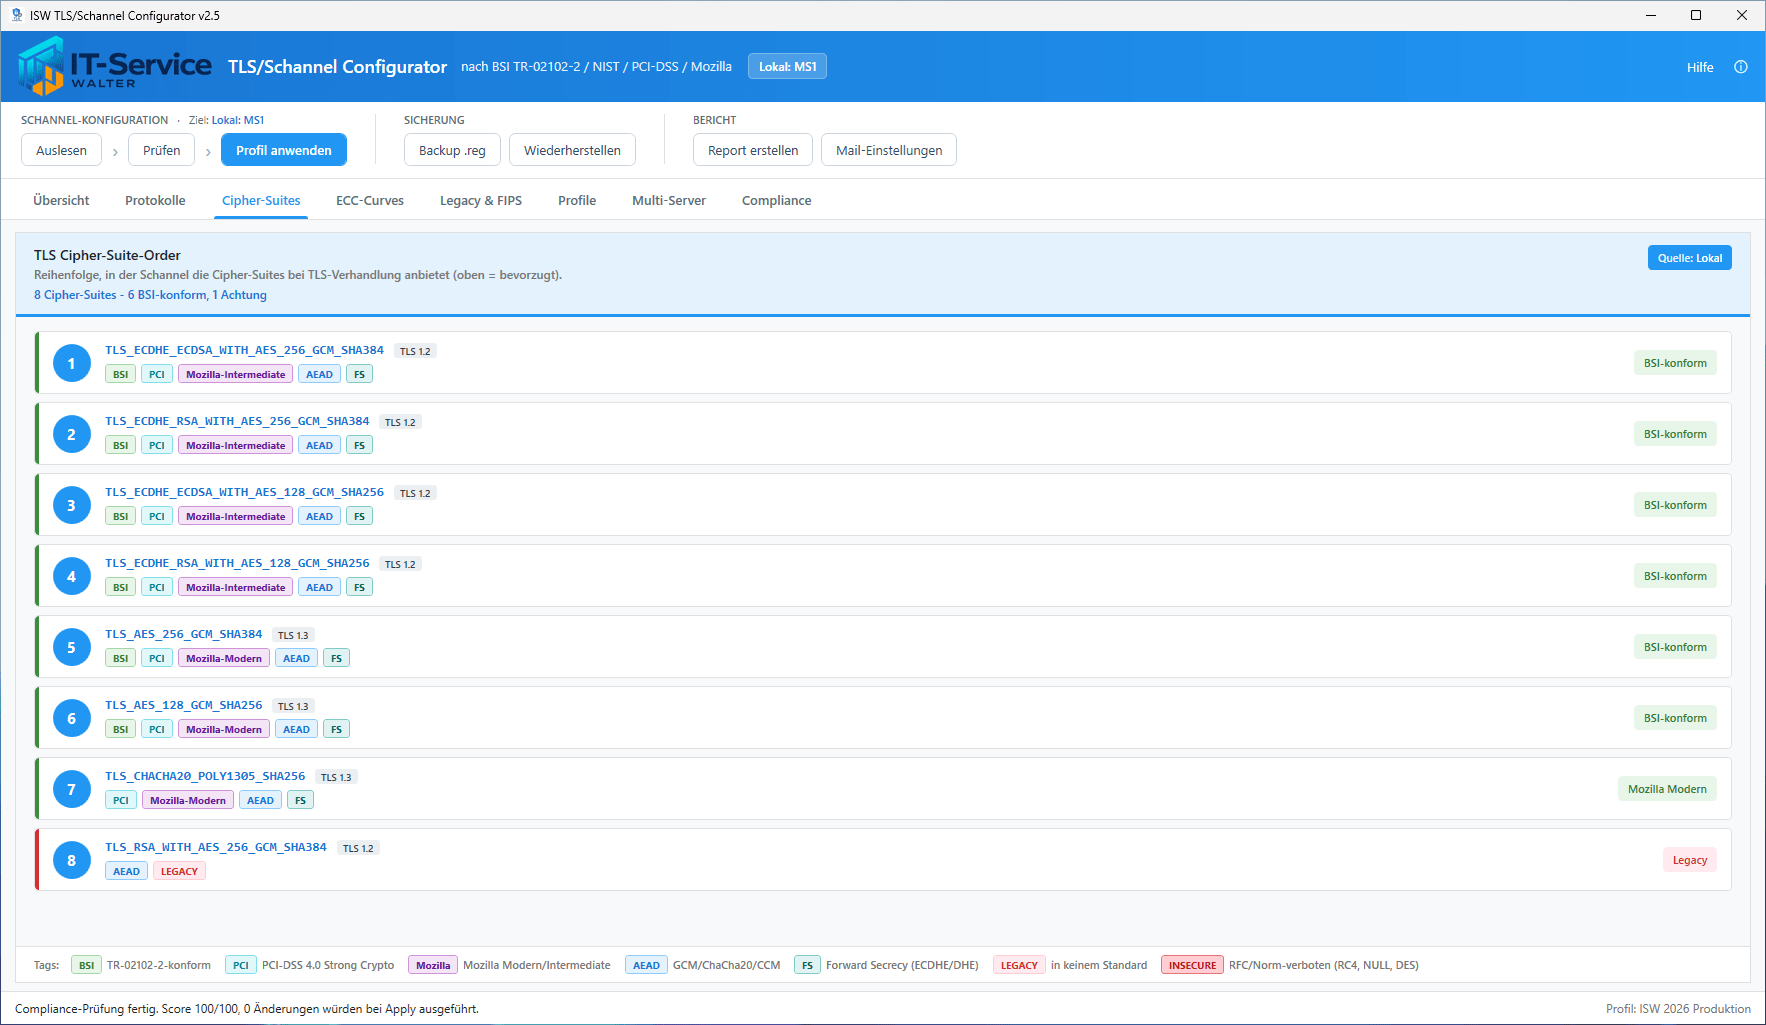
Der Cipher-Suiten-Tab zeigt die effektive Cipher-Suite-Order in der Reihenfolge, in der Schannel sie während des TLS-Handshakes anbietet. Oberhalb der Liste wird die Quelle der Order angegeben: „Lokal“ bei einem regulären Wert unter HKLM\SYSTEM\...\Local\SSL\00010002, „GPO“ bei einem Wert unter HKLM\SOFTWARE\Policies\Microsoft\Cryptography (was Vorrang vor dem lokalen Pfad hat) oder „Schannel-Default“, wenn keiner der beiden Pfade einen Wert trägt.
ECC-Curves
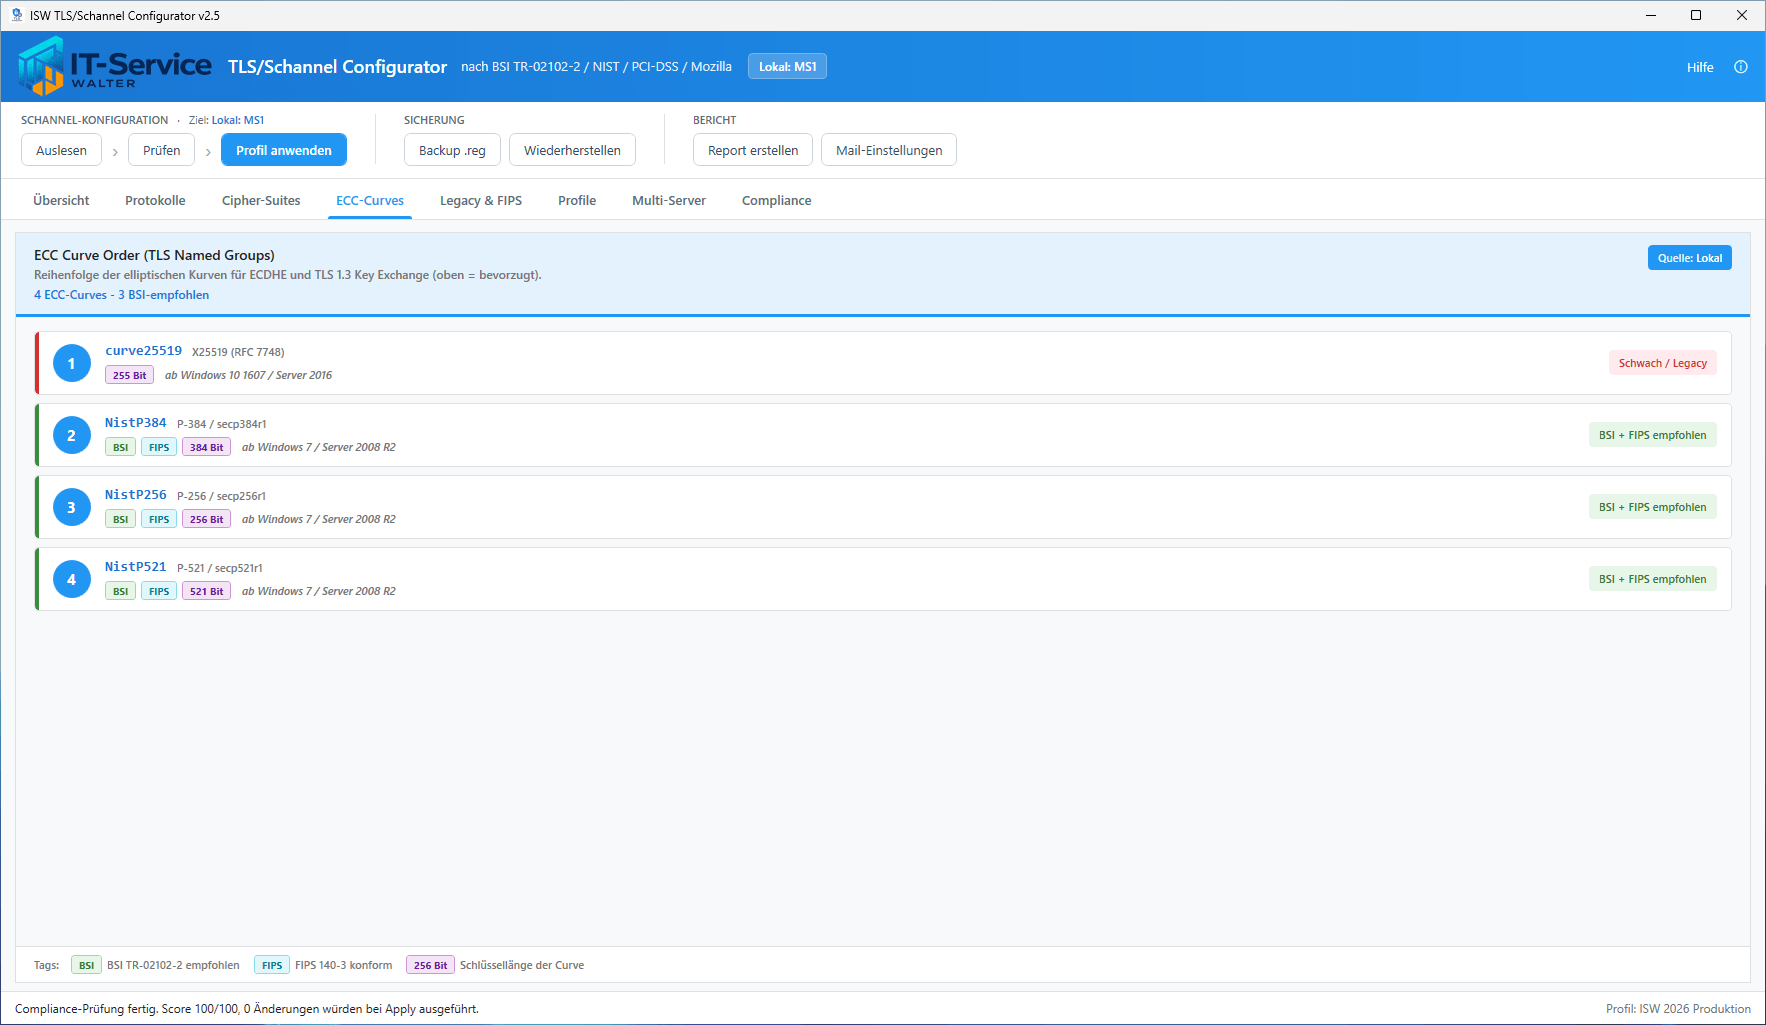
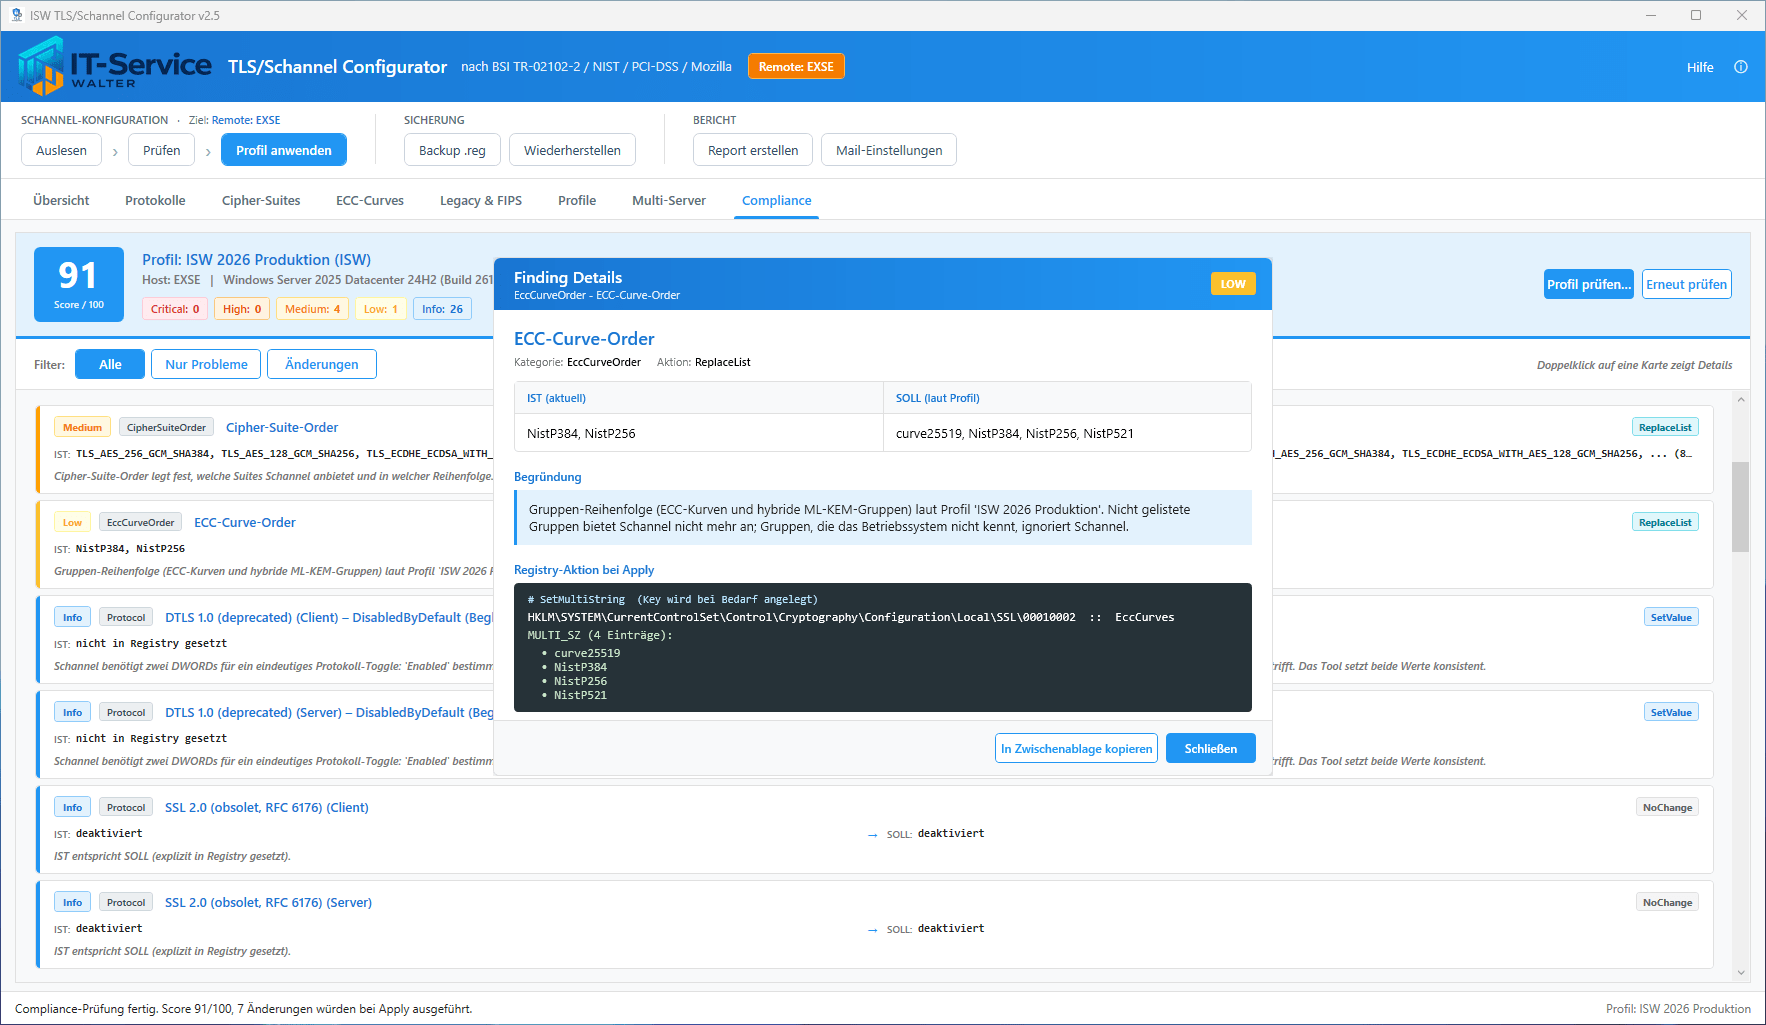
Der ECC-Curves-Tab ist strukturell identisch zum Cipher-Suiten-Tab, behandelt aber die ECC-Curve-Order (Value-Name „EccCurves“ im gleichen 00010002-Schlüssel). Die BSI-Empfehlung lautet curve25519, NistP384, NistP256, NistP521 in dieser Reihenfolge. NIST SP 800-52r2 schließt curve25519 aus, da diese Kurve nicht FIPS-140-3-approved ist, und beginnt mit NistP384.
Legacy und FIPS
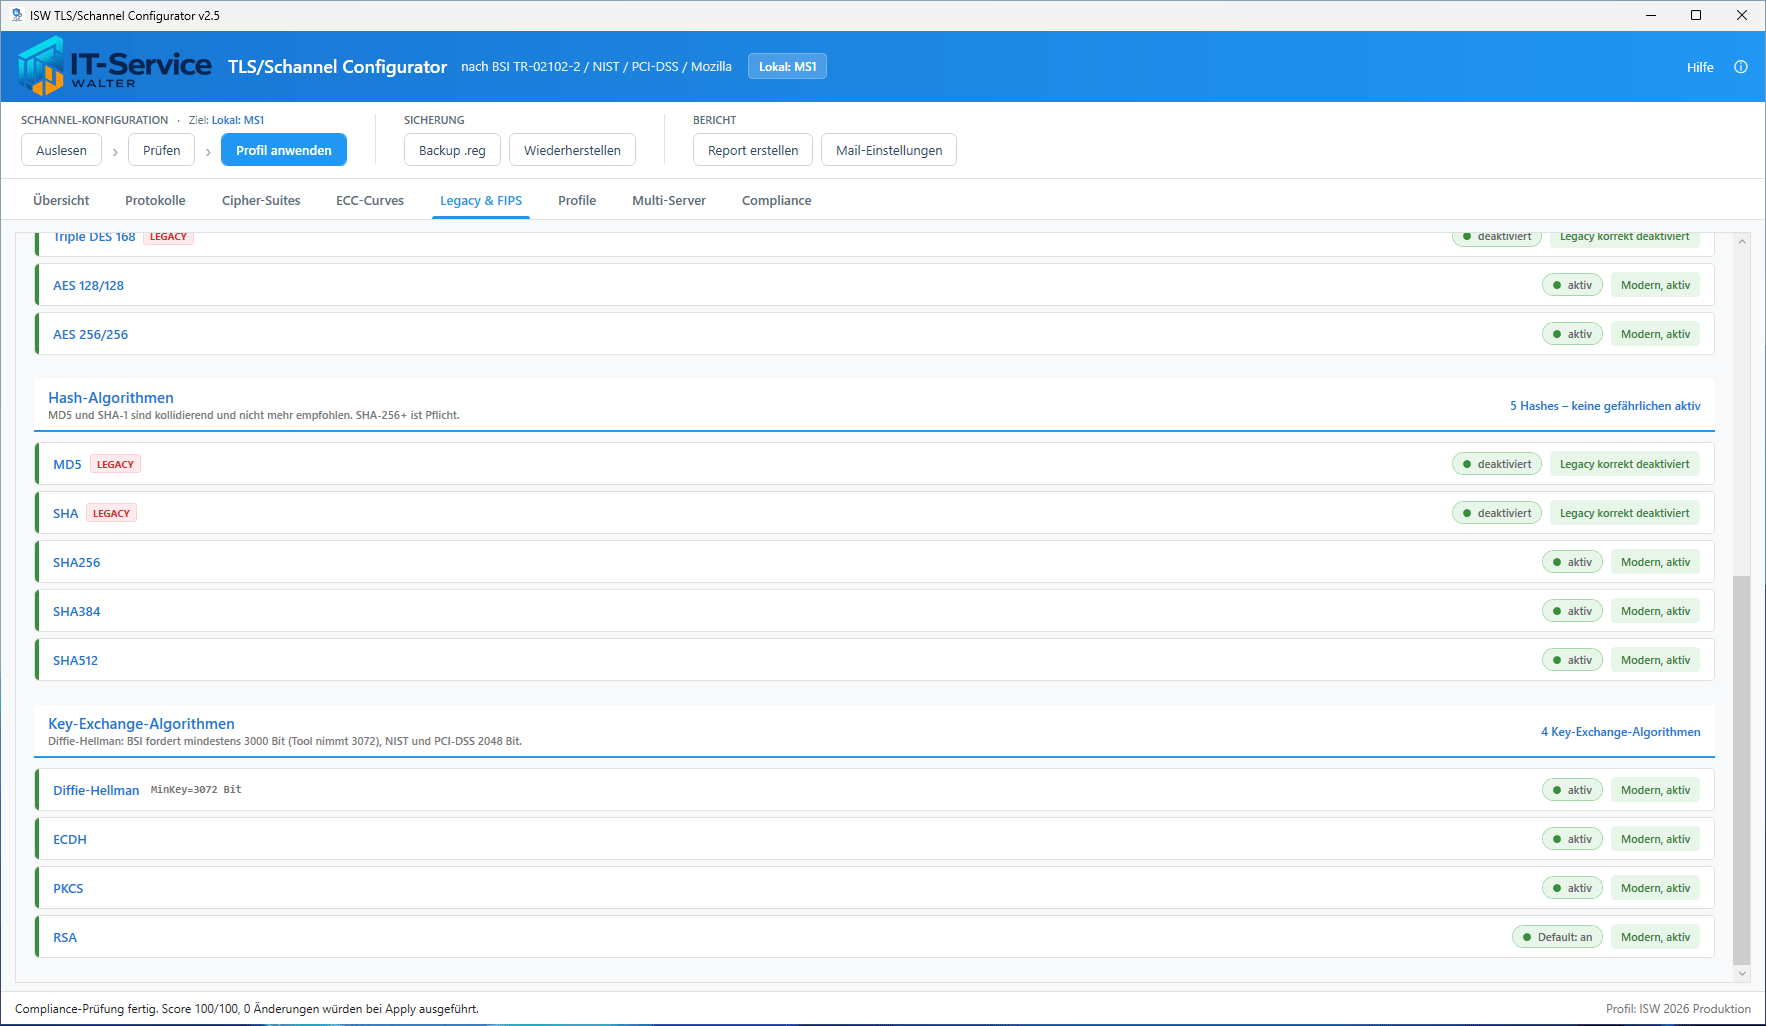
Der Legacy-Tab konzentriert sich auf alles, was aus Sicherheitssicht heute aus sein sollte: NULL-Cipher (keine Verschlüsselung), DES (gebrochen seit 1999), 3DES (SWEET32-Angriff CVE-2016-2183), die RC4-Familie (RFC 7465 verbietet RC4), RC2 (Export-Grade, gebrochen), MD5 (kollidierend seit Wang 2004) und SHA-1 (kollidierend seit SHAttered 2017).
Zusätzlich enthält der Tab den Status der FIPS-Algorithm-Policy. Diese systemweite Richtlinie zwingt alle FIPS-konformen Anwendungen, ausschließlich FIPS-140-validierte Algorithmen zu verwenden. Sie ist nur dann zu aktivieren, wenn die Compliance-Anforderung dies konkret verlangt – ASP.NET-Anwendungen, alte .NET-Frameworks und Java-Anwendungen können brechen, wenn sie nicht-FIPS-konforme Algorithmen verwenden.
Profile
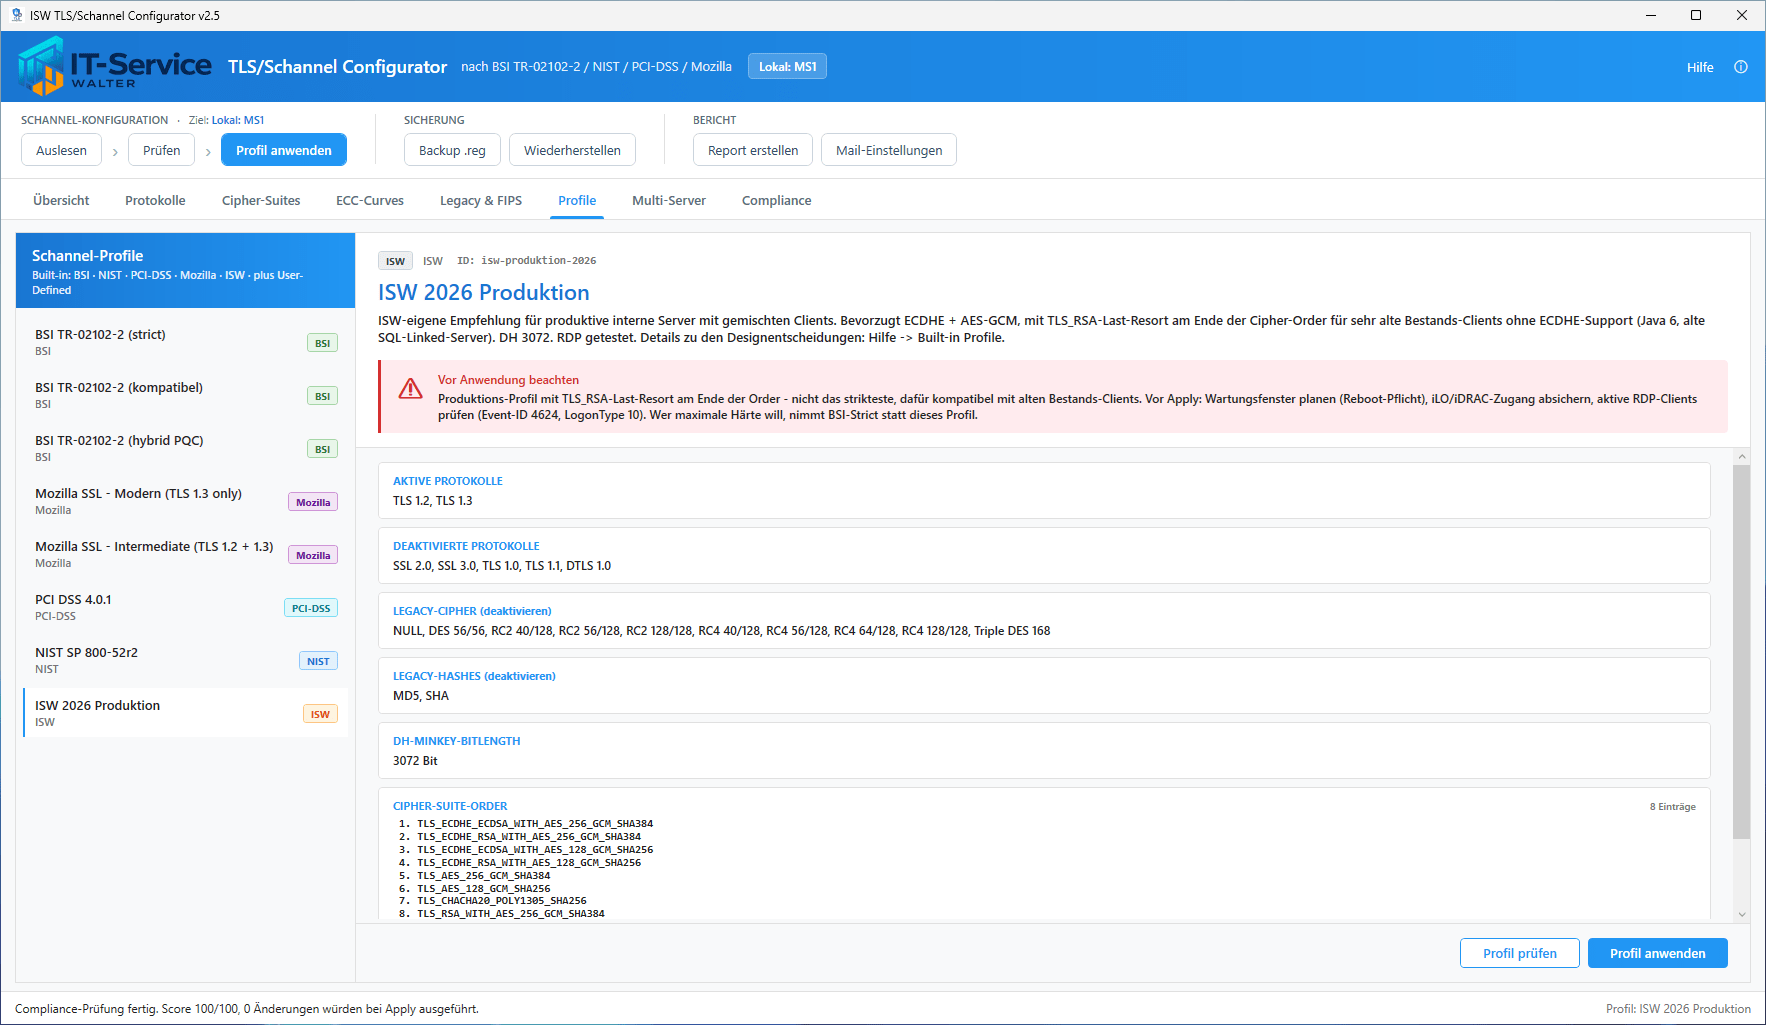
Der Profile-Tab listet alle verfügbaren Profile – die sieben mitgelieferten Werks-Profile aus Data\SchannelProfiles.json plus alle benutzerdefinierten Profile aus dem Ordner %APPDATA%\ISW\TLS Configurator\profiles\. Pro Profil werden Name, Quelle (BSI, NIST, PCI-DSS, Mozilla, ISW), Beschreibung und etwaige Vor-Apply-Warnungen angezeigt. Zwei Buttons pro Eintrag erlauben das direkte Prüfen oder Anwenden.
Multi-Server
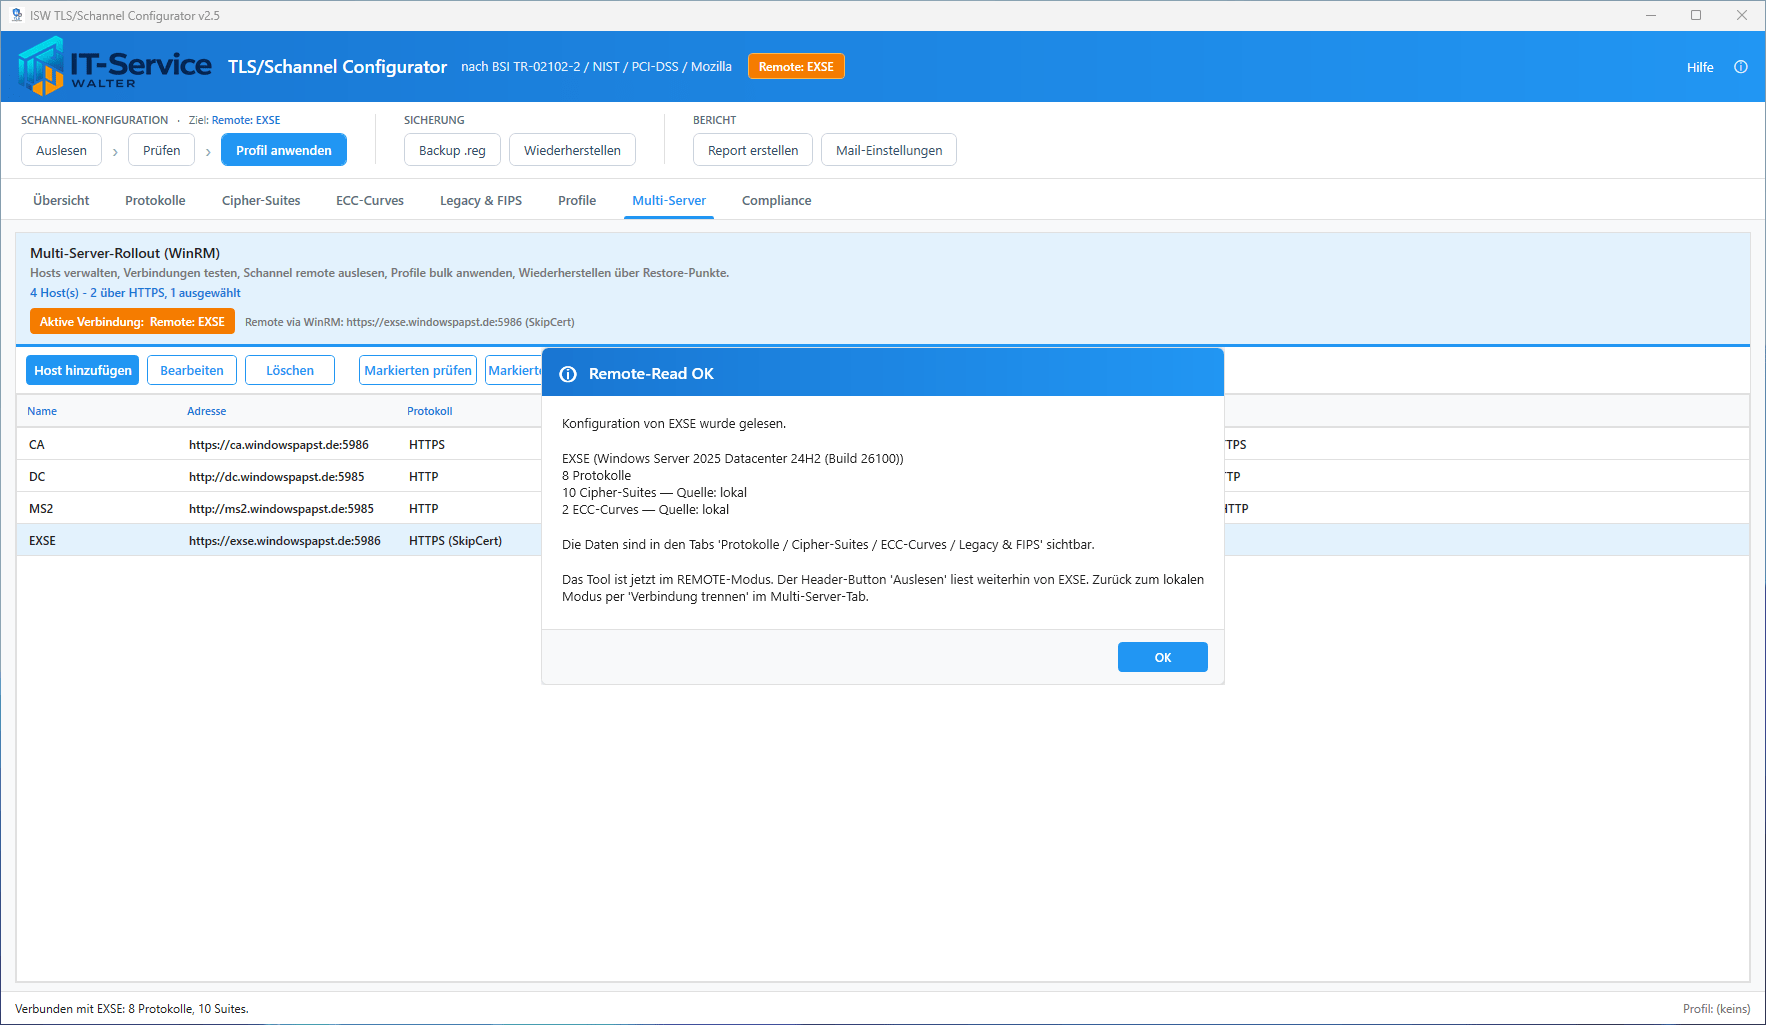
Der Multi-Server-Tab ist der Kern der Remote-Verwaltung. Dort werden alle bekannten Remote-Hosts mit Verbindungsdetails (Adresse, Schema, Port, Authentifizierungsart, Zertifikatsprüfung) gelistet. Die Aktionsleiste bietet:
- Hinzufügen / Bearbeiten / Löschen einzelner Hosts
- Verbindungstest für alle markierten Hosts (parallel, mit Statusrückmeldung pro Host)
- Lesen der Schannel-Konfiguration eines markierten Hosts (Tool wechselt in den Remote-Modus)
- Bulk-Apply: Profil auswählen und auf alle markierten Hosts anwenden
- Bulk-Restore: Restore-Punkt für einen markierten Host auswählen und zurückspielen
- Verbindung trennen – das Tool kehrt in den lokalen Modus zurück
Compliance
Der Compliance-Tab zeigt das Ergebnis der letzten Prüfung. Im Kopfbereich stehen Profil-Name, Prüfzeitpunkt und der Score als große Zahl. Darunter werden die Findings in Gruppen nach Severity aufgelistet: Critical, High, Medium, Low, Info. Jedes Finding zeigt Subject, Ist-Wert, Soll-Wert und Begründung. Per Klick öffnet sich ein Detail-Dialog mit der zugrundeliegenden Registry-Aktion (Pfad, Wert-Name, neuer DWORD oder MultiString-Inhalt) – so kann der Anwender vor dem Apply genau prüfen, was geschrieben werden soll.
TLS Schannel Configurator – „Was das BSI fordert, halten wir ein.“
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten