Windows Updates nachweisen
NEU v2.0 (14.09.2026)
Der ISW Windows Patch Compliance Analyzer (WPCA) ist ein Windows-Administrationswerkzeug für IT-Verantwortliche, die jederzeit belegen müssen, welche Updates auf welchen Servern installiert sind — und was fehlt. Das Tool arbeitet agentenlos über die native Windows Update Agent API und PowerShell Remoting (WinRM), benötigt also auf den Zielservern keinerlei Installation.
„Der Patch-Stand Ihrer Windows-Flotte – auf einen Blick, in einem Bericht.“
Zielgruppe
- Systemadministratoren mittlerer und größerer Windows-Umgebungen (5 – 500+ Server), die den Patch-Stand regelmäßig prüfen und dokumentieren müssen
- Managed Service Provider (MSPs), die mehrere Kundenumgebungen parallel betreuen und pro Kunde saubere Monats- oder Quartalsberichte erstellen
- IT-Security- und Compliance-Verantwortliche, die gegenüber Geschäftsführung, Wirtschaftsprüfern oder Zertifizierungsstellen (ISO 27001, BSI IT-Grundschutz, TISAX) den Patch-Status belegen
- Technische Dienstleister und Berater, die bei Kunden Ist-Aufnahmen der Windows-Patch-Situation durchführen
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 499,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Produktinformation Windows Patch Compliance Analyzer
Send download link to:
Typischer Einsatz
Patch-Stand nach einer kritischen Sicherheitsmeldung belegen
MSP oder IT-Abteilung · mehrere Server-Gruppen · WSUS oder Windows Update
Ausgangslage
Nach einer kritischen Sicherheitsmeldung fragt die Geschäftsführung, welche Server das betreffende Update bereits haben. Der Patch-Stand verteilt sich auf WSUS-Konsole, Excel-Listen und Skripte einzelner Admins, ein belastbarer Nachweis fehlt.
Vorgehen
Die Server werden aus dem Active Directory übernommen und agentenlos per WinRM gescannt. Die KB-Matrix-Suche zeigt, welcher Server welches KB hat; eine dynamische Baseline leitet Pflicht-KBs aus dem MSRC-Feed ab und berechnet je Server einen Score.
Ergebnis
Ein Abweichungs-Drilldown je Server, dokumentierte Ausnahmen mit Ablaufdatum und ein Compliance-Verlauf über die Zeit. Der HTML- oder PDF-Bericht mit Bezug zum BSI IT-Grundschutz geht an Geschäftsführung oder Auditor.
- MSRC CVRF Patch-Tuesday-Feed von Microsoft
- SHA-256 Hash-Chain im Audit-Log
- ≥95 % oberste Ampelstufe des Scores
Warum WPCA?
Eine saubere Patch-Situation zu kennen ist in jeder Windows-Landschaft Pflicht — aus Sicherheits-, Compliance- und Versicherungsgründen. Die Realität sieht anders aus: Update-Reports verteilen sich auf WSUS-Konsolen, manuelle Excel-Listen, PowerShell-Skripte einzelner Admins und gelegentliche Stichproben. Bei einer CVE-Meldung dauert es Stunden, die betroffenen Server zu identifizieren. Nachweise gegenüber Kunden oder Wirtschaftsprüfern bestehen oft aus E-Mails und Screenshots.

WPCA bündelt diese Aufgaben in einer einzigen, lokal laufenden WPF-Anwendung:
- Eine zentrale Inventarisierung aller Windows-Update-Zustände Ihrer Server — per Klick, mit vollständiger Historie
- Gezielte KB-Suche über die gesamte Flotte — in Sekunden statt Stunden
- Compliance-Baselines mit Score und Ampelfarben — prüfbarer Nachweis gegenüber Kunden und Auditoren
- Revisionssichere Dokumentation per SHA-256-Hash-Chain im Audit-Log
- Druckfertige HTML- und PDF-Berichte im Corporate Design — fertig zur Weitergabe
Was kann der Windows Patch Compliance Analyzer?
| Hauptmerkmale im Überblick · Version 2.0 | |
|---|---|
| Zugangsdaten in Bulk Neu in 2.0 | Benutzer und Passwort in einem Durchgang auf eine Gruppe, alle Server ohne Passwort oder alle frisch importierten setzen |
| Update-Inventar | mit Filtern nach Server, Kategorie, Severity und Reboot-Status |
| Statusspalte für rollierende KBs | unterscheidet Aktuell, Update verfügbar und Ersetzt — bei MSRT, Defender und Security Platform zählt die Versionsnummer, nicht das Datum |
| Ausstehende Updates | live vom Windows Update Service oder WSUS |
| KB-Matrix-Suche | eine Liste von KBs gegen alle Server prüfen, Ergebnis als Matrix |
| Compliance-Baselines | als JSON, statisch oder dynamisch, Score-Berechnung mit Ampelstufen (≥95 % / ≥80 % / ≥50 % / <50 %) |
| Dynamische Baselines Neu in 2.0 | Pflicht-KBs aus dem MSRC-Feed ableiten statt von Hand pflegen — nach Zeitraum, Severity und Produkt gefiltert, damit die Baseline nicht ab dem nächsten Patch Tuesday veraltet |
| Severity-Gewichtung Neu in 2.0 | optional pro Baseline — ein fehlendes Critical-KB zählt schwerer als ein Moderate-KB, Gewichte frei einstellbar |
| Abweichungs-Drilldown Neu in 2.0 | zeigt pro Server jedes Pflicht-KB mit seinem Zustand: installierbar, veraltete Version, per Ausnahme akzeptiert oder für dieses System gar nicht anwendbar |
| Dokumentierte Ausnahmen Neu in 2.0 | akzeptiertes Risiko mit Begründung, Ersteller und Ablaufdatum — getrennt vom Score ausgewiesen, nach Ablauf automatisch wieder ein Verstoß |
| Compliance-Verlauf und Trend Neu in 2.0 | jede Bewertung mit Zeitstempel gespeichert, Veränderung gegenüber dem Vorlauf direkt im Grid — belegbar statt aus dem Gedächtnis |
| Patch-Tuesday-Integration | über den offiziellen MSRC CVRF-Feed von Microsoft |
| Scan-Historie | in SQLite (lokal) oder SQL Server (zentral, MSP-tauglich) |
| Audit-Log | mit SHA-256-Hash-Chain — Manipulationen werden sichtbar |
| BSI-IT-Grundschutz-Bezug | Bewertung ausgewählter Anforderungen aus OPS.1.1.3, OPS.1.1.4, SYS.1.1 und SYS.1.2.3 in Einzelserver- und Multi-Server-Berichten |
| Berichte | als HTML und PDF im ISW-Corporate-Design, optional per E-Mail (TLS/SSL) |
| Server-Bericht | dedizierter Einzelserver-Report mit Reboot-Status, Disk-Space und Update-Historie |
| CLI-Modus | für Scheduled Tasks und Automatisierung |
| AES-256-Verschlüsselung | aller Passwörter, maschinengebunden — ohne DPAPI-Abhängigkeit |
Was ist neu in der Version 2.0
Windows Patch Compliance Analyzer · Neu in Version 2.0
Version 2.0 erweitert die Server-Verwaltung, baut die Compliance-Prüfung zum prüffähigen Nachweis aus und modernisiert die Oberfläche. Die Konfigurationsdateien bleiben kompatibel — eine bestehende Installation kann direkt aktualisiert werden.
Server-Aufnahme und Zugangsdaten
- AD-Explorer: Computerkonten direkt aus dem Active Directory übernehmen — OU-Baum, LDAP-seitige Filter auf Server-Betriebssysteme und deaktivierte Konten, Mehrfachauswahl.
- CSV-Import und -Export: Server-Stammdaten austauschen, Bestand aktualisieren, Listen zwischen Maschinen umziehen.
- Zugangsdaten in Bulk: Benutzer und Passwort auf eine ganze Gruppe, alle Server ohne Passwort oder alle frisch importierten Server gleichzeitig setzen.
- Verbindungstyp WMI ergänzt die bestehenden Typen. Der Port folgt dem Verbindungstyp jetzt automatisch.
Compliance-Prüfung
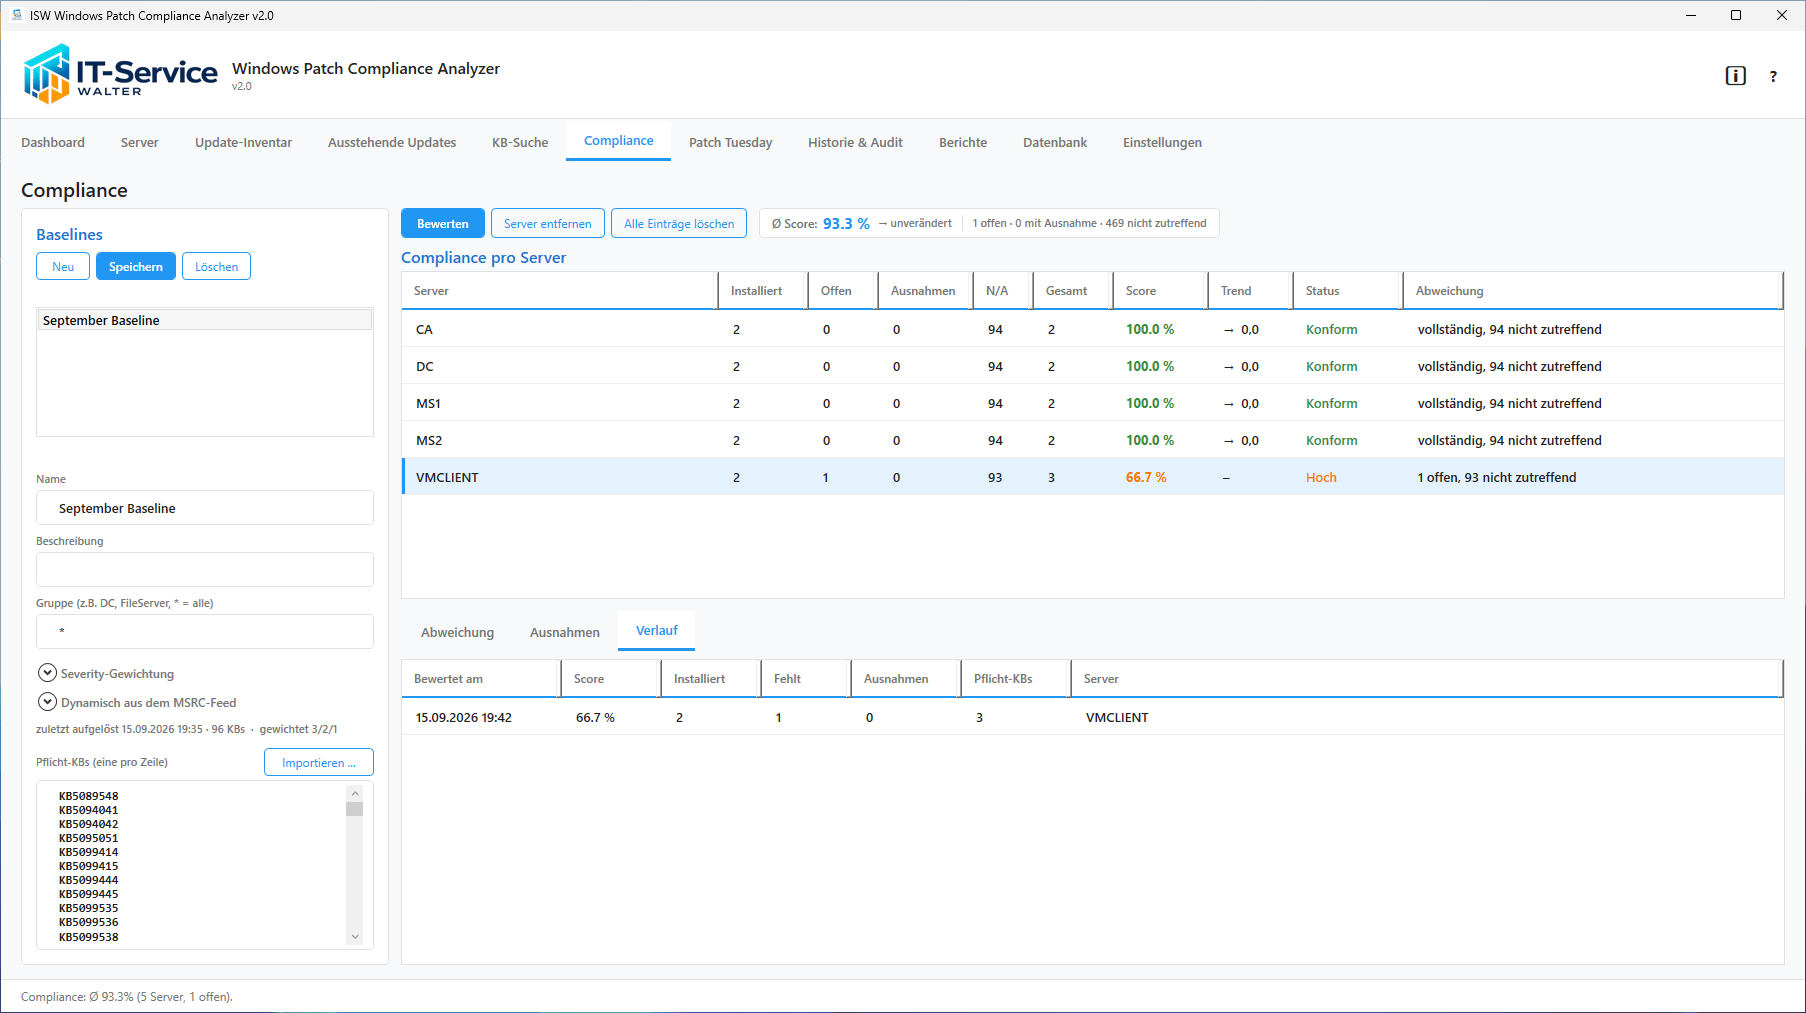
- Abweichungs-Drilldown: Für den markierten Server zeigt jedes Pflicht-KB seinen Zustand — vom Server als ausstehend gemeldet und damit installierbar, installiert aber in veralteter Version, per Ausnahme akzeptiert, oder überhaupt nicht gemeldet. Letzteres ist fast immer ein Baseline-Fehler und keine Lücke: das KB gilt für dieses System gar nicht. Der reine Score kann diese Fälle nicht unterscheiden.
- Dokumentierte Ausnahmen: Ein Pflicht-KB als akzeptiertes Risiko führen — mit Pflicht-Begründung, Ersteller und Ablaufdatum. Getrennt vom Score ausgewiesen, nach Ablauf automatisch wieder ein Verstoß. Damit ist die Ausnahme zugleich die Wiedervorlage.
- Verlauf und Trend: Jede Bewertung wird mit Zeitstempel gespeichert. Die Veränderung gegenüber dem Vorlauf steht direkt im Grid, der vollständige Verlauf je Server in einem eigenen Tab — die Frage „wie war der Stand im März“ ist damit mit Daten beantwortbar.
- Severity-Gewichtung: Optional pro Baseline. Ein fehlendes Critical-KB zählt dann schwerer als ein Moderate-KB, die Gewichte sind frei einstellbar. Ohne Haken bleibt die Berechnung wie bisher, bestehende Auswertungen bleiben also vergleichbar.
- Dynamische Baselines: Pflicht-KBs aus dem MSRC-Feed ableiten statt von Hand pflegen — gefiltert nach Zeitraum, Severity und Produkt. Die Baseline veraltet damit nicht ab dem nächsten Patch Tuesday, sondern frischt sich vor jeder Bewertung selbst auf.
Oberfläche
- Flache Tabellenkopfzeilen mit blauer Akzentlinie statt durchgehend blauer Balken, Sortierpfeil und Akzentbalken bei der Zeilenauswahl.
- Leerzustände in allen Tabellen: statt einer leeren Fläche erklärt eine kurze Einblendung, was als Nächstes zu tun ist — mit direkter Schaltfläche.
- Klickbare Dashboard-Kacheln, die direkt in den passenden Tab springen.
- Kacheln in den Tabs Einstellungen, Datenbank und Berichte mit zartem blauen Rahmen; Einstellungen jetzt zweispaltig ohne Scrollen.
- Vergrößertes Hauptfenster für mehr sichtbare Tabellenzeilen.
Technik
- Aktualisierte NuGet-Pakete (u. a. Microsoft.Data.Sqlite, Microsoft.Data.SqlClient, PowerShell SDK, PDFsharp).
- Neue Tabelle
ComplianceHistoryund SpalteLatestCompliance.KbWeights— beide legt die Anwendung beim Start selbst an, in SQLite wie im SQL Server.
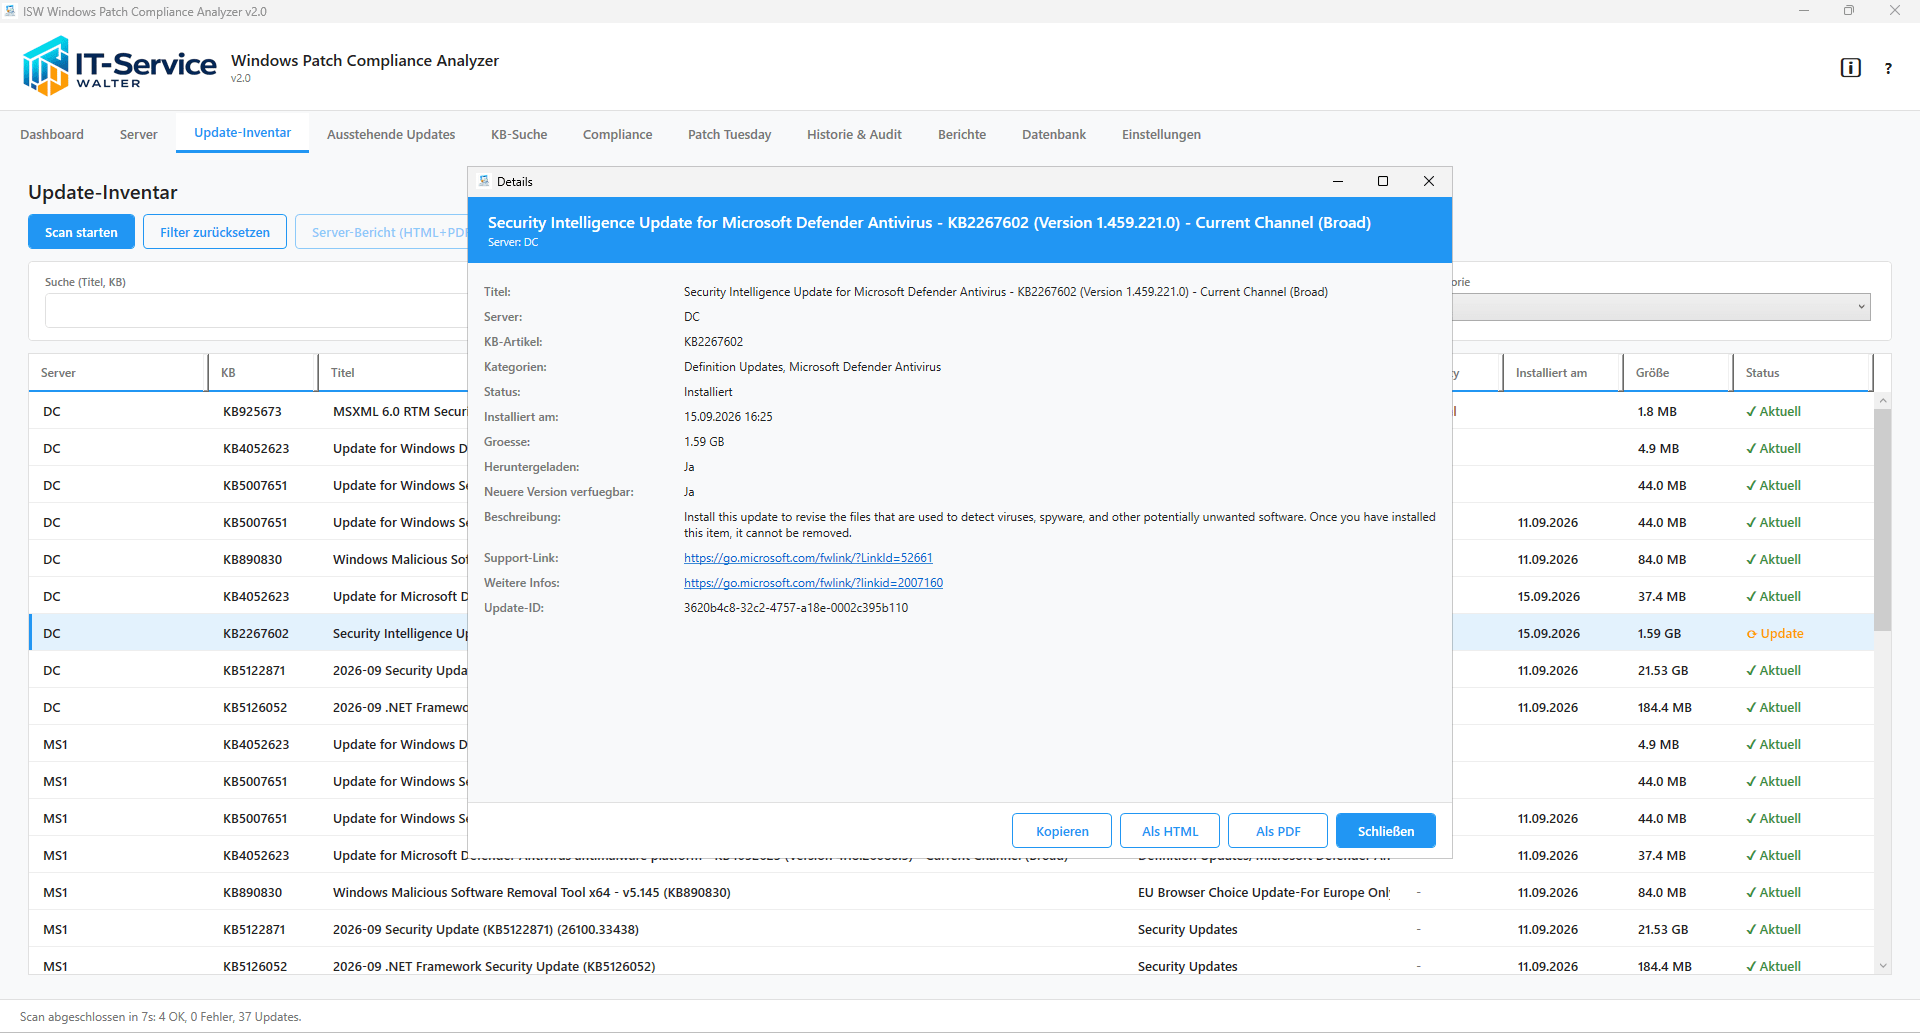
Update-Inventar
Tab Update-Inventar → Scan starten scannt alle aktivierten Server. Pro Server dauert ein Scan typischerweise 10–60 Sekunden.
Ausstehende Updates
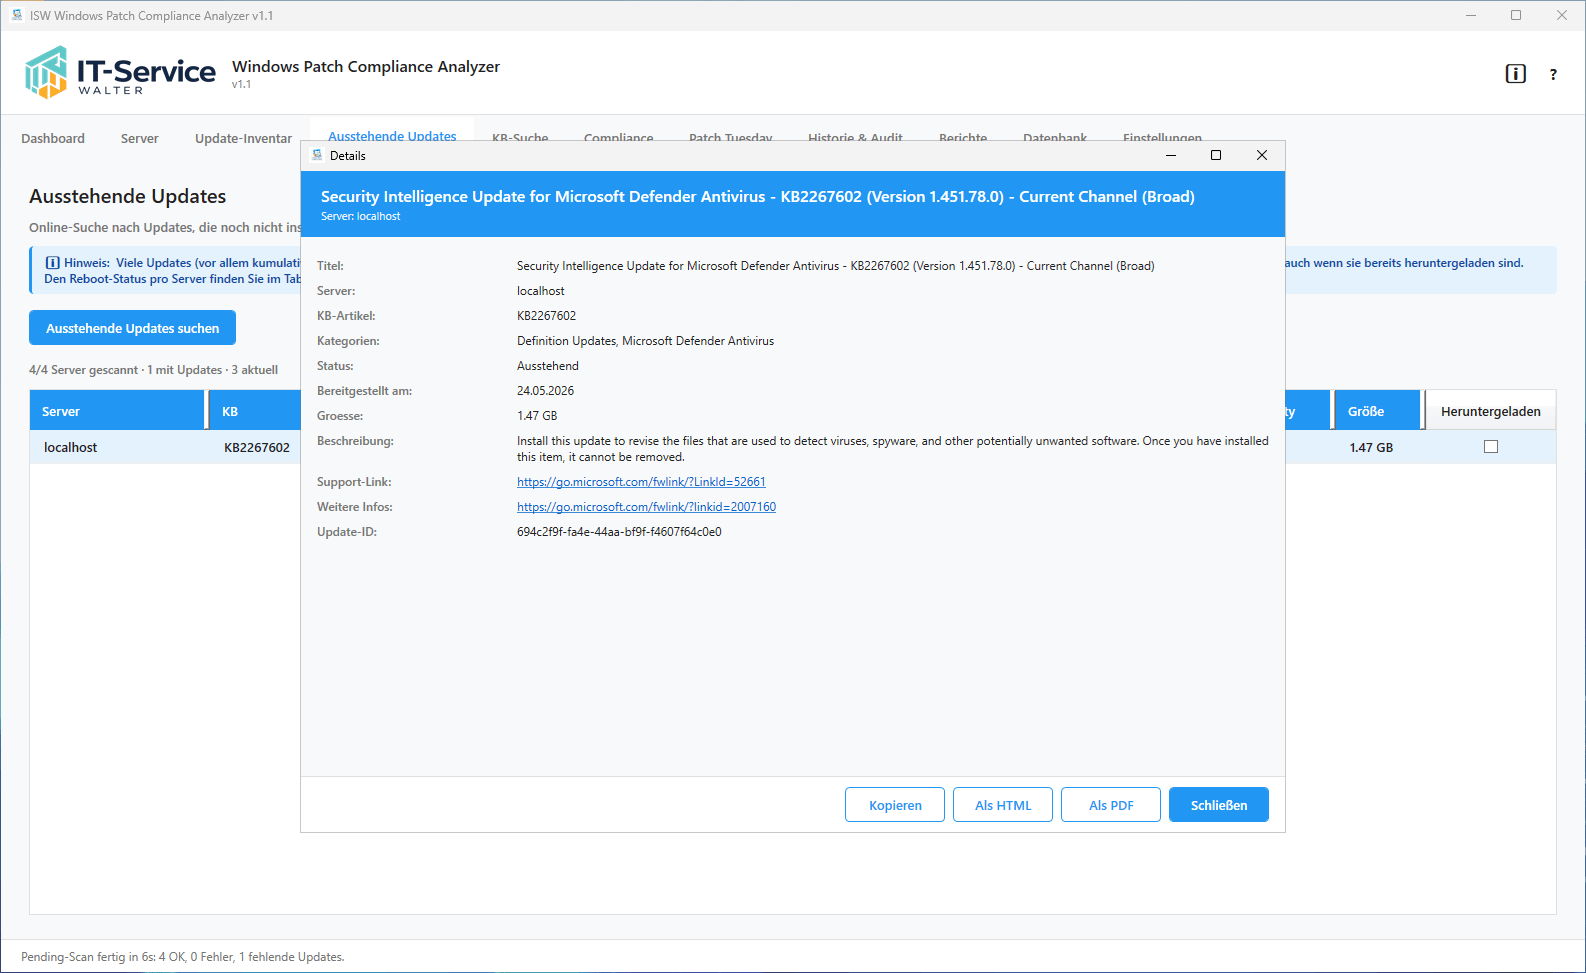
Tab Ausstehende Updates → Online-Suche nach Updates, die noch nicht installiert sind. Benötigt Internet- oder WSUS-Zugriff der Zielserver.
Zeigt fehlende Updates mit Größe, Severity und Download-Status.
KB-Suche
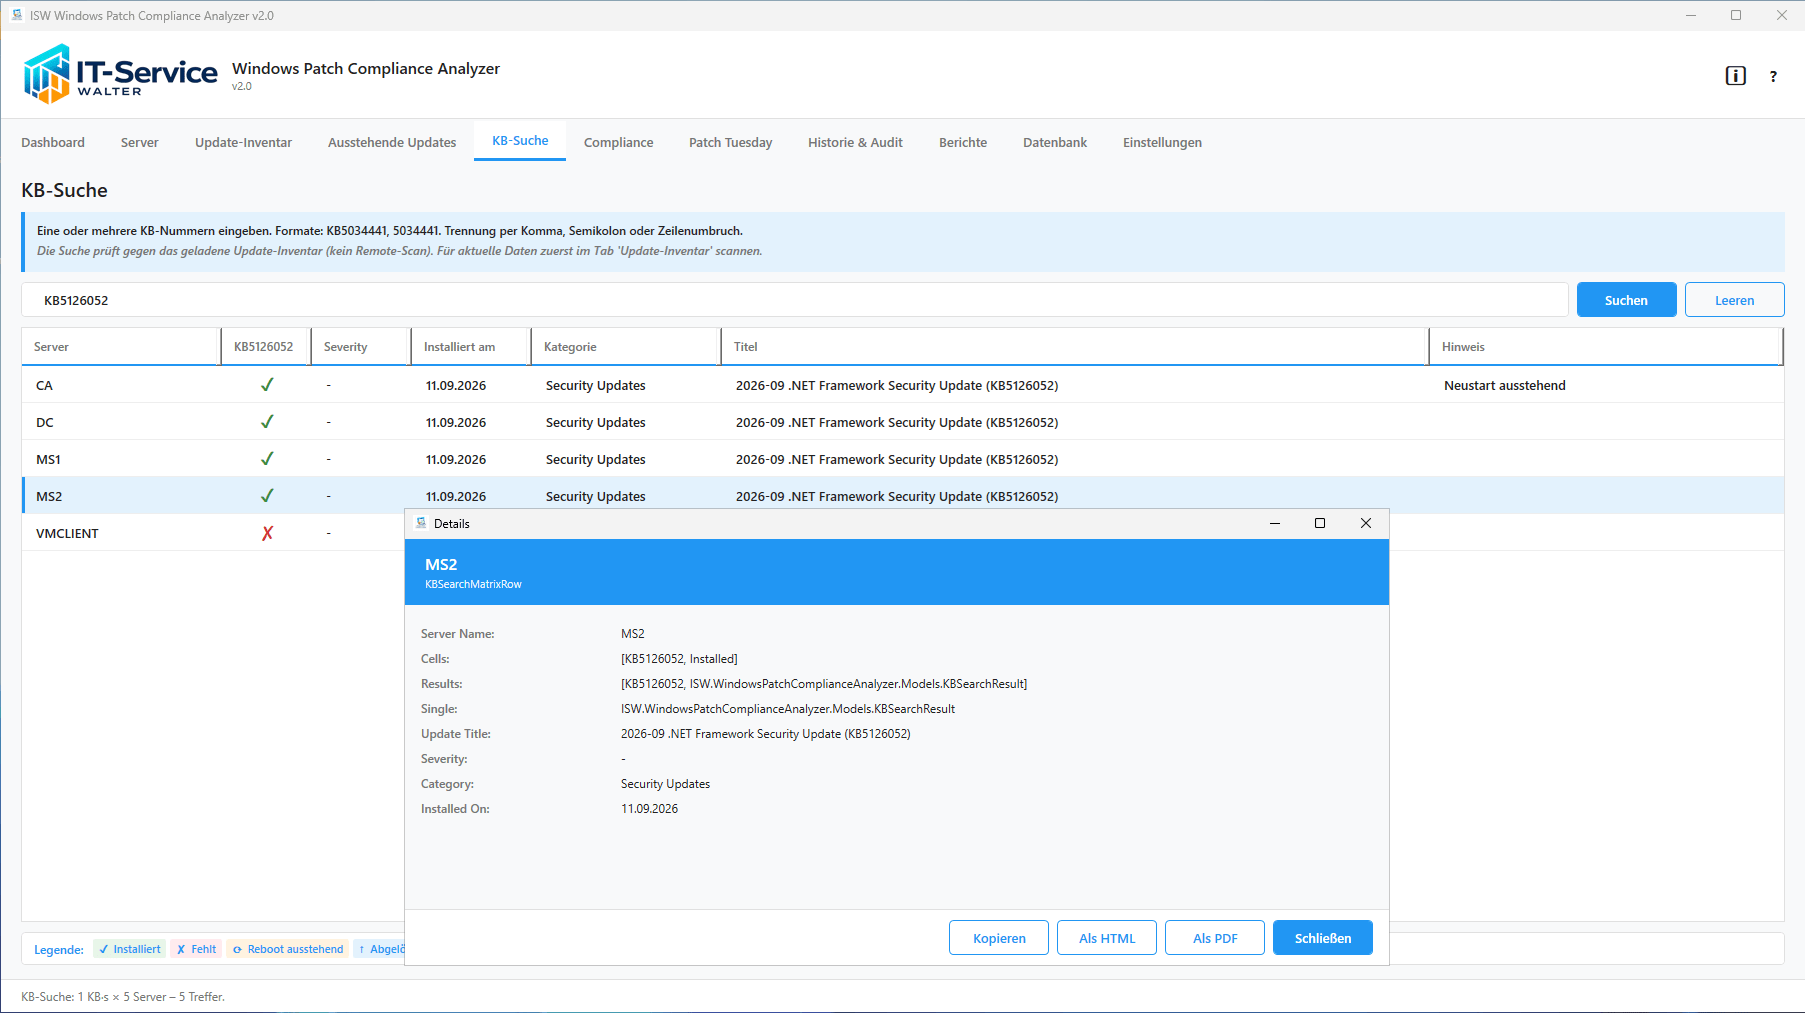
Tab KB-Suche → Matrix-Darstellung: welcher Server hat welches KB.
Eingabeformate
Die Eingaben werden automatisch normalisiert:
KB5034441kb50344415034441- Liste getrennt durch Komma, Semikolon oder Zeilenumbruch
Statusicons
| Symbol | Bedeutung |
|---|---|
| ✓ | Installiert — Update ist auf dem Server vorhanden |
| ✗ | Fehlt — Update ist nicht installiert |
| ↑ | Abgelöst (Superseded) — wurde durch ein neueres KB ersetzt |
| ↻ | Reboot ausstehend — Update installiert, Neustart erforderlich |
| — | Nicht zutreffend — Update ist für diesen Server nicht relevant |
Patch Tuesday
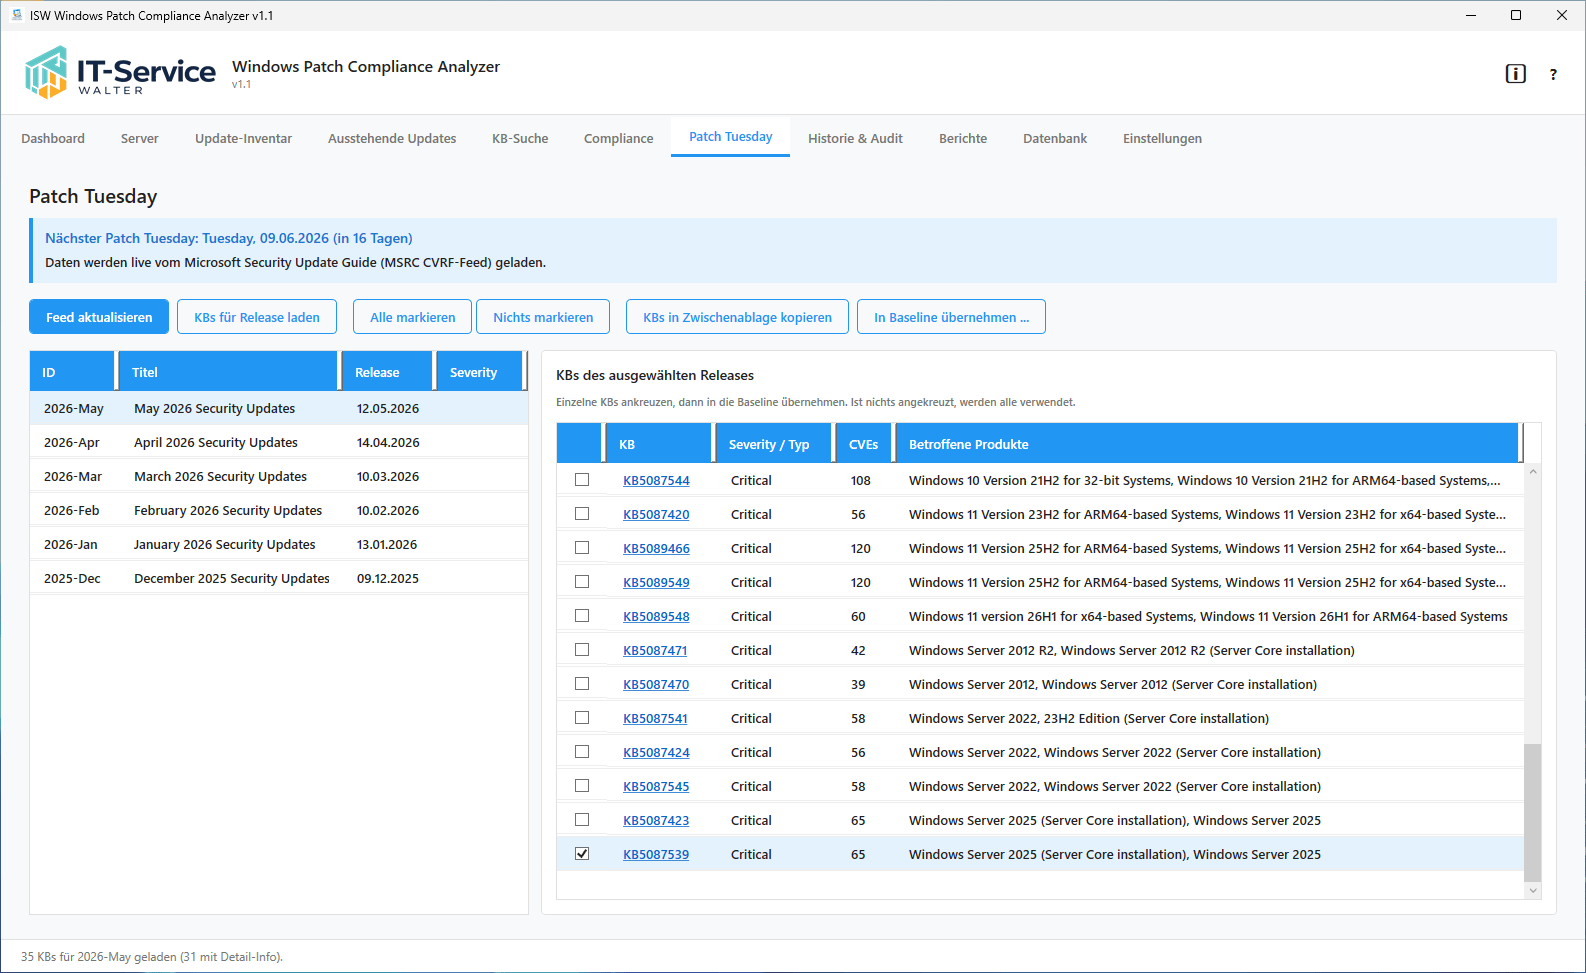
Tab Patch Tuesday → zieht live den Microsoft Security Update Guide (MSRC CVRF v3.0 Feed).
- Zeigt zurückliegende Releases mit Severity
- KBs eines Releases können geladen und in die Zwischenablage oder direkt in eine Baseline übernommen werden
- Der nächste Patch-Tuesday-Termin wird prominent angezeigt
Compliance & Baselines
Baseline anlegen
- Neu → Name, Beschreibung, Gruppe, Pflicht-KB-Liste.
- Gruppe: * = alle Server, sonst nur Server dieser Gruppe.
- Pflicht-KBs: Eine pro Zeile oder komma-getrennt.
Windows Patch Compliance Analyzer – „Sehen, was installiert ist. Wissen, was fehlt. Beweisen, dass es passt.“
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten