„Drei Köpfe sehen mehr als einer“
Während die meisten Kerberos-Tools entweder Angriffswerkzeuge für Pentester sind oder nur Teilaspekte prüfen, vereint der ISW Kerberos Audit Analyzer Pro v3.0 NEU (November 2026) alle relevanten Kerberos-Sicherheitsprüfungen in einer übersichtlichen Oberfläche – und überwacht Ihr Active Directory jetzt auch automatisch als geplante Aufgabe.
Das Tool analysiert Kerberoasting- und AS-REP-Roasting-Ziele, unsichere Delegationen, veraltete Verschlüsselung, krbtgt-Konfigurationen und Kerberos-Events — mit automatischer Risikobewertung und direktem Vergleich zu CIS- und BSI-Empfehlungen. Neu in Version 3.0 sind die Prüfungen auf aktuelle Angriffswege wie BadSuccessor (dMSA), Shadow Credentials und RBCD-Missbrauch, der Tier-0-Schutz, die Kerberos-Härtung der Domain Controller sowie der automatische Vergleich mit dem letzten Scan. Professionelle PDF- und HTML-Berichte ermöglichen die Dokumentation für Audits und Compliance-Nachweise.
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 399,00 € (inkl. 19% MwSt.)
Update von Version 2.x: 149,00 € (inkl. 19% MwSt.) – für Kunden mit einer gültigen Lizenz der Version 2.x
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Suite-Angebot
3x Tools als Suite für 699,00 € (inkl. 19% MwSt.) anstatt 1097,00 €
Kerberos Audit Analyzer Pro + SMB Security Analyzer + NTLM Audit Analyzer
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Produktinformation Kerberos-Audit-Analyzer Pro
Send download link to:
Typischer Einsatz
Kerberos-Altlasten vor dem Audit finden
Mittelständisches Unternehmen · eine Domäne · über Jahre gewachsene Service-Konten
Ausgangslage
Für das ISO-27001- oder BSI-Audit soll belegt werden, dass Kerberos sauber konfiguriert ist. Service-Konten mit SPN gibt es seit Jahren – wie alt ihre Passwörter sind und welche Verschlüsselung sie nutzen, weiß niemand genau.
Vorgehen
Ein Scan prüft Kerberoasting- und AS-REP-Ziele, Delegationen, RC4/DES je Konto, Trusts und das Alter des krbtgt-Passworts. Alle Prüfpunkte werden mit CIS-Benchmark und BSI IT-Grundschutz abgeglichen.
Ergebnis
Eine nach Risiko sortierte Liste mit passenden Gegenmaßnahmen aus der integrierten Hilfe. Nach der Bereinigung belegt ein zweiter PDF-Bericht den Fortschritt gegenüber dem Auditor.
- 60 Prüfpunkte in 5 Kategorien
- CIS + BSI Abgleich je Prüfpunkt
- PDF · HTML Bericht mit Firmenlogo
„Systematische Schwachstellenanalyse für Kerberos-Infrastrukturen“
Neu in Version 3.0 (November 2026)
- Geplante Aufgaben NEU: Bis zu zehn automatische Scans direkt aus der Oberfläche einrichten – als SYSTEM oder gMSA, ohne gespeichertes Administratorkennwort. Bericht und E-Mail kommen automatisch.
- Silent-Modus NEU: Scan per Kommandozeile mit Rückgabewerten für Skripte und Monitoring-Systeme
- Eigenes Windows-Ereignisprotokoll NEU: „ISW Kerberos Audit Analyzer“ mit festen Ereignis-IDs – ideal für SIEM-Anbindung, ein Ereignis je neuem Befund
- Vergleich mit dem letzten Scan NEU: Neue, verschlechterte und behobene Befunde auf einen Blick – im Dashboard, im Bericht und in der E-Mail. Auf Wunsch kommt die E-Mail nur, wenn sich wirklich etwas verschlechtert hat.
- dMSA / BadSuccessor NEU: Wer darf in welchen OUs delegierte Managed Service Accounts anlegen oder übernehmen – und damit die Rechte jedes Kontos der Domäne erben?
- Shadow Credentials NEU: Wer darf Schlüssel in msDS-KeyCredentialLink schreiben und so ein Konto ohne Kennwort übernehmen?
- RBCD, MachineAccountQuota und Druckwarteschlange NEU: Schreibrechte auf die ressourcenbasierte Delegation, die Maschinenkonto-Quote und die Druckwarteschlange auf Systemen mit uneingeschränkter Delegation (Coercion)
- gMSA-Kennwortleser NEU: Wer darf die Kennwörter der Group Managed Service Accounts abrufen?
- Konten ohne AES-Schlüssel NEU: Konten, die bei der Abschaltung von RC4 nicht mehr funktionieren – rechtzeitig vor der Umstellung erkennen
- Tier-0-Schutz NEU: Protected Users, „Konto ist vertraulich“, keine SPNs und keine Delegation für privilegierte Konten, Authentication Policies und Silos
- DC-Härtung NEU: Zertifikatszuordnung (StrongCertificateBindingEnforcement, CertificateMappingMethods), PAC-Signatur und FAST/Kerberos Armoring direkt auf den Domain Controllern
- 21 neue Prüfpunkte NEU: Zusammen mit den 39 Prüfpunkten der Ticket-Policy prüft der Analyzer jetzt 60 Punkte.
- Neue Reiter „Berechtigungen“ und „Tier 0 & DC-Härtung“ NEU: Filter, Suche, Detailfenster per Doppelklick mit Empfehlung und BSI-/NIS2-Bezug, Export als CSV und JSON
Zielgruppe
- IT-Administratoren und System Engineers
- Managed Service Provider (MSPs)
- Security-Auditoren und Penetration Tester
- Compliance-Verantwortliche (ISO 27001, TISAX, BSI IT-Grundschutz, NIS2)
Kernfunktionen
- Kerberoasting-Analyse: Identifikation gefährdeter Service-Accounts mit SPNs, bewertet nach Verschlüsselung und Passwort-Alter
- AS-REP Roasting: Erkennung von Accounts ohne Kerberos Pre-Authentication
- Delegation Audit: Inventarisierung aller Delegations-Konfigurationen (Unconstrained, Constrained, Resource-Based) – jetzt mit RBCD-Schreibrechten, MachineAccountQuota und Druckwarteschlange
- SPN-Hygiene: Erkennung doppelter, verwaister und falsch konfigurierter SPNs
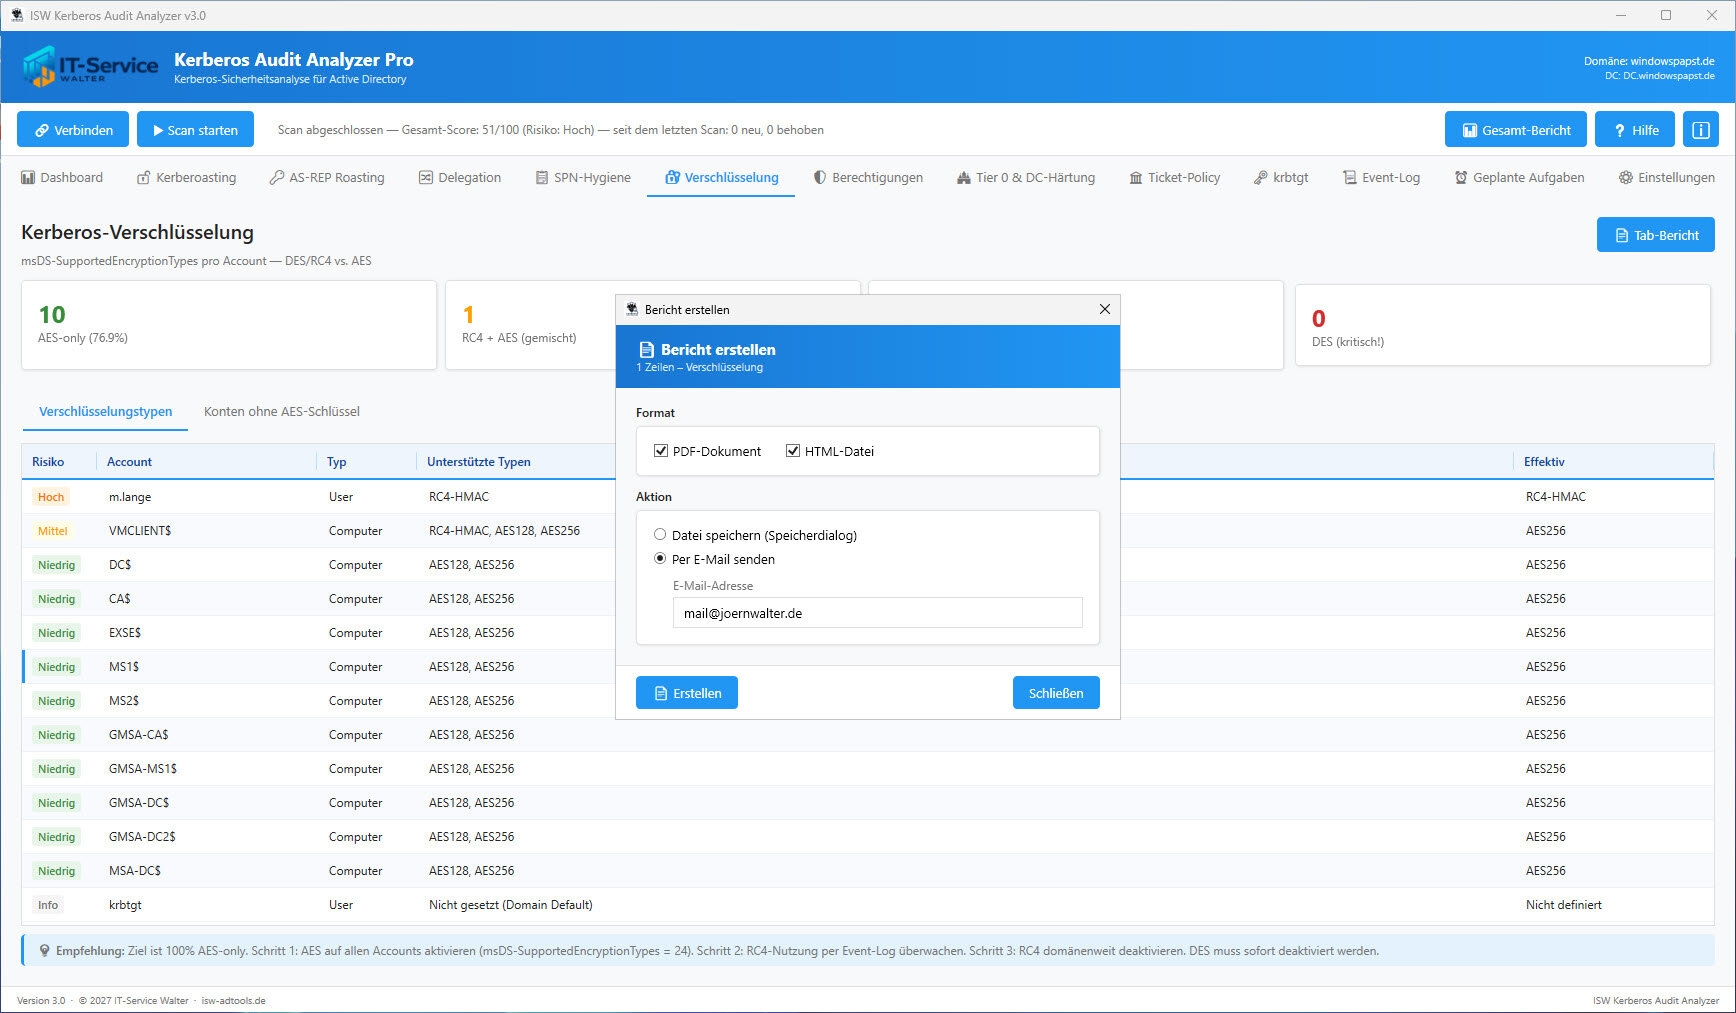
- Verschlüsselungs-Audit: Prüfung auf unsichere Algorithmen (DES, RC4) pro Account – jetzt mit Konten ohne AES-Schlüssel
- Ticket-Policy & Compliance: 39 Prüfpunkte in fünf Kategorien (Ticket-Policy, Account-Schutz, Kerberos-Verschlüsselung, LDAP-Sicherheit, Trust-Sicherheit) im Vergleich mit CIS-Benchmark und BSI IT-Grundschutz
- Erweiterte Prüfungen: 21 zusätzliche Prüfpunkte in sieben Bereichen – dMSA/BadSuccessor, Shadow Credentials, gMSA-Kennwortleser, RBCD/MachineAccountQuota/Druckwarteschlange, Konten ohne AES-Schlüssel, Tier-0-Schutz und DC-Härtung. Zusammen mit der Ticket-Policy prüft der Analyzer damit 60 Punkte.
- Account-Hygiene: Aufdeckung riskanter Konten-Attribute — Shadow Credentials (msDS-KeyCredentialLink), PASSWD_NOTREQD, nicht ablaufende Passwörter privilegierter Konten, sIDHistory, verwaiste adminCount=1-Reste und deaktivierte Konten in privilegierten Gruppen
- Trust-Sicherheit: SID-Filtering, TGT-Delegation und RC4-Verschlüsselung auf Domänen-Trusts
- krbtgt-Status: Golden-Ticket-Prävention durch Passwort-Alters-Überwachung
- Event-Log-Analyse: Erkennung von Angriffsmustern in Kerberos-Events (inkl. Encryption Downgrade Detection)
- Automatisierung: Geplante Aufgaben, Silent-Modus, eigenes Ereignisprotokoll und Vergleich mit dem letzten Scan
- PDF-/HTML-Reports: Professionelle Dokumentation für Audits, optional mit Firmenlogo und Mandantenname – jetzt mit den Abschnitten „Änderungen seit dem letzten Scan“ und „Erweiterte Prüfungen“
- E-Mail-Versand: Berichte direkt per SMTP versenden, nach jedem Lauf oder nur bei neuen bzw. kritischen Befunden
- Integrierte Hilfe: Ausführliche Erklärungen und Gegenmaßnahmen zu jeder Prüfung
Benutzeroberfläche
Das Hauptfenster ist in folgende Bereiche unterteilt:
- Kopfbereich: verbundene Domäne und Domain Controller
- Toolbar: Verbinden, Scan starten, Gesamt-Bericht, Hilfe und Lizenzinformationen
- Reiter: Dashboard, Kerberoasting, AS-REP Roasting, Delegation, SPN-Hygiene, Verschlüsselung, Berechtigungen, Tier 0 & DC-Härtung, Ticket-Policy, krbtgt, Event-Log, Geplante Aufgaben und Einstellungen
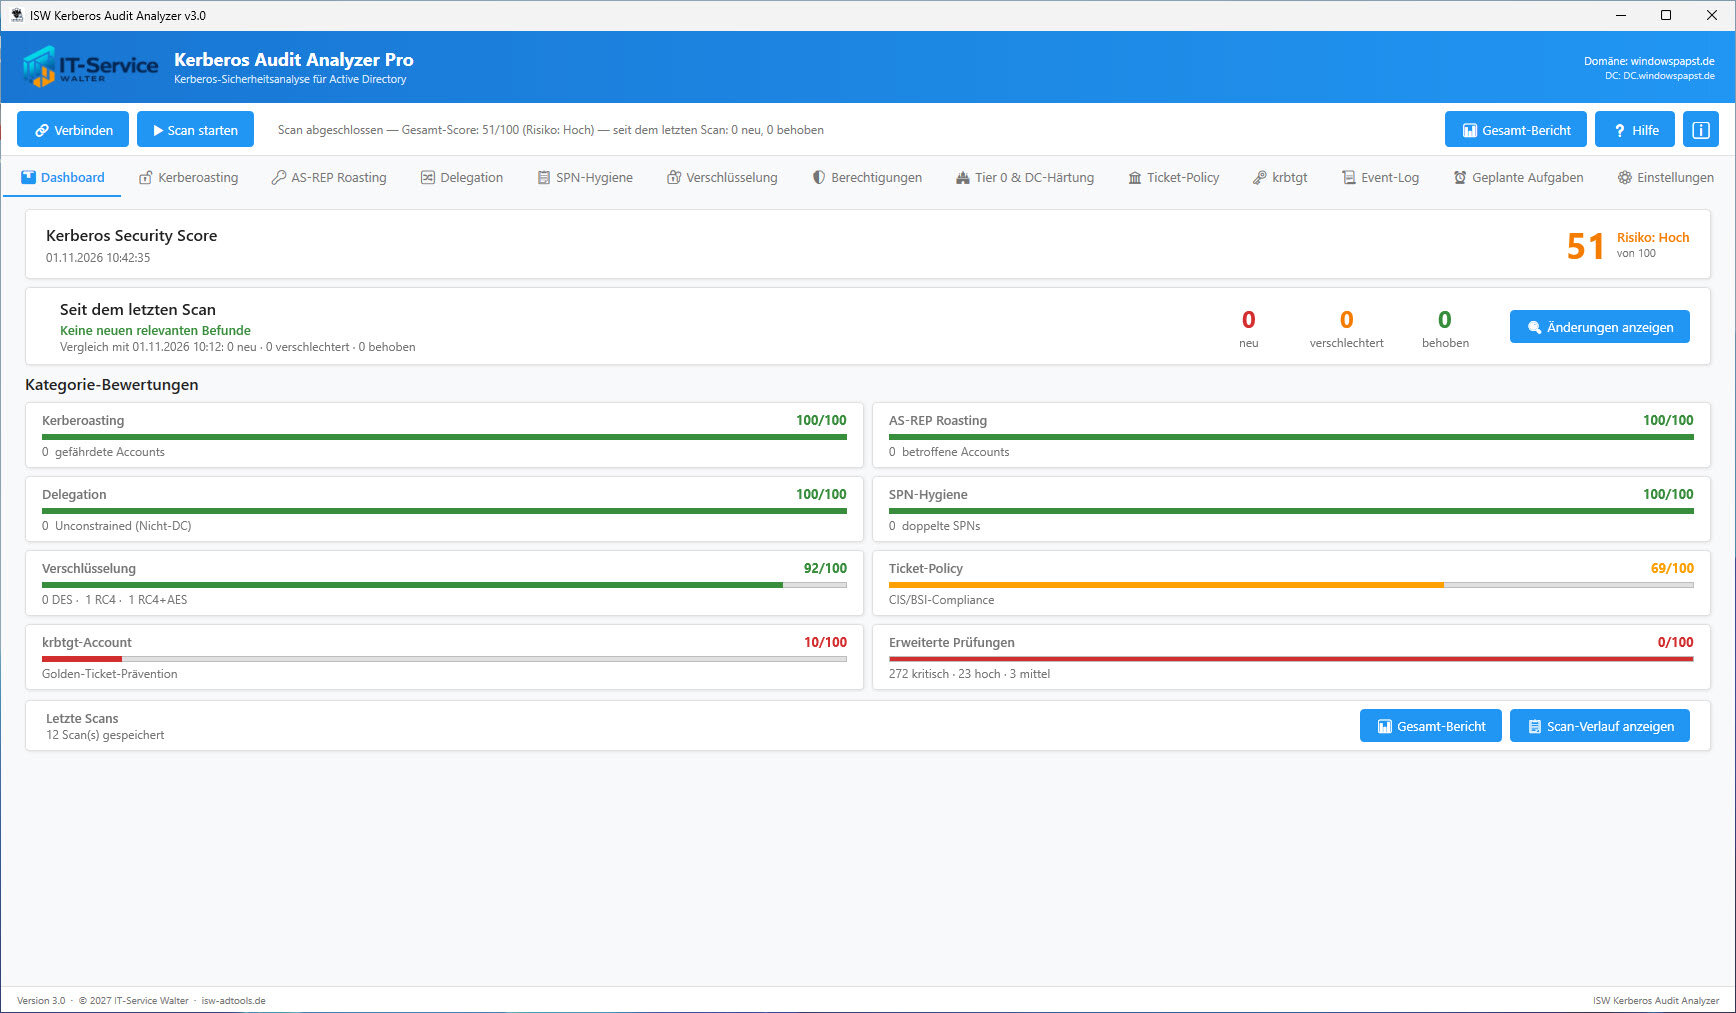
- Dashboard: Gesamt-Score, Vergleich mit dem letzten Scan und Bewertung je Kategorie
- Statusleiste: Fortschritt, Verbindungsstatus und Version
Automatische Überwachung mit geplanten Aufgaben
Im Reiter „Geplante Aufgaben“ richten Sie bis zu zehn Scans ein – täglich, wöchentlich oder alle paar Stunden. Die Aufgaben laufen als SYSTEM oder als gMSA, Kennwörter liegen AES-256-verschlüsselt in einem nur für Administratoren zugänglichen Tresor. Nach jedem Lauf vergleicht der Analyzer das Ergebnis mit dem vorherigen Scan, legt Bericht, CSV und JSON ab und verschickt die E-Mail nach Ihrer Regel. Jeder Lauf und jeder neue Befund erscheint im eigenen Ereignisprotokoll – so bindet sich der Analyzer nahtlos in Ihr SIEM oder Monitoring ein.
Ticket-Policy & Compliance
Der Tab Ticket-Policy & Compliance vergleicht die aktuelle Kerberos-Konfiguration mit den Empfehlungen des CIS Benchmark und des BSI IT-Grundschutzes. Die Prüfungen sind in fünf Kategorien unterteilt:
- Ticket-Policy: TGT/TGS-Lebensdauer, Clock Skew, Anmeldeeinschränkungen
- Account-Schutz: Protected Users, Fine-Grained Password Policies, Authentication Policies
- Kerberos-Verschlüsselung: DES/RC4/AES-Konfiguration, krbtgt-Passwort-Alter
- LDAP-Sicherheit: LDAP-Signierung und Channel Binding
- Trust-Sicherheit: SID-Filtering, TGT-Delegation und RC4 auf Domänen-Trusts
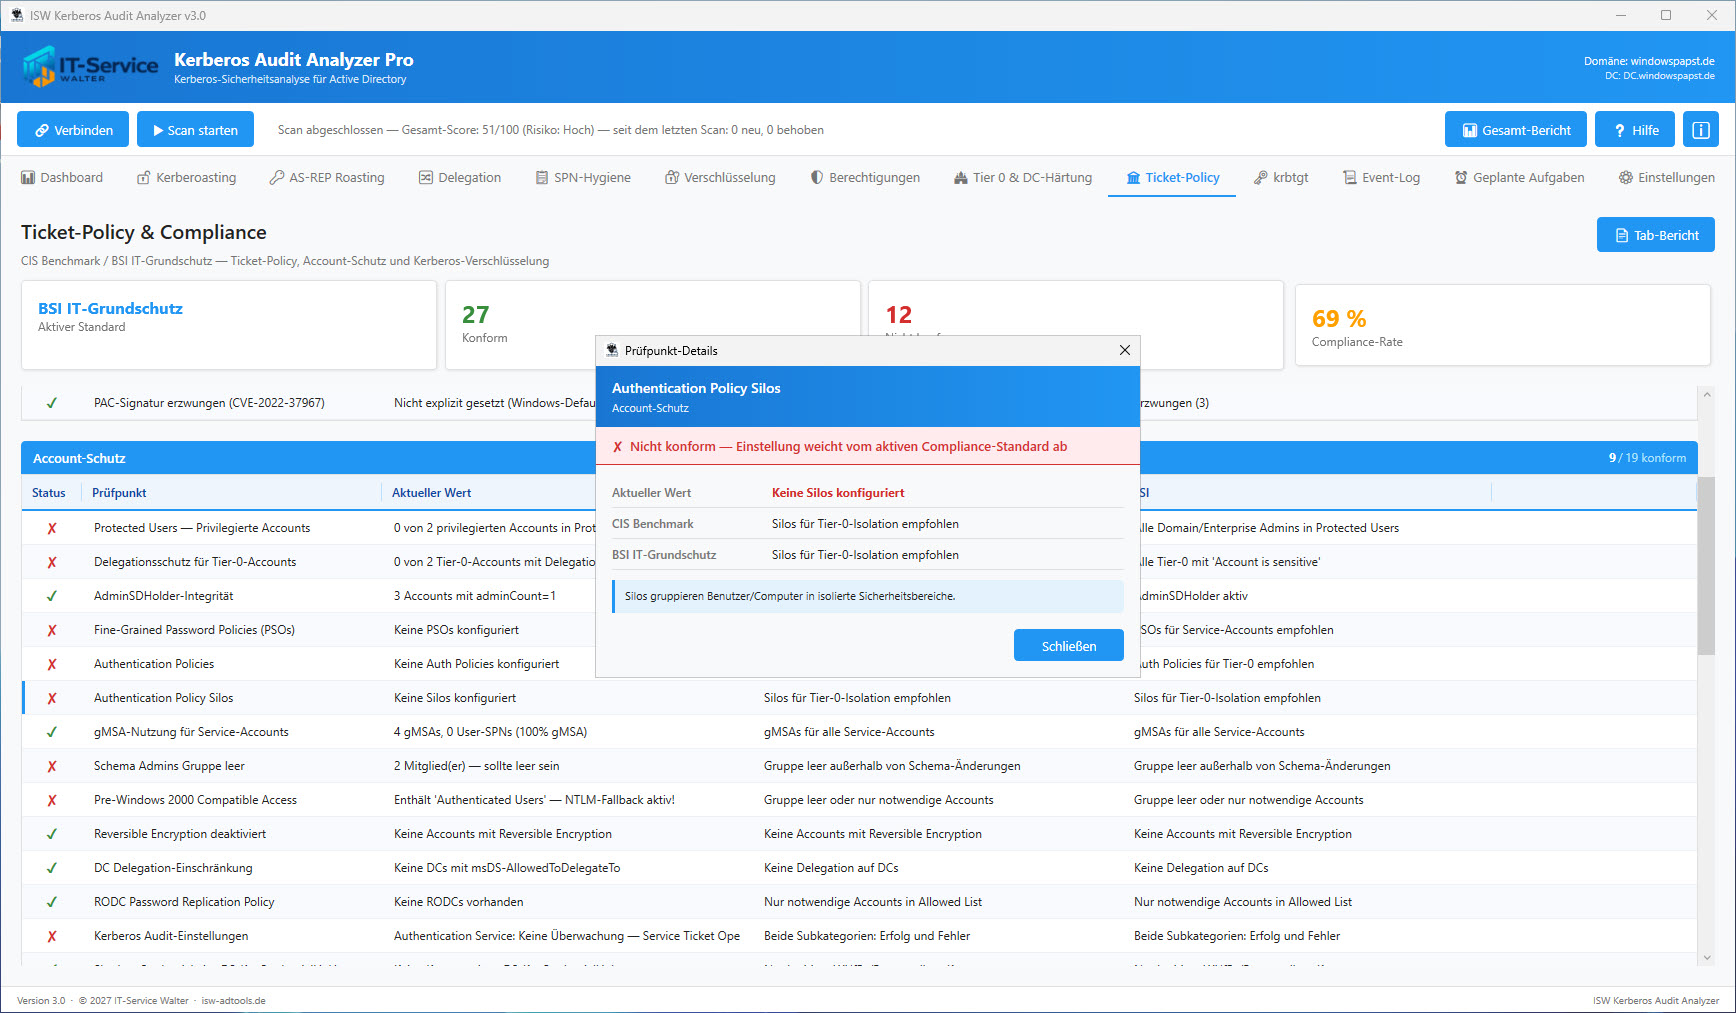
Account-Schutz (19 Prüfpunkte): Protected Users, Delegationsschutz für Tier-0-Konten, AdminSDHolder-Integrität, Fine-Grained Password Policies (PSOs), Authentication Policies und Silos, gMSA-Nutzung, leere Schema-Admins-Gruppe, Pre-Windows-2000-Kompatibilitätszugriff, Reversible Encryption, DC-Delegation, RODC Password Replication und Kerberos-Auditrichtlinien — ergänzt um die Account-Hygiene-Prüfungen Shadow Credentials (msDS-KeyCredentialLink), Konten ohne Passwortpflicht (PASSWD_NOTREQD), nicht ablaufende Passwörter privilegierter Konten, sIDHistory, verwaiste adminCount=1-Reste und deaktivierte Konten in privilegierten Gruppen.

Berechtigungen: BadSuccessor, Shadow Credentials und gMSA
Viele aktuelle Angriffe auf Active Directory brauchen kein Kennwort, sondern nur ein unscheinbares Schreibrecht. Der Reiter „Berechtigungen“ zeigt genau diese Rechte:
- dMSA / BadSuccessor: Wer in einer OU delegierte Managed Service Accounts anlegen darf, kann mit Windows Server 2025 die Rechte beliebiger Konten übernehmen – bis hin zum Domänen-Administrator.
- Shadow Credentials: Wer msDS-KeyCredentialLink schreiben darf, meldet sich per Zertifikat als dieses Konto an.
- gMSA-Kennwortleser: Wer das Kennwort eines gMSA lesen darf, kann jeden Dienst übernehmen, der darunter läuft.
Tier 0 & DC-Härtung
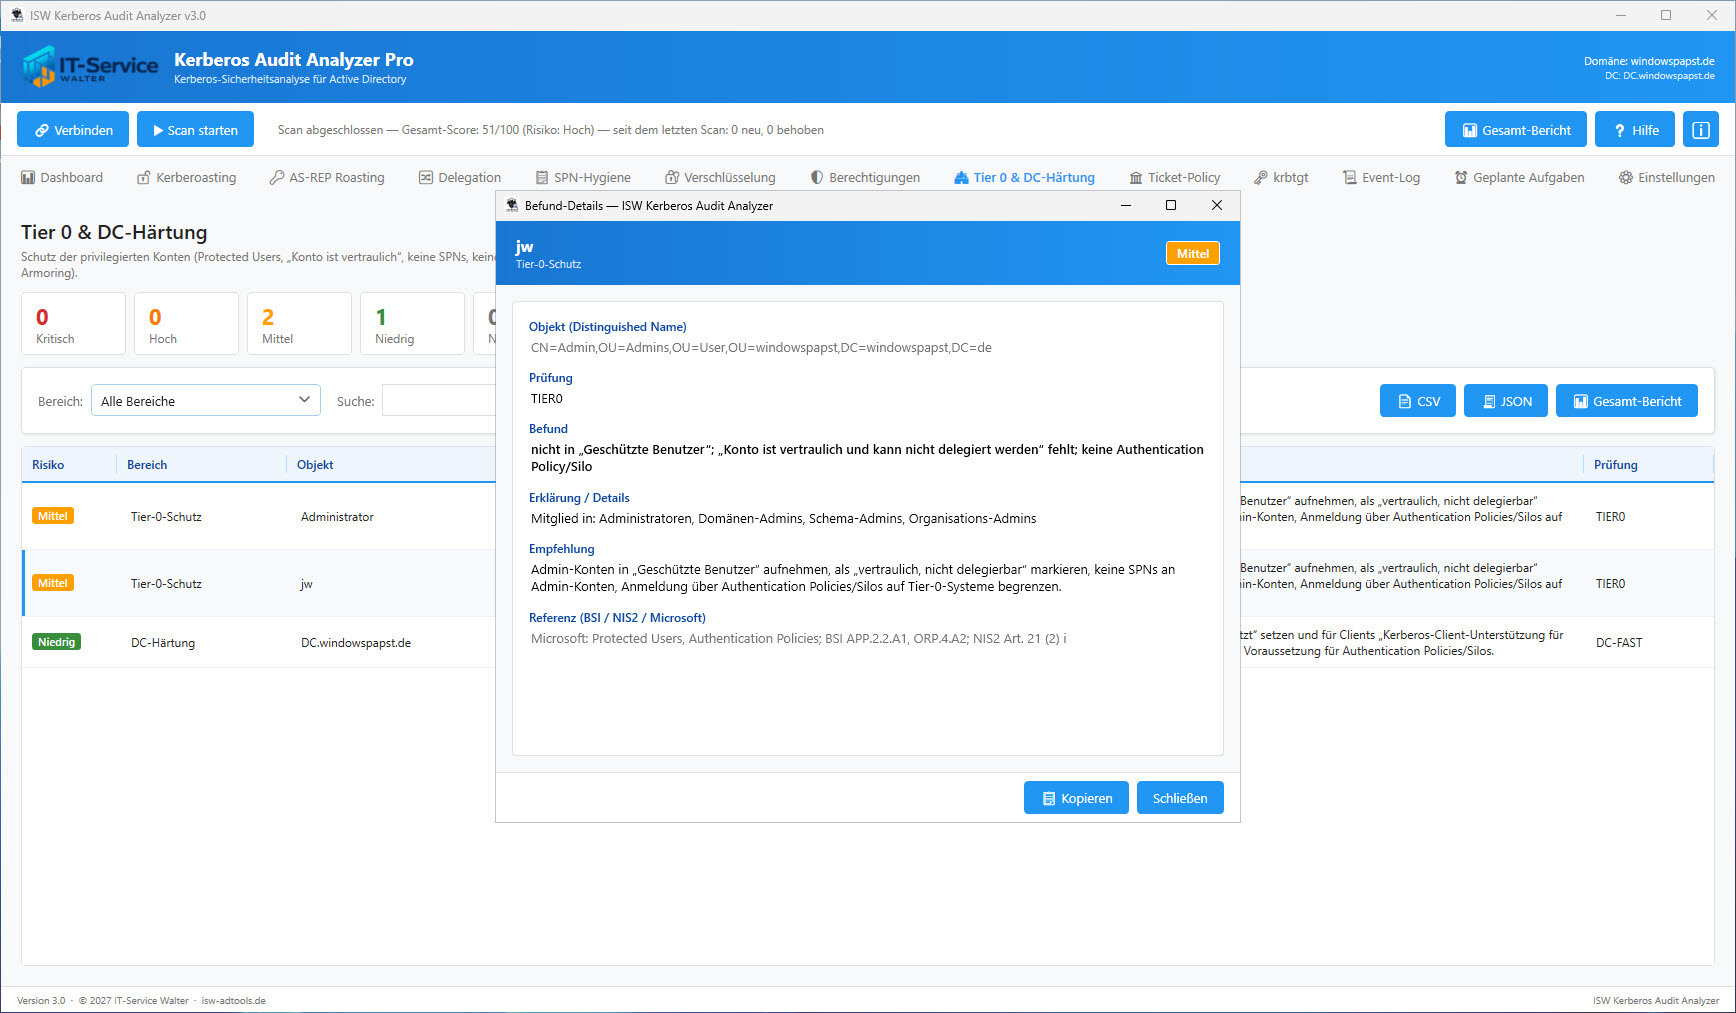
Privilegierte Konten und Domain Controller sind das Herz der Domäne. Der Analyzer prüft, ob Administratorkonten in „Protected Users“ stehen, als „vertraulich“ markiert sind, keine SPNs tragen und nicht delegiert werden können. Auf den Domain Controllern liest er per WinRM die Kerberos-relevanten Einstellungen aus: Durchsetzung der starken Zertifikatszuordnung, Zuordnungsmethoden, PAC-Signatur und FAST/Kerberos Armoring.
Delegation-Typen
Active Directory kennt drei Arten der Kerberos-Delegation:
Unconstrained Delegation
Der Server speichert alle TGTs von Benutzern, die sich anmelden. Ein kompromittierter Server ermöglicht den Zugriff auf alle diese Tickets.
⚠
Constrained Delegation
Der Server kann sich nur bei bestimmten Ziel-SPNs im Namen des Benutzers authentifizieren. Sicherer, aber Protocol Transition (T2A4D) kann die Sicherheit reduzieren.
Resource-Based Constrained Delegation (RBCD)
Die Berechtigung wird am Ziel-Objekt konfiguriert, nicht am Quell-Objekt. Flexibler, aber bei falscher Konfiguration ein beliebtes Angriffsziel. Version 3.0 zeigt, wer msDS-AllowedToActOnBehalfOfOtherIdentity schreiben darf und wie hoch die MachineAccountQuota ist.
Kerberos-Verschlüsselungstypen
| Typ | Bitmask | Bewertung |
|---|---|---|
| DES-CBC-CRC | 0x01 | Kritisch — gebrochen |
| DES-CBC-MD5 | 0x02 | Kritisch — gebrochen |
| RC4-HMAC | 0x04 | Hoch — entspricht NTLM-Hash |
| AES128-CTS | 0x08 | Sicher |
| AES256-CTS | 0x10 | Optimal |
ℹ
Kerberos Audit Analyzer Pro – „Drei Köpfe sehen mehr als einer“
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten