„NTLM verschwindet Schritt für Schritt – sehen Sie heute, was beim nächsten Schritt ausfällt.“
Microsoft baut NTLM Schritt für Schritt ab. RC4-Kerberos (CVE-2026-20833) ist seit Juli 2026 dauerhaft deaktiviert, NTLMv1-abgeleitete Anmeldedaten für Single Sign-On werden seit Oktober 2026 standardmäßig blockiert – und mit der nächsten Windows-Server-Version wird auch Netzwerk-NTLM standardmäßig abgeschaltet. Der größte Schritt kommt also erst noch. Der NTLM Audit Analyzer zeigt rechtzeitig, was davon betroffen ist – auf Domänencontrollern, Servern und Clients.
Für IT-Administratoren bedeutet das: Wer nicht weiß, welche Systeme, Konten und Applikationen noch NTLM nutzen, riskiert beim nächsten Schritt Ausfälle – von WLAN- und VPN-Anmeldungen über Legacy-Applikationen bis hin zu Service-Accounts. Wo heute noch NTLMv1 oder RC4 auftaucht, scheitern Anmeldungen bereits jetzt. Und weil neue Geräte und Anwendungen NTLM immer wieder mitbringen, gehört die Prüfung regelmäßig in den Betrieb – mit Version 3.0 erledigt das eine geplante Aufgabe automatisch.
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 299,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Suite-Angebot
3x Tools als Suite für 699,00 € (inkl. 19% MwSt.) anstatt 897,00 €
Kerberos Audit Analyzer + SMB Security Analyzer + NTLM Audit Analyzer
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Produktinformation NTLM Audit Analyzer
Send download link to:
Typischer Einsatz
NTLM- und RC4-Abhängigkeiten vor der Abschaltung erkennen
Mehrere Domänencontroller und Member-Server · Altanwendungen, VPN, Multifunktionsgeräte
Ausgangslage
Microsoft schränkt NTLMv1 und RC4 schrittweise ein. Unklar ist, welche Server, Konten und Anwendungen noch darauf angewiesen sind – auffallen würde das erst, wenn Anmeldungen scheitern.
Vorgehen
Die Server werden aus dem AD-Browser übernommen und parallel per WinRM gescannt. Das Tool wertet die Anmeldeereignisse aus und ordnet NTLM- und RC4-Nutzung den Quellsystemen und Konten zu.
Ergebnis
Eine Liste der Verursacher, die sich der Reihe nach umstellen lässt, bevor die Durchsetzung greift – dazu ein Bericht für IT-Leitung und Dokumentation.
- 4776 · 4624 · 4769 ausgewertete Ereignisse
- Multi-Server paralleler Scan per WinRM
- NTLM + RC4 in einem Durchgang
Neu in Version 3.0 (14.10.2026)
- Geplante Aufgabe: täglich, wöchentlich oder alle X Stunden – unter SYSTEM oder gMSA, ohne angemeldeten Benutzer
- Clients, die nicht immer online sind: Ereignisse werden ab dem letzten erfolgreichen Scan nachgeholt (bis 30 Tage)
- NTLMv1-SSO-Ereignisse 4024/4025 auf Clients (KB5066470) – WLAN und VPN mit MS-CHAPv2 erkennen
- Ereignis 4776 erhält die NTLM-Version automatisch aus dem passenden 4624 des Zielsystems
- Silent-Modus für eigene Skripte und RMM-Werkzeuge, mit definierten Rückgabewerten
- Eigenständiger Pre-Check für alle oder ausgewählte Server, parallel
- Berichte als HTML, PDF, CSV und JSON – automatisch per E-Mail oder in einen Ordner
- Kennwörter AES-256-GCM-verschlüsselt, getrennter Benutzer- und Maschinentresor
- Jede Aktion im Windows-Ereignisprotokoll – bereit für SIEM
- Neues Anwenderhandbuch und vollständig überarbeitete Hilfe
NTLM Audit Analyzer – „Wissen, was NTLM nutzt — bevor Microsoft es abschaltet.“
Was gilt – und was noch kommt
Seit Juli 2026 ist RC4-Kerberos dauerhaft deaktiviert, seit Oktober 2026 blockiert Windows NTLMv1-abgeleitete SSO-Anmeldedaten standardmäßig – einen Zurück-Knopf gibt es nicht. Als Nächstes folgt mit der nächsten Windows-Server-Version die Abschaltung von Netzwerk-NTLM. Wer jetzt prüft, stellt in Ruhe um statt unter Zeitdruck.
Microsofts Fahrplan – umgesetzt und kommend
| Datum | Phase | Details | Stand |
|---|---|---|---|
| Jan 2026 | RC4 Audit-Phase | KDCSVC-Ereignisse 201–209 auf den Domänencontrollern aktiv. | umgesetzt |
| Apr 2026 | RC4 Enforcement | AES ist Standard. RC4-Fallback auf DCs blockiert. | umgesetzt |
| Jul 2026 | RC4 permanent | Registry-Schlüssel entfernt. Kein Zurück zum Audit-Modus. | umgesetzt |
| Okt 2026 | NTLMv1-SSO blockiert | BlockNtlmv1SSO standardmäßig auf „Erzwingen“ (Ereignis 4025). Betrifft vor allem WLAN/802.1X und VPN mit MS-CHAPv2. | gilt seit Oktober 2026 |
| Nächste Version | NTLM deaktiviert | Netzwerk-NTLM standardmäßig deaktiviert. | kommt als Nächstes |
Zielgruppe
Der NTLM Audit Analyzer richtet sich an:
- Windows-Administratoren, die Active-Directory-Umgebungen mit Windows Server 2016+ verwalten
- Security-Teams, die NTLM-Abhängigkeiten identifizieren und eliminieren müssen
- IT-Leiter und CISOs, die Compliance-Berichte und Risikobewertungen benötigen (NIS2, BSI IT-Grundschutz, ISO 27001)
- Managed-Service-Provider, die mehrere Kundenumgebungen regelmäßig und automatisch auf NTLM/RC4 prüfen
- Auditoren, die nachweisbare Dokumentation der Authentifizierungsprotokolle brauchen
Hauptfunktionen
Multi-Server-Scan – DCs, Server und Clients
Scannt beliebig viele Systeme parallel, mit einstellbarem Zeitlimit je System. Unterstützte Verbindungsmethoden:
| Methode | Port | Einsatz |
|---|---|---|
| Lokal | — | Direkter Scan auf dem System selbst |
| WinRM HTTP | 5985 | Standard im LAN |
| WinRM HTTPS | 5986 | Verschlüsselt, für Produktion |
| WinRM HTTPS (ohne Zertifikatsprüfung) | 5986 | Selbstsignierte Zertifikate |
Domänencontroller, Server oder Client?
Die Ereignisse entstehen an unterschiedlichen Stellen – ein vollständiges Bild ergibt sich nur, wenn alle drei Ebenen gescannt werden:
- Domänencontroller sehen jede NTLM-Prüfung eines Domänenkontos (4776), Kerberos-Tickets (4769) und RC4-Warnungen (201–209).
- Zielsysteme zeigen im Ereignis 4624, ob NTLMv1 oder NTLMv2 verwendet wurde. Der Analyzer überträgt diese Version automatisch auf das passende 4776 am DC.
- Clients liefern die NTLMv1-SSO-Ereignisse 4024/4025 (Windows 11 24H2 / Server 2025, KB5066470).
Geplante Aufgabe – auch für Clients, die nicht immer online sind
Die geplante Aufgabe scannt alle Systeme täglich, wöchentlich oder alle X Stunden – ohne angemeldeten Benutzer, unter SYSTEM oder einem gMSA. Notebooks, die beim Lauf ausgeschaltet waren, werden beim nächsten Kontakt ab dem letzten erfolgreichen Scan nachgeholt (bis zu 30 Tage). Das Ergebnis kommt per E-Mail – nach jedem Lauf oder nur bei Befunden – und landet auf Wunsch als HTML, PDF, CSV und JSON in einem Ordner.
Für eigene Automatisierung gibt es den Silent-Modus über die Kommandozeile mit definierten Rückgabewerten – ideal für RMM-Werkzeuge.
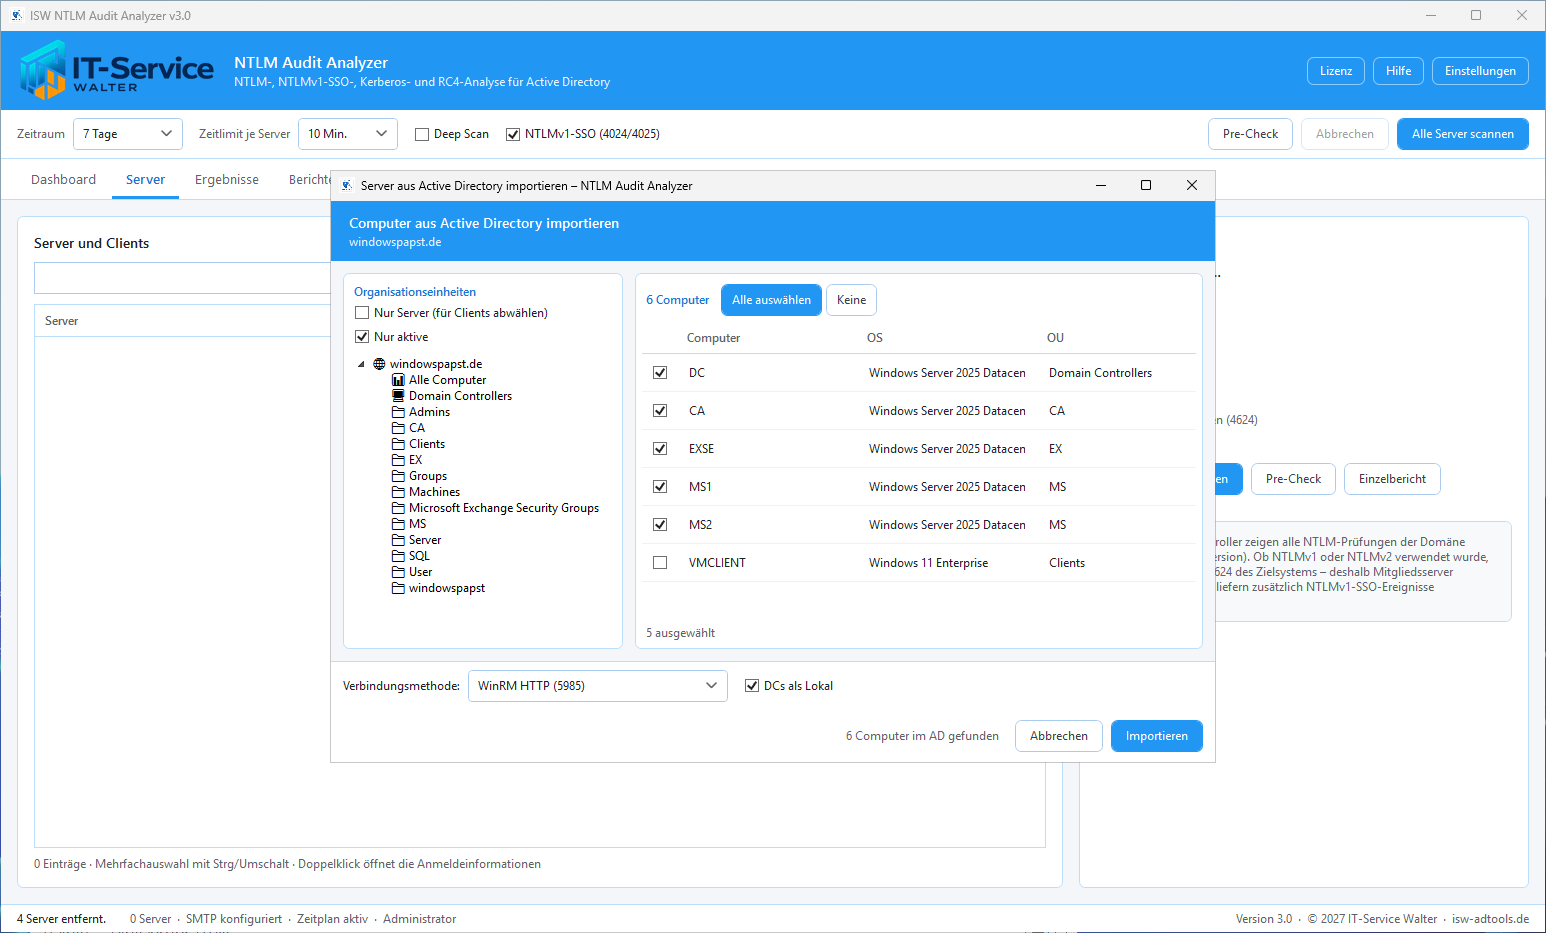
AD-Browser Import
Server und Clients können direkt aus dem Active Directory importiert werden. Der AD-Browser zeigt den OU-Baum mit Filtern für Server-Betriebssysteme und aktive Computer. Duplikate werden automatisch erkannt.
Gescannte Events
| Event | Log | Beschreibung | Risiko |
|---|---|---|---|
| 4776 | Security | NTLM-Prüfung am Domänencontroller – Version wird aus 4624 zugeordnet | Mittel–Kritisch |
| 4624 | Security | Anmeldungen mit NTLM-Version (XPath-optimiert: nur NTLM) | Mittel–Kritisch |
| 4769 | Security | Kerberos-Dienstticket (RC4 vs. AES) | Hoch (bei RC4) |
| 201–209 | System | RC4 KDCSVC (CVE-2026-20833) | Hoch |
| 4024 / 4025 | NTLM/Operational | NTLMv1-SSO auf Clients – Audit (4024) bzw. blockiert (4025) | Kritisch |
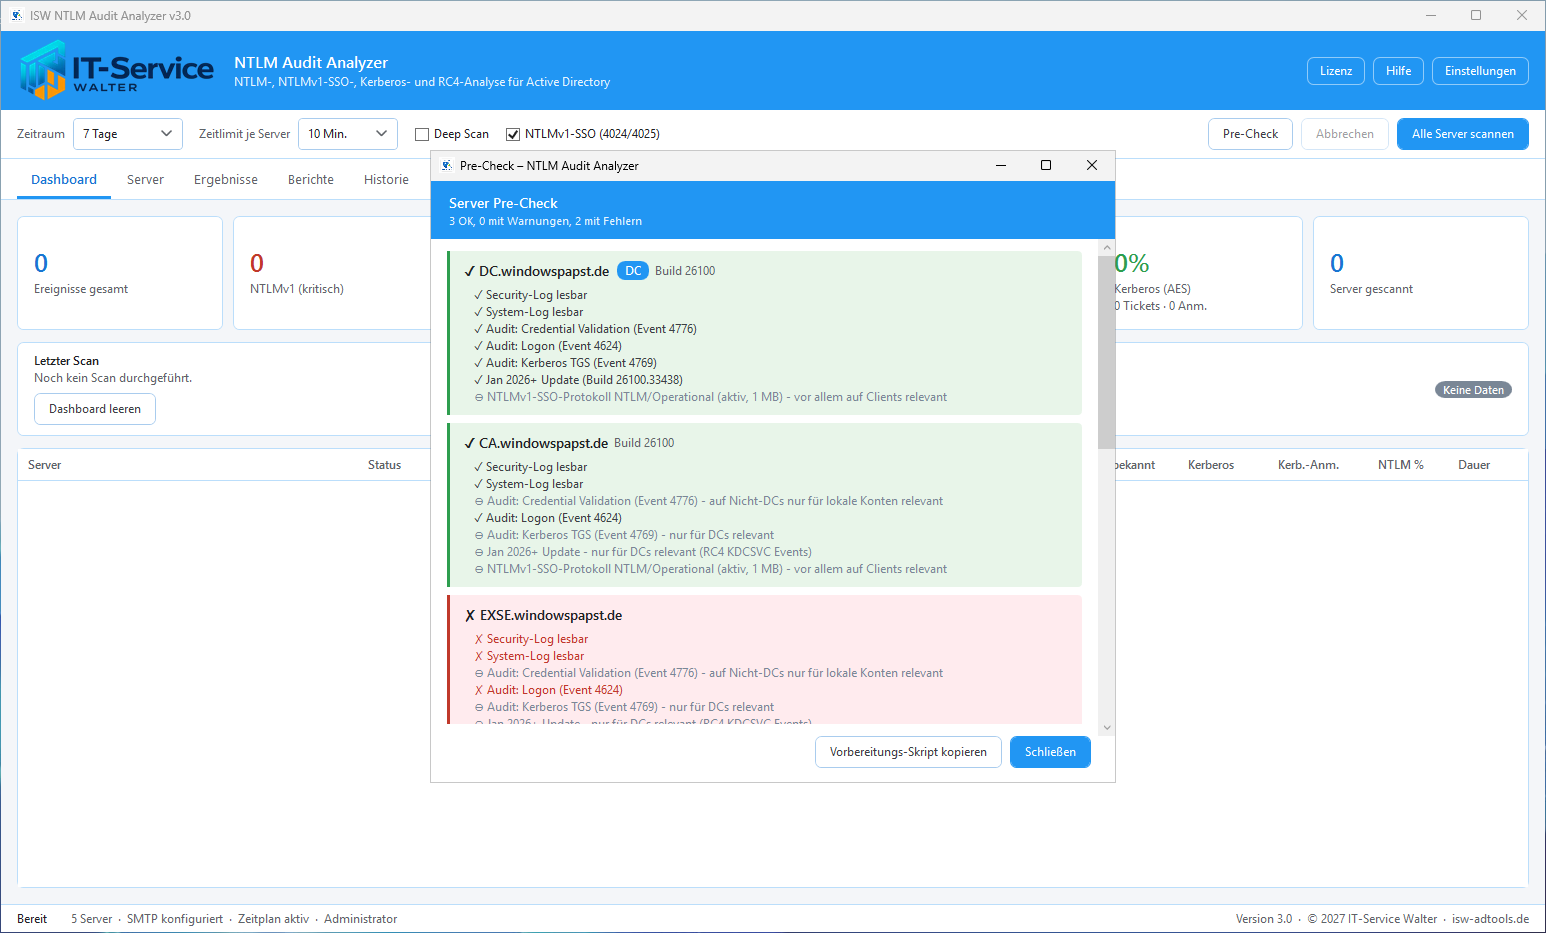
Pre-Check
Der Pre-Check prüft die Voraussetzungen – für alle Server oder nur die markierten, parallel und ohne zu scannen:
- Erreichbarkeit und Lesezugriff auf Security- und System-Protokoll
- Überwachungsrichtlinien (sprachunabhängig über GUIDs) – je nach Rolle des Systems
- Domänencontroller-Erkennung und Januar-2026-Update (für KDCSVC-Ereignisse)
- Auf Clients: Protokoll NTLM/Operational aktiv und groß genug
Ein mitgeliefertes Vorbereitungs-Skript setzt die Überwachungsrichtlinien, vergrößert die Protokolle und aktiviert das NTLM/Operational-Protokoll.
Dashboard und Risikobewertung
Das Dashboard zeigt das Ergebnis des letzten Scans – interaktiv oder aus der geplanten Aufgabe – und bewertet jedes Ereignis:
| Risiko | Verfahren | Bedeutung | Stand |
|---|---|---|---|
| Kritisch | NTLMv1, NTLMv1-SSO | Fällt bereits aus – NTLMv1-SSO ist blockiert, NTLMv1 in Windows 11 24H2 / Server 2025 entfernt | seit Oktober 2026 |
| Hoch | Kerberos RC4 | Fällt bereits aus – RC4-Kerberos ist entfernt | seit Juli 2026 |
| Mittel | NTLMv2 | Wird als Nächstes deaktiviert – jetzt umstellen | mit der nächsten Server-Version |
| Niedrig | Kerberos AES | Keine Maßnahme nötig | — |
Analyse-Ansichten
- Pro Server — Statistik je System mit NTLM-Anteil, Kerberos-Anmeldungen und Scan-Dauer; kurze Fehlermeldungen, Details per Tooltip
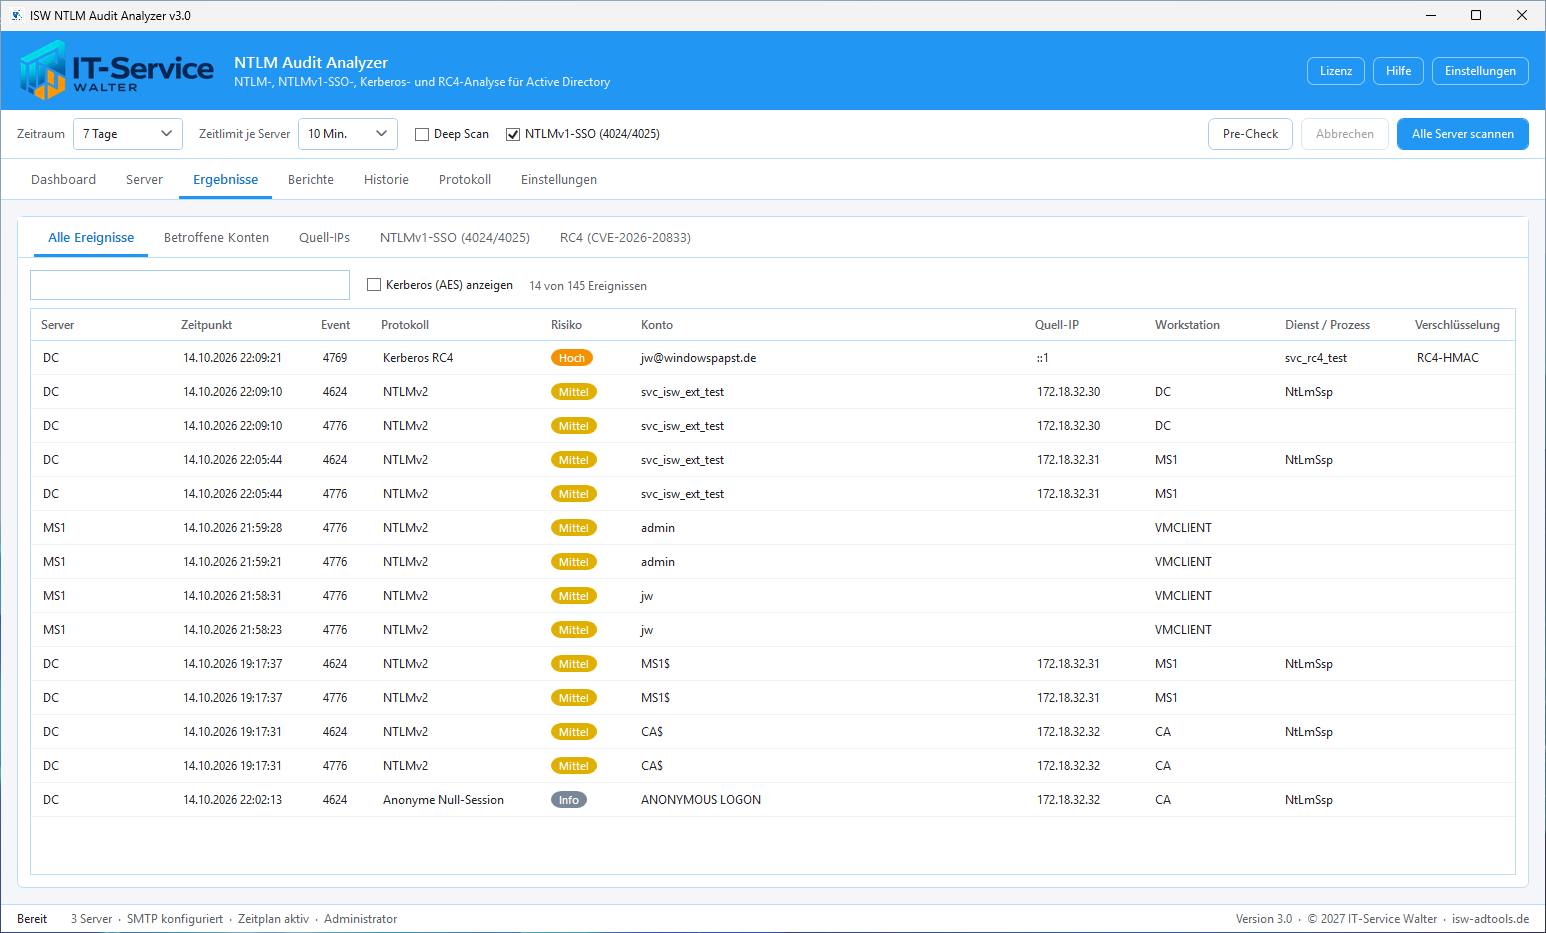
- Alle Ereignisse — Chronologische Liste mit Risikobewertung und Empfehlung
- Betroffene Konten — Welche Konten nutzen NTLM/RC4 – je Konto eine Zeile mit Quell-IPs
- Quell-IPs — Von welchen Systemen die NTLM-Anmeldungen kommen
- NTLMv1-SSO (4024/4025) — Clients mit NTLMv1-abgeleiteten Anmeldedaten
- RC4 (CVE-2026-20833) — Eigene Ansicht für RC4-Kerberos-Befunde
- Historie — Alle Scans mit Trend (NTLM nimmt ab/zu), interaktiv und geplant
- Protokoll — Jede Aktion aus Oberfläche und geplanter Aufgabe
Berichte und Export
Gesamtberichte
- HTML-Bericht — Eigenständige Datei ohne Internetzugriff, sachliches Layout, ideal zum Versand
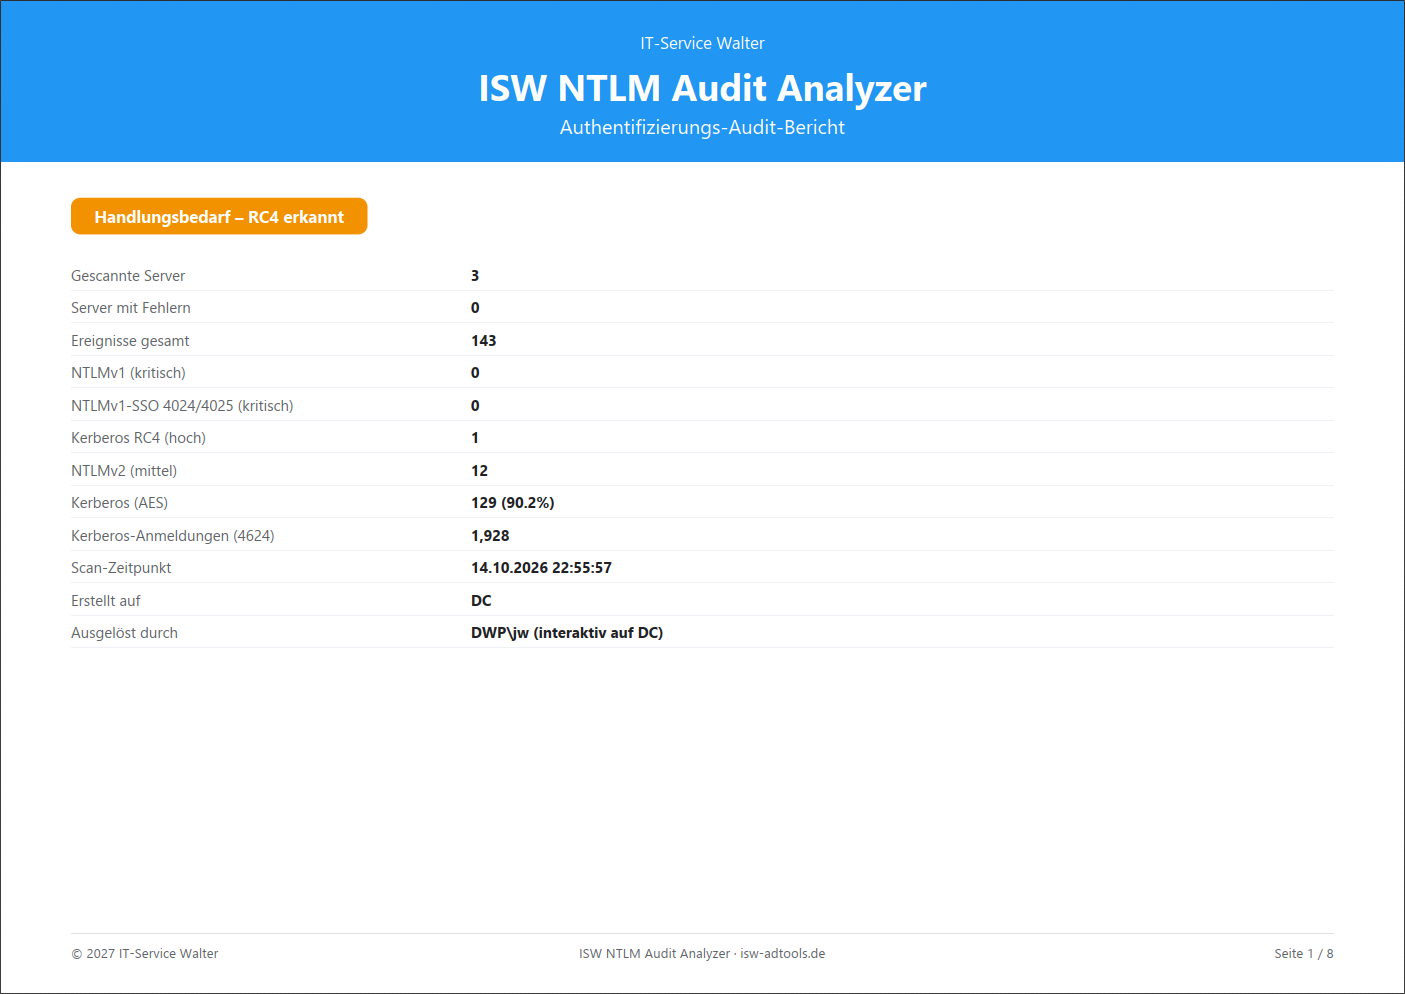
- PDF-Bericht — Druckfertiger A4-Bericht im Querformat, jedes Kapitel auf eigener Seite: Status, Kennzahlen, Statistik je Server, Konten, Quell-IPs, Befunde, Microsoft-Fahrplan, Empfehlungen
- CSV-Export — Semikolon-getrennt für SIEM, Excel, Power BI – geschützt gegen Formel-Injektion
- JSON-Export — Metadaten, Statistik und alle Ereignisse für Skripte und Archiv
Einzelberichte pro Server
Für jeden Server kann ein eigener Bericht erstellt werden — mit gefilterten Statistiken, Konten, Quell-IPs und Empfehlungen nur für diesen Server.
Zugriff über:
- Reiter „Berichte“ mit Umfang „Einzelner Server“ (HTML, PDF, CSV, JSON, E-Mail)
- „Einzelbericht“ im Reiter „Server“
- Rechtsklick auf einen Server in der Tabelle „Pro Server“ (HTML, PDF, E-Mail)

E-Mail-Versand
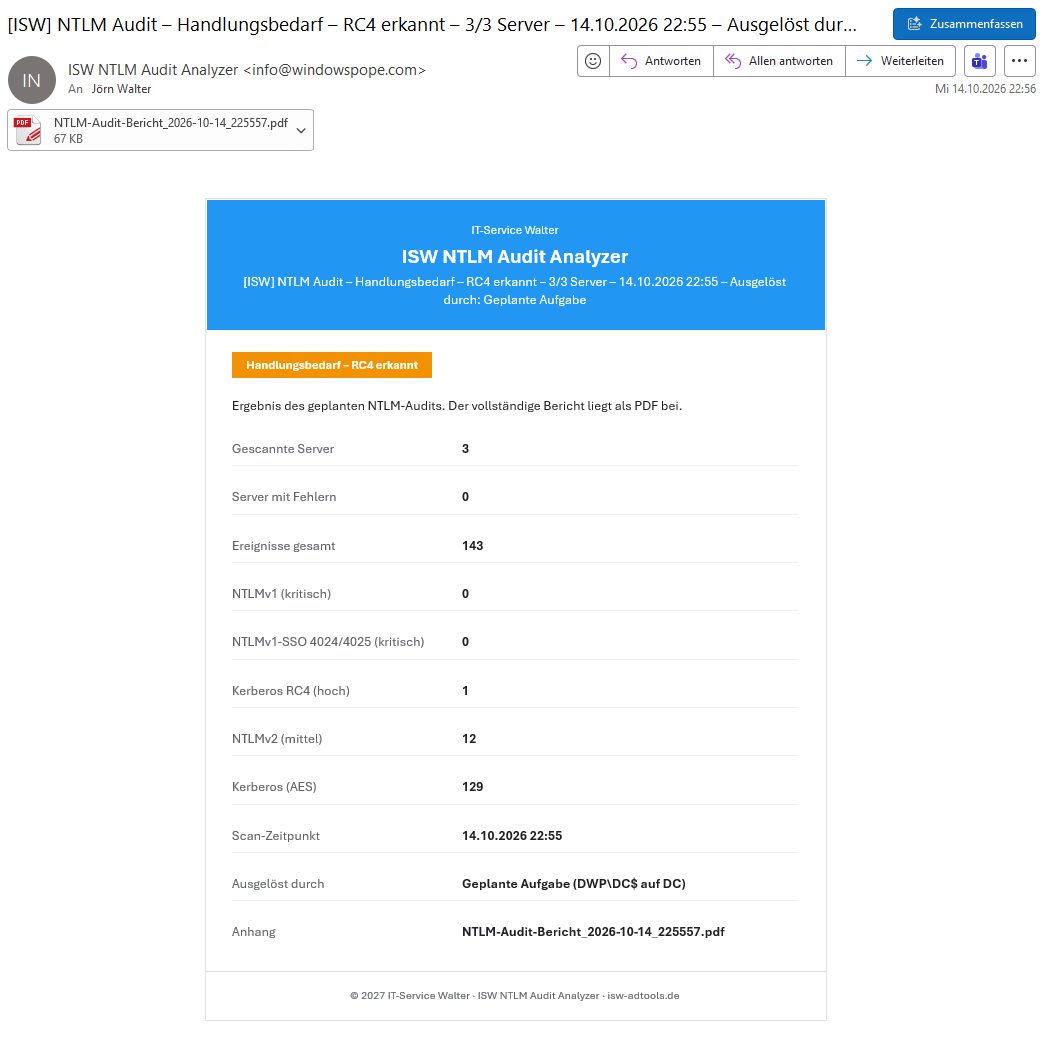
Berichte können direkt oder automatisch durch die geplante Aufgabe per E-Mail versendet werden:
- HTML-Mail im ISW-Layout mit Status und den wichtigsten Kennzahlen
- PDF-Bericht als Anhang
- SMTP mit STARTTLS oder SSL/TLS, Test-Mail vor dem Speichern
- Kennwörter AES-256-GCM-verschlüsselt gespeichert
Sicherheit und Nachvollziehbarkeit
- Kennwörter AES-256-GCM-verschlüsselt, Schlüssel per DPAPI geschützt – getrennter Benutzer- und Maschinentresor
- Kennwörter erscheinen nie im Skripttext, in der Kommandozeile oder in Protokollen
- Jede Aktion im Windows-Ereignisprotokoll „ISW NTLM Audit Analyzer“ – direkt auswertbar per SIEM
- Keine Agenten: Der Analyzer nutzt WinRM und PowerShell, die auf Windows ohnehin vorhanden sind
Systemvoraussetzungen
- Windows Server 2016 oder neuer bzw. Windows 10/11 (64 Bit), lokale Administratorrechte
- .NET 10 Desktop Runtime, Windows PowerShell 5.1
- WinRM zu den Zielsystemen (Port 5985/5986)
- Für NTLMv1-SSO-Ereignisse: Clients ab Windows 11 24H2 bzw. Windows Server 2025
NTLM Audit Analyzer – „Wissen, was NTLM nutzt — bevor Microsoft es abschaltet.“
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten