Der ISW SMB Security Analyzer ist ein professionelles Windows-Administrationswerkzeug für die automatisierte Sicherheitsanalyse von SMB-Freigaben und SMB-Protokollhärtung in Windows-Domänen. Er prüft alle relevanten Sicherheitsaspekte parallel und misst das tatsächliche Protokollverhalten per Netzwerk-Test. Das Ergebnis ist ein gewichteter Gesamt-Score (0–100) mit konkreten Handlungsempfehlungen und dem Erfüllungsgrad nach BSI IT-Grundschutz, Grundschutz++ oder CIS.
„Sicherheit beginnt mit Sichtbarkeit.“
Zielgruppen
| Zielgruppe | Typische Aufgaben |
|---|---|
| IT-Administratoren | SMB-Scans durchführen, Berechtigungen analysieren, Fehlkonfigurationen beheben, Protokollhärtung umsetzen, Berichte für das Management erstellen |
| MSPs / Service Provider | Kundensysteme analysieren, Erstbefunde dokumentieren, Kundenberichte im ISW-Design übergeben, Sicherheitslücken priorisieren |
| Security-Auditoren / Pentester | SMB-Angriffsfläche erfassen, Befunde mit Score belegen, PDF-Berichte als Audit-Anhang verwenden, Compliance-Anforderungen nachweisen |
| Compliance-Manager | DSGVO-/NIS2-Nachweise erbringen, Sensitive Shares identifizieren, Sicherheitslage regelmäßig dokumentieren, Score-Entwicklung verfolgen |
| IT-Leiter / CISOs | Gesamt-Score überwachen, Top-5-Risiken auf Dashboard einsehen, Management-Reports anfordern, Investitionsbedarf begründen |
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 299,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Suite-Angebot
3x Tools als Suite für 699,00 € (inkl. 19% MwSt.) anstatt 797,00 €
Kerberos Audit Analyzer + SMB Security Analyzer + NTLM Audit Analyzer
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Produktinformation SMB-Security-Analyzer
Send download link to:
Der ISW SMB Security Analyzer wurde für Fachleute konzipiert, die täglich mit Windows-Infrastrukturen arbeiten und für deren Sicherheit verantwortlich sind. Die Hauptzielgruppen unterscheiden sich in ihren Anforderungen, profitieren aber alle von denselben Kernfunktionen.
Typischer Einsatz
Offene Freigaben bei Übernahme einer Umgebung bewerten
Gewachsene Domäne mit mehreren Dateiservern · Übernahme durch neuen Dienstleister oder neues IT-Team · Erstbefund gefordert
Ausgangslage
Bei der Übernahme einer Umgebung ist unklar, welche Freigaben für alle beschreibbar sind, wo Zugangsdaten oder Personaldaten offen liegen und wie gut das SMB-Protokoll gehärtet ist. Eine belastbare Bestandsaufnahme fehlt.
Vorgehen
Ein Scan über Domäne, OUs oder eine Serverauswahl inventarisiert alle Freigaben, prüft Share- und NTFS-Rechte, Gastzugang und sensible Inhalte und misst per echtem SMB-Verbindungsaufbau Dialekt, Signing und Verschlüsselung jedes Servers.
Ergebnis
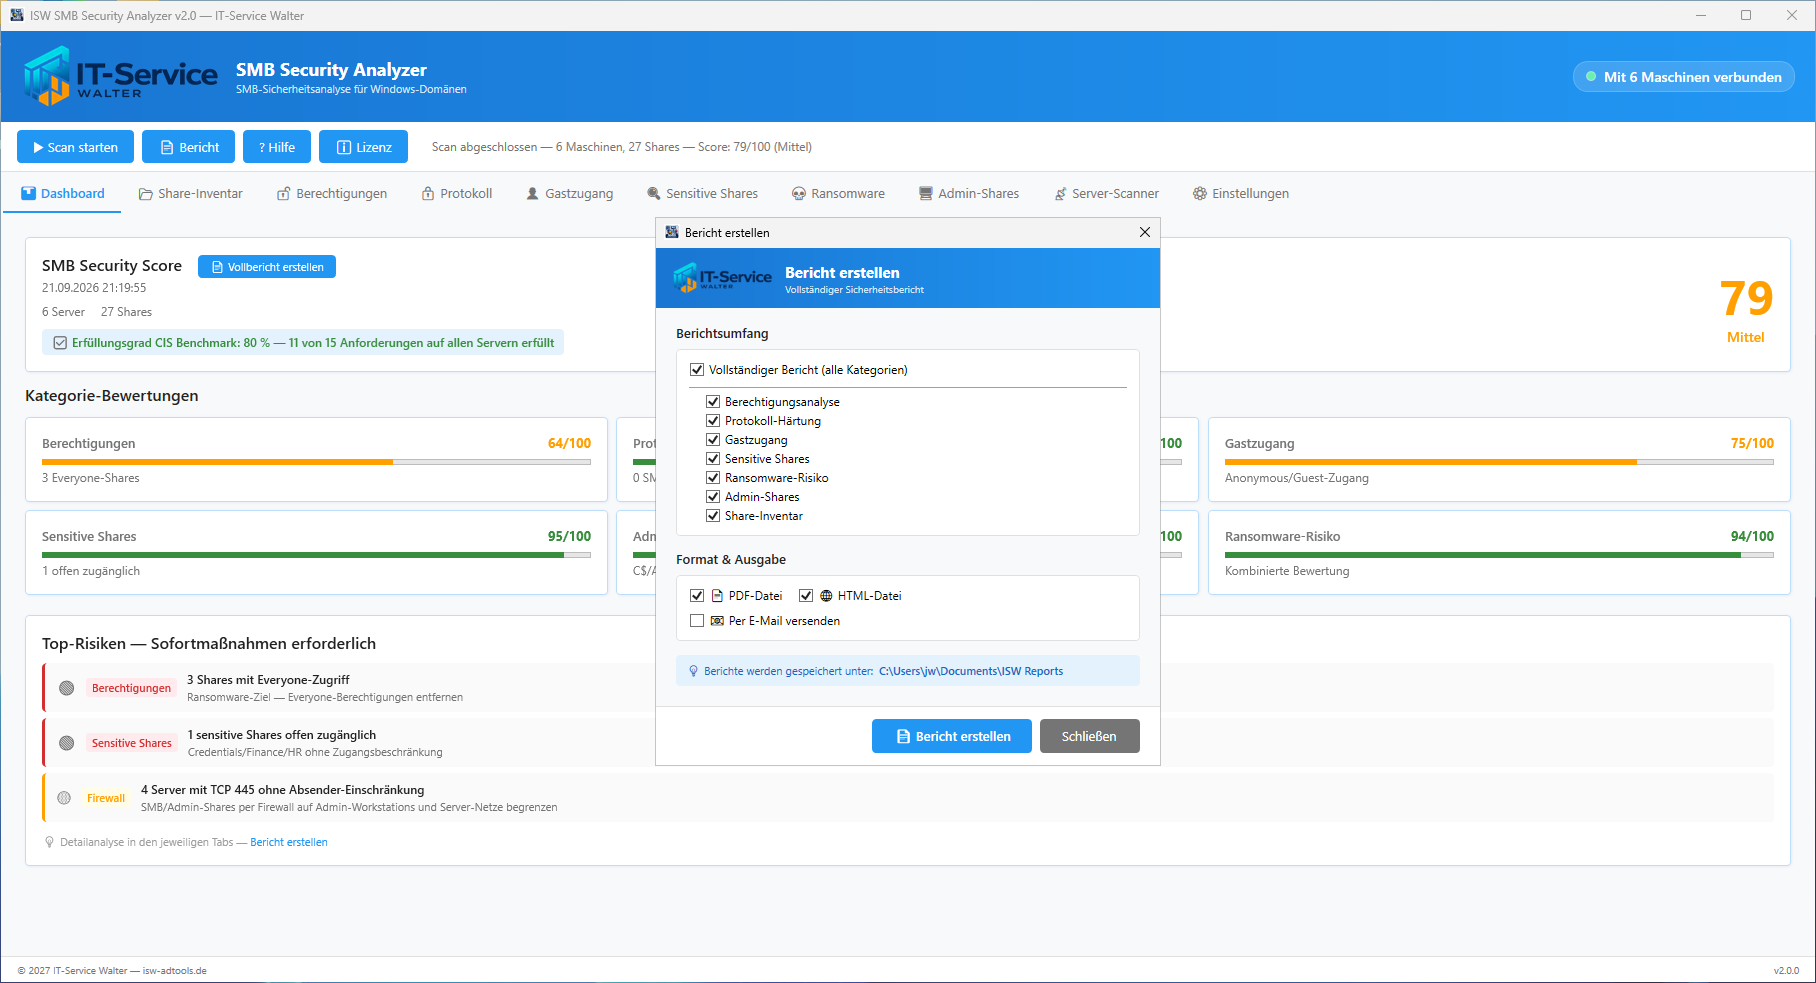
Ein gewichteter Gesamt-Score, ein Ransomware-Risikowert je Server und jeder Befund mit Ist, Soll und Maßnahme. PDF- und HTML-Berichte zeigen den Erfüllungsgrad nach BSI IT-Grundschutz, Grundschutz++ oder CIS.
- 0–100 gewichteter Gesamt-Score
- 7 Kategorien Muster für sensible Freigaben
- BSI · CIS Erfüllungsgrad je Anforderung
Hauptfunktionen im Detail
| Merkmal | Beschreibung |
|---|---|
| 📂 Share-Inventar | Vollständige Inventarisierung aller SMB-Freigaben — inkl. Typ, Pfad, Beschreibung, Verschlüsselung, zugriffsbasierter Aufzählung (ABE) und Risikobewertung. Doppelklick zeigt alle Berechtigungen der Freigabe, live vom Server gelesen. Filter nach Risikostufe, CSV-Export für Excel und Ticket-Systeme. |
| 🔓 Berechtigungsanalyse | Erkennung gefährlicher Zugriffsrechte auf Share- und NTFS-Ebene bis in die erste Ordnerebene. Automatische Markierung von Everyone-, Authenticated-Users- und Domain-Users-Berechtigungen mit Vollzugriff oder Schreibrecht. |
| 🔒 Protokoll-Härtung | Echter SMB-Netzwerk-Test misst Dialekt, Signing und Cipher jedes Servers. Dazu Prüfung von SMBv1, Relay-Schutz (Signing oder EPA), Client-Signing (CVE-2025-33073), NTLM, Verschlüsselung sowie LLMNR und NetBIOS — per Remote-Registry oder WinRM. Jeder Befund mit Ist, Soll und konkreter Maßnahme (GPO-Pfad bzw. PowerShell-Befehl). |
| 🏛️ Compliance | Wahlweise nach BSI IT-Grundschutz, BSI Grundschutz++ oder CIS Benchmark: Referenz je Befund und Erfüllungsgrad in Prozent — je Anforderung mit erfüllten und offenen Servern. Im Dashboard, im Protokoll-Tab und in allen Berichten. |
| 👤 Gastzugang | Erkennung anonymer Zugriffe über Null Sessions, RestrictAnonymous, RestrictAnonymousSAM und EveryoneIncludesAnonymous. Aktivierte Guest-Accounts werden per SID (RID 501) erkannt — auch bei umbenanntem Gast-Konto. Jede Risikostufe mit Begründung. |
| 🔍 Sensitive Shares | Erkennung kritischer Freigaben und Ordner in 7 Kategorien (Zugangsdaten, Finanzen, HR/Personal, Vertraulich u. a.) mit 160 deutschen und englischen Mustern — wortgenau, ohne Fehltreffer mitten im Wort. Zusätzlich Suche nach 12 sensiblen Dateiendungen (.kdbx, .pfx, .key u. a.). Offen zugängliche Treffer werden hochgestuft. |
| 💀 Ransomware-Risiko | Kombinierter Risikowert (Blast Radius) pro Server aus beschreibbaren Freigaben für breite Gruppen, SMBv1, fehlendem Relay-Schutz, fehlendem Client-Signing, NTLMv1 und offenen sensiblen Daten. Score 0–100, ab 60 = Kritisch. Die Detailansicht zeigt jede beschreibbare Freigabe mit den schreibberechtigten Gruppen. |
| 🖥️ Admin-Shares & Firewall | Analyse von C$, ADMIN$ und IPC$ inkl. LocalAccountTokenFilterPolicy als Pass-the-Hash-Risikofaktor. Auswertung der Windows-Firewall: Ist TCP 445 nur für bestimmte Absender freigegeben? Jede betroffene Regel mit Quelle (GPO oder lokal) — auch auf Domänencontrollern per WinRM. |
| 🎯 Scan-Umfang | Ganze Domäne, ausgewählte Organisationseinheiten oder eine gezielte Serverauswahl — auch Clients und Systeme außerhalb des Active Directory. Ausschlüsse mit Platzhaltern, Vorschau vor dem Scan, parallele Port-445-Prüfung mit konfigurierbarer Parallelität und Timeout. |
| 📄 Audit-Berichte | PDF- und HTML-Berichte auf Knopfdruck — mit Gesamt-Score, Erfüllungsgrad und allen Analysebereichen. Wahlweise als Vollbericht oder bereichsspezifisch. E-Mail-Versand mit den wichtigsten Kennzahlen direkt in der Nachricht. |
Einsatz bei Sicherheitsaudits
Sicherheitsaudits stehen vor einer zentralen Herausforderung: Sie müssen eine große, dynamische Infrastruktur vollständig erfassen, die Befunde präzise bewerten und die Ergebnisse so dokumentieren, dass sie für verschiedene Zielgruppen — vom technischen Administrator bis zur Geschäftsführung — verwertbar sind. Der ISW SMB Security Analyzer ist speziell für diesen Einsatz konzipiert.
Alleinstellungsmerkmale
- Einziges Tool, das SMB-Protokollhärtung, Share-Berechtigungsanalyse und Ransomware-Risikobewertung mit dem Erfüllungsgrad nach BSI IT-Grundschutz, Grundschutz++ oder CIS verbindet
- Echter SMB-Netzwerk-Test: misst Dialekt, Signing und Verschlüsselung jedes Servers, statt nur Konfigurationswerte zu lesen
- Direkter Zugriff auf Remote-Registry und
netapi32.dll, kein WMI; PowerShell/WinRM nur als Fallback, z. B. für Domänencontroller - Parallele Analyse in Minuten statt Stunden, wahlweise für die ganze Domäne, einzelne OUs oder eine gezielte Serverauswahl
- Audit-fertige PDF- und HTML-Berichte im professionellen ISW-Design, jeder Befund mit Ist, Soll und konkreter Maßnahme
- Guest-Account-Erkennung per SID (RID 501), die auch umbenannte Konten findet
- 160 wortgenaue Erkennungsmuster in 7 Kategorien für sensible Freigaben (DE + EN), dazu 12 kritische Dateiendungen
- Einmalkauf ohne Abonnement — keine Cloud-Verbindung, keine externen Abhängigkeiten
Protokollhärtung im Detail
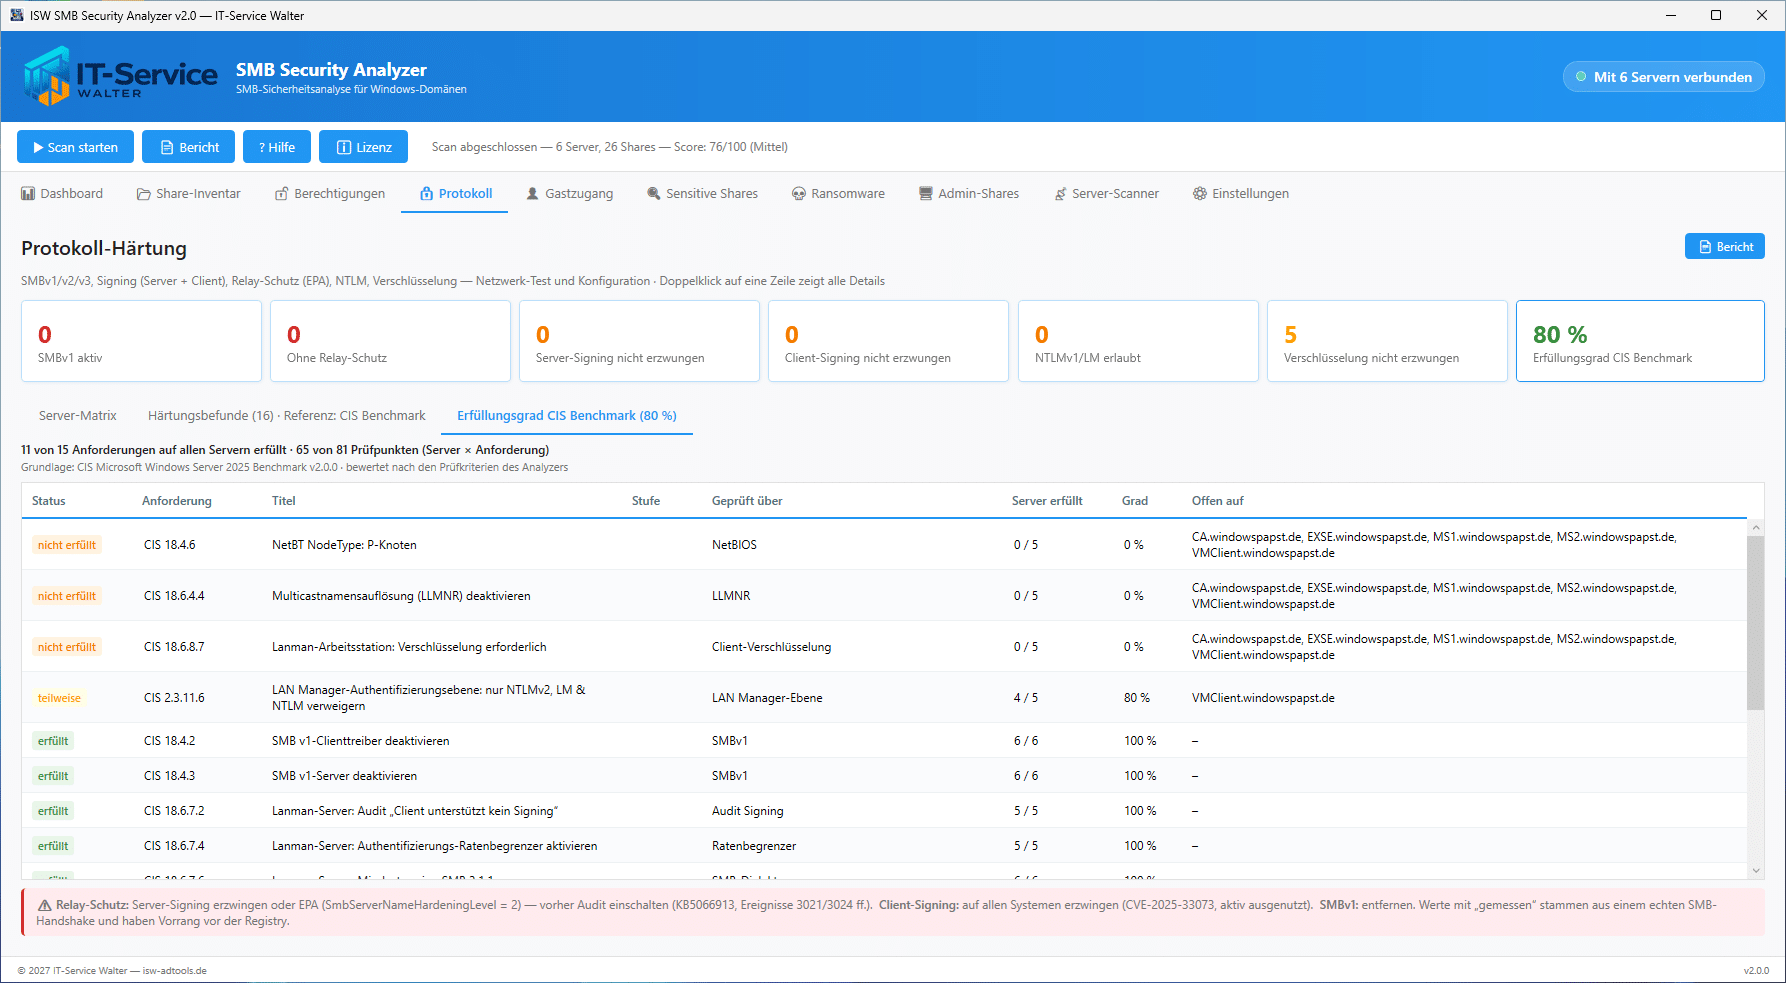
Der Reiter Protokoll zeigt, wie gut die SMB-Protokolleinstellungen jedes Servers gehärtet sind. Grundlage sind zwei Quellen:
- Netzwerk-Test: Ein echter SMB-Verbindungsaufbau misst das tatsächliche Verhalten des Servers, also Dialekt, Signing-Pflicht, Cipher und Signaturalgorithmus.
- Konfiguration: Die übrigen Einstellungen werden per Remote-Registry gelesen, bei verweigertem Zugriff per WinRM. Gemessene Werte haben Vorrang vor der Konfiguration.

Sensitive Shares & Datenklassifizierung
Pattern-basierte Erkennung von Freigaben mit sensiblen Inhalten: 120 Erkennungs-Patterns in 7 Kategorien (Credentials, Finance, HR/Personal, Confidential, Management, IT, Backup) in Deutsch und Englisch. Zusätzlich: Datei-Extension-Scan im Share-Root (.kdbx, .pfx, .key, .pem, .ppk, .mdf u. a.).

SMB Security Analyzer – „Audit-sichere SMB-Analyse auf Knopfdruck.“
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten