Automatische, BSI-konforme Rotation von Active-Directory-Passwörtern für Service-Accounts und privilegierte Benutzer inkl. Passwort-Splitting (4 Augen) – mit vollständigem Audit-Log, SQL Server-Unterstützung und gMSA-Integration.
Zielgruppe: Technische Benutzer
NEU v2.7 (12.05.2026)
Der ISW AD Password Rotator richtet sich an IT-Administratoren und Systemverantwortliche, die:
- Windows Server 2019/2022/2025 mit Active Directory betreiben
- Service-Accounts, privilegierte Konten und Benutzer zentral verwalten
- Compliance-Anforderungen (DSGVO, BSI, ISO 27001, NIS2) erfüllen müssen
- einen automatisierten, revisionssicheren Rotationsprozess benötigen
- ohne aufwendige PAM-Lösungen (CyberArk, BeyondTrust) auskommen möchten
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 249,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Produktinformation AD Password Rotator
Send download link to:
Typischer Einsatz
Dienstkonto-Passwörter nach Personalwechsel kontrolliert erneuern
Windows-Domäne · zahlreiche Service- und Admin-Konten · Vorgaben aus BSI ORP.4 oder NIS2
Ausgangslage
Ein Administrator mit Kenntnis vieler Dienstpasswörter verlässt das Unternehmen. Etliche Service-Konten und privilegierte Konten haben seit Jahren dasselbe Passwort, und eine geregelte, dokumentierte Rotation gibt es bisher nicht.
Vorgehen
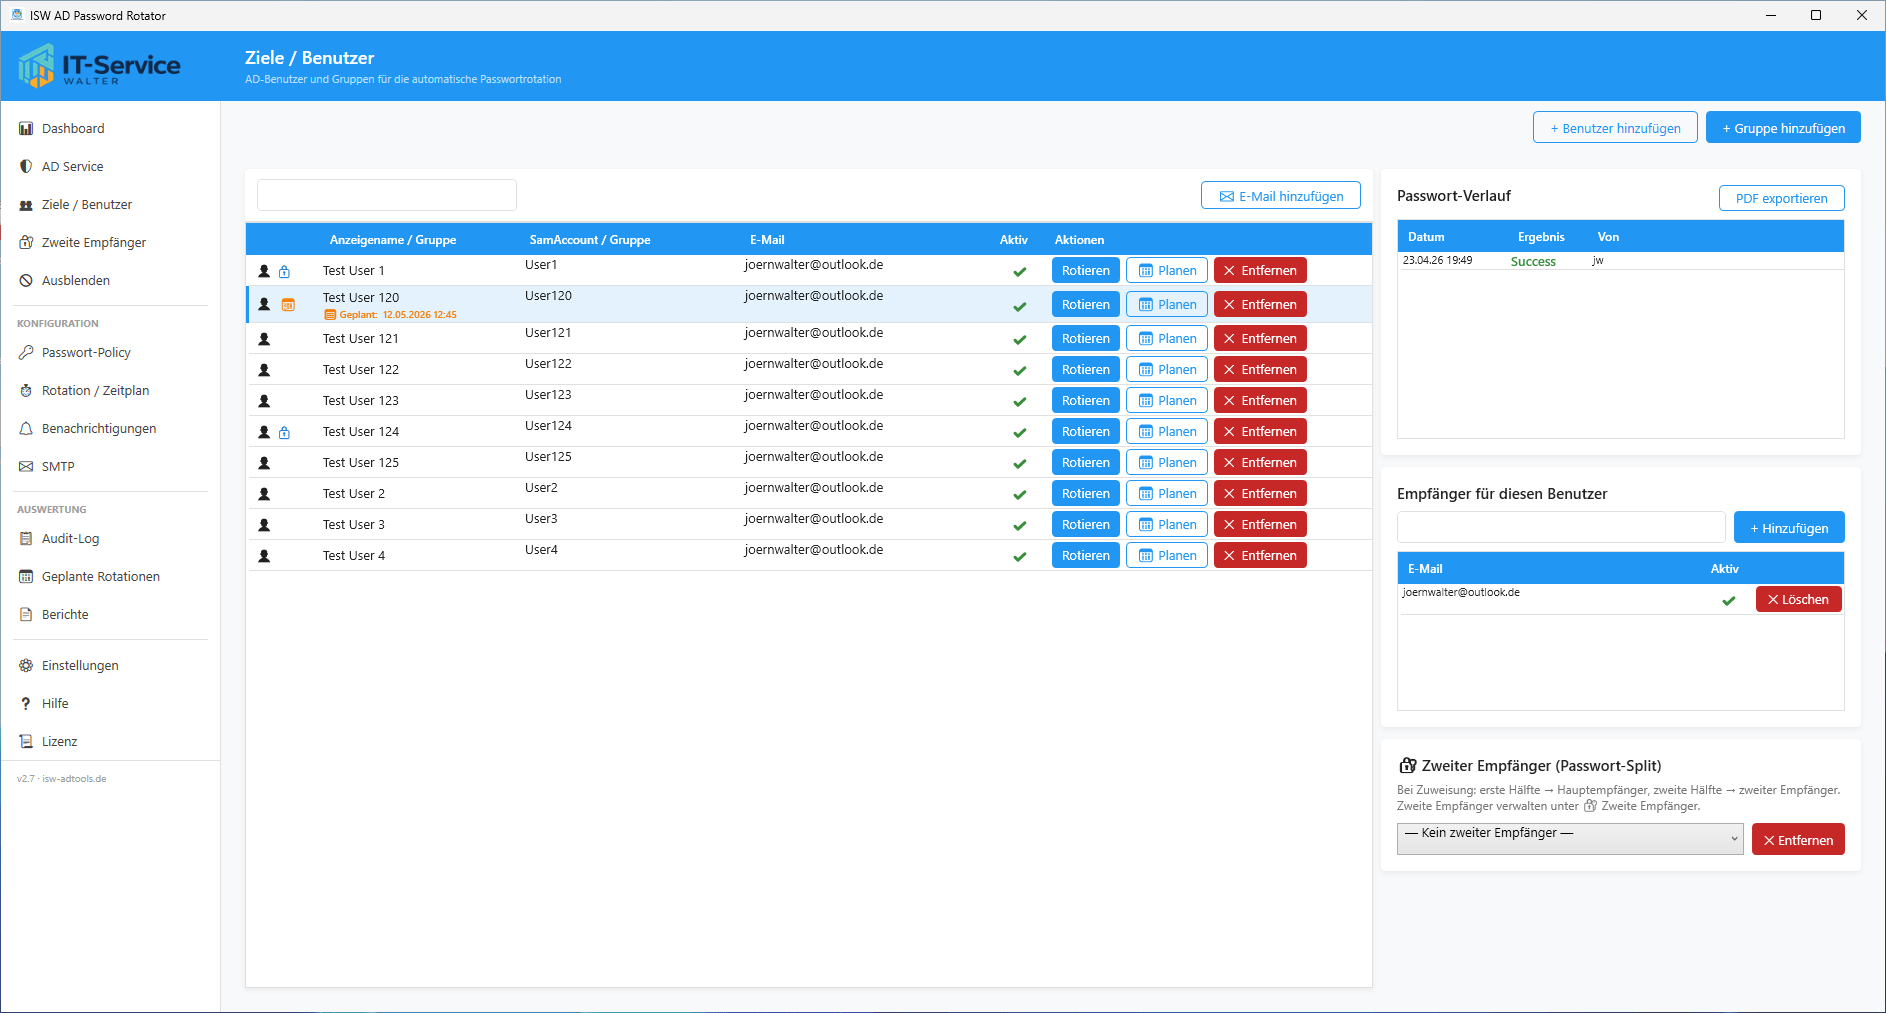
Die betroffenen Konten werden als Ziele angelegt, Fälligkeit und Intervall richten sich nach pwdLastSet. Geplante Einzelrotationen mit Termin, Verantwortlichem und Begründung erlauben die Abstimmung mit den Dienstverantwortlichen, für hochprivilegierte Konten wird das Passwort-Splitting nach dem 4-Augen-Prinzip genutzt.
Ergebnis
Die Passwörter werden nach festem Rhythmus erneuert, jede Rotation steht im Audit-Log. Rotations-, Audit- und Verlaufsberichte als PDF oder HTML liefern Nachweise für Audits.
- 8–128 Zeichen Passwortlänge einstellbar
- 4-Augen Passwort-Splitting
- 3 Berichtstypen in PDF · HTML
Alles Neue in v2.7 auf einen Blick
- Geplante Einzelrotationen mit Datum, Uhrzeit, Verantwortlichem und Begründung
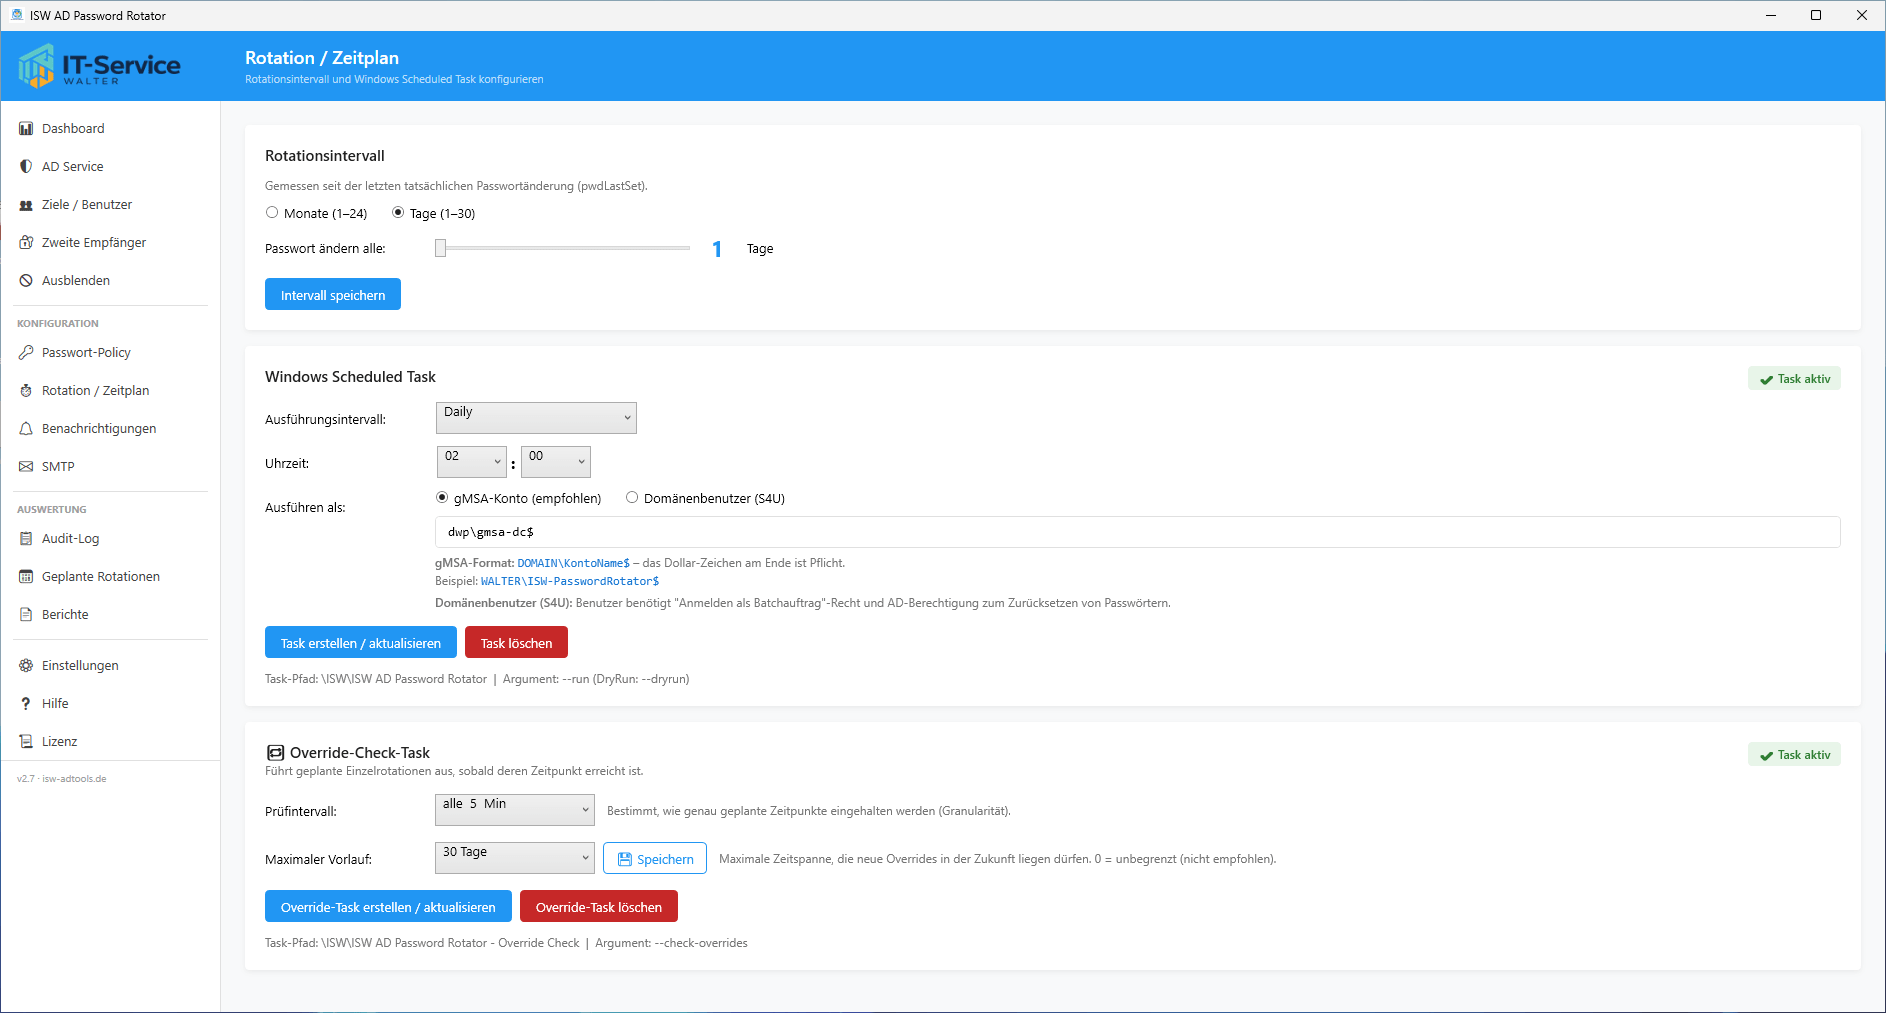
- Eigener Override-Check-Task mit minutengenauer Ausführung (5–60 Min Intervall)
- Schutz vor Doppelrotation – Konten mit geplanter Rotation werden vom regulären Lauf übergangen
- Konfigurierbarer maximaler Vorlauf (1–180 Tage oder Unbegrenzt)
- DSGVO-Bereinigung erledigter Overrides nach Berichts-Aufbewahrungsdauer
- Neue Menüseite „Geplante Rotationen“ mit Filter, Suche und Storno-Funktion
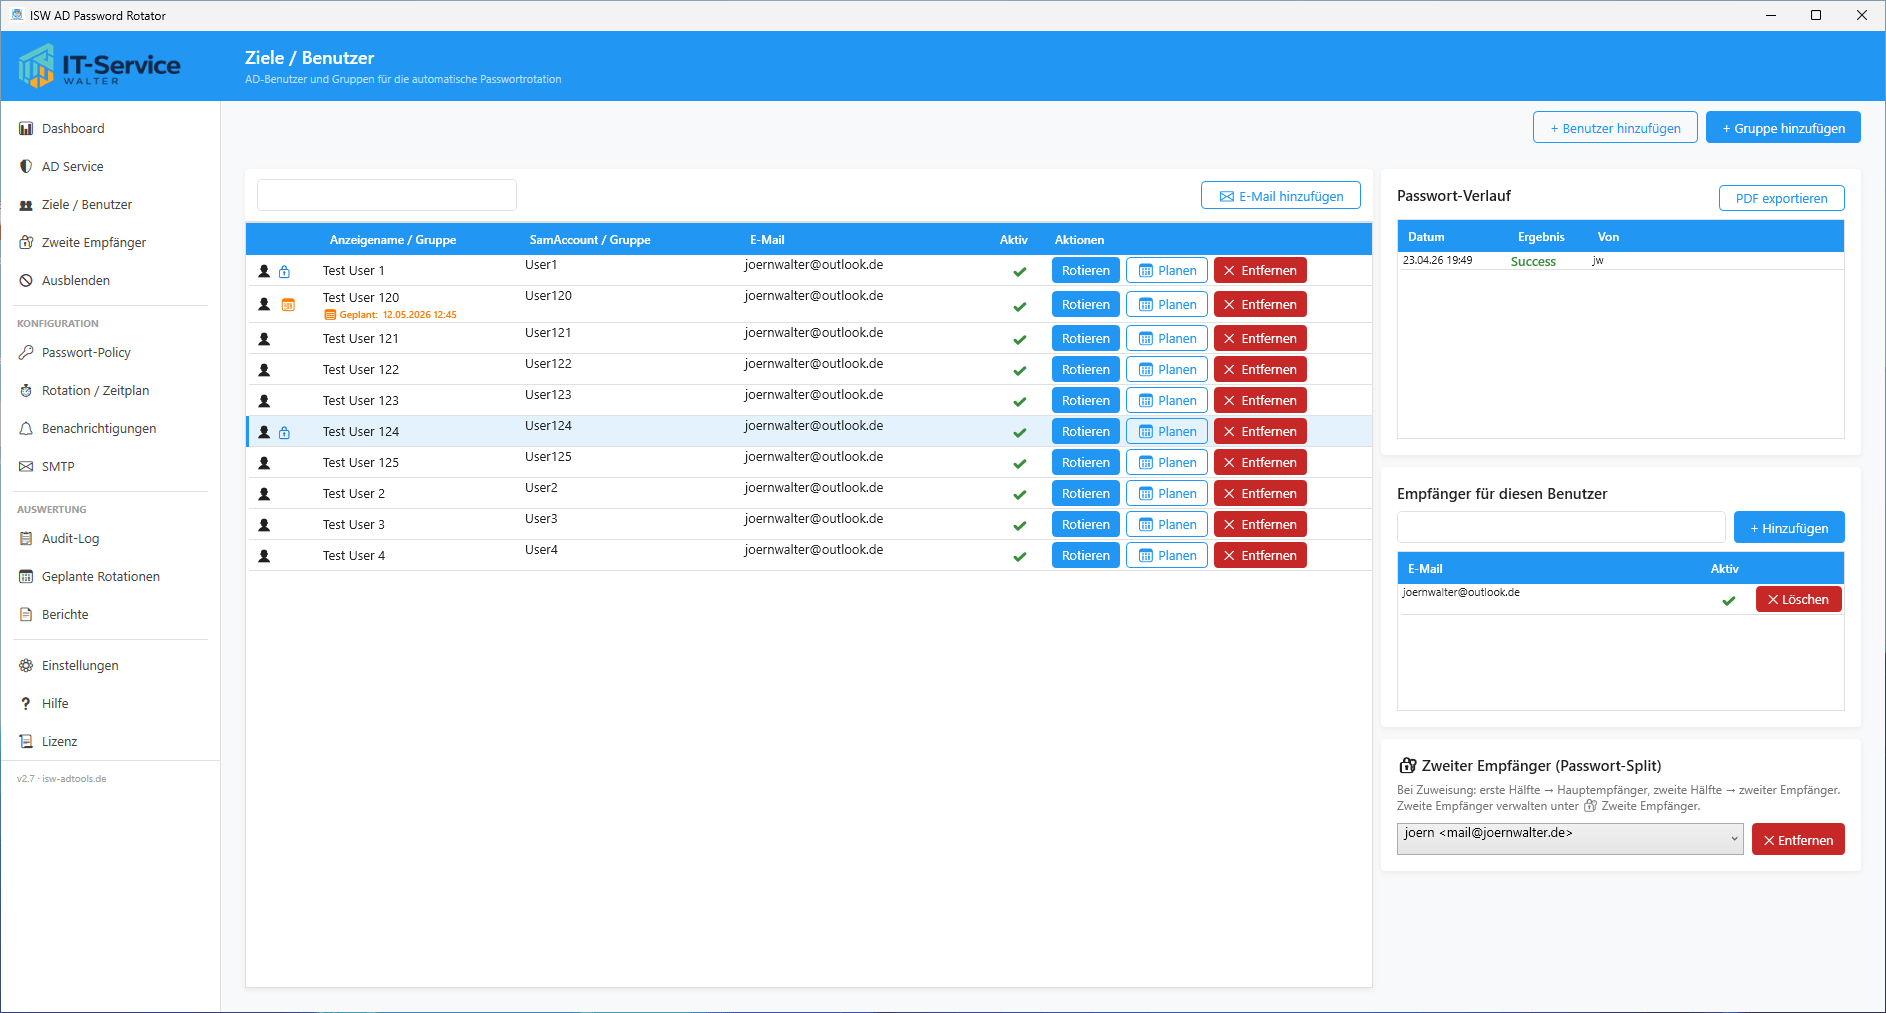
- Status-Indikatoren in der Ziele-Übersicht (Kalender-Icon + Termin-Untertitel)
- Vollständige Audit-Log-Spur: OverrideCreated, OverrideExecuted, OverrideCancelled, OverrideBlockedRegularRotation
- Automatisches Schema-Upgrade – kein manueller Eingriff
- Erweiterte Hilfe-Dokumentation mit neuem Kapitel „Geplante Rotationen“
„Automatisch rotiert. Lückenlos protokolliert.“

In den meisten Windows-Domänen existieren zahlreiche Konten, deren Passwörter über Monate oder sogar Jahre unverändert bleiben: Service-Accounts, SQL-Dienst-Konten, Backup-Agenten, Monitoring-Konten und privilegierte Benutzerkonten. Diese statischen Passwörter stellen ein ernstes Sicherheitsrisiko dar.
Gemäß BSI IT-Grundschutz (ORP.4), NIST SP 800-63B und den Anforderungen der NIS2-Richtlinie müssen Passwörter für privilegierte Konten regelmäßig gewechselt werden – insbesondere dann, wenn:
- ein Mitarbeiter das Unternehmen verlässt und Zugang zu Dienstpasswörtern hatte
- ein Sicherheitsvorfall vermutet wird
- ein Compliance-Audit die regelmäßige Rotation vorschreibt
- Passwörter über unsichere Kanäle (Tickets, Teams) kommuniziert wurden
Rotation – Intervall und Ablauf
Onpremises Active Directory Password Rotation
Die Fälligkeit wird relativ zum Attribut pwdLastSet des AD-Kontos berechnet – nicht relativ zur letzten Rotation durch das Tool. Dies stellt sicher, dass auch manuell geänderte Passwörter korrekt berücksichtigt werden.
Rotationsablauf (CLI/Task Scheduler)
- Admin-Check: Administratorrechte werden geprüft
- Datenbankinitialisierung und Verbindungsaufbau
- Alle aktiven Ziele laden, Fälligkeit per pwdLastSet prüfen
- Fällige Konten: neues Passwort generieren, per PowerShell-Modul im AD setzen
- Bestätigungsmail mit neuem Passwort an Empfänger senden
Passwort-Splitting ist ebenfalls möglich. 4-Augen-Prinzip
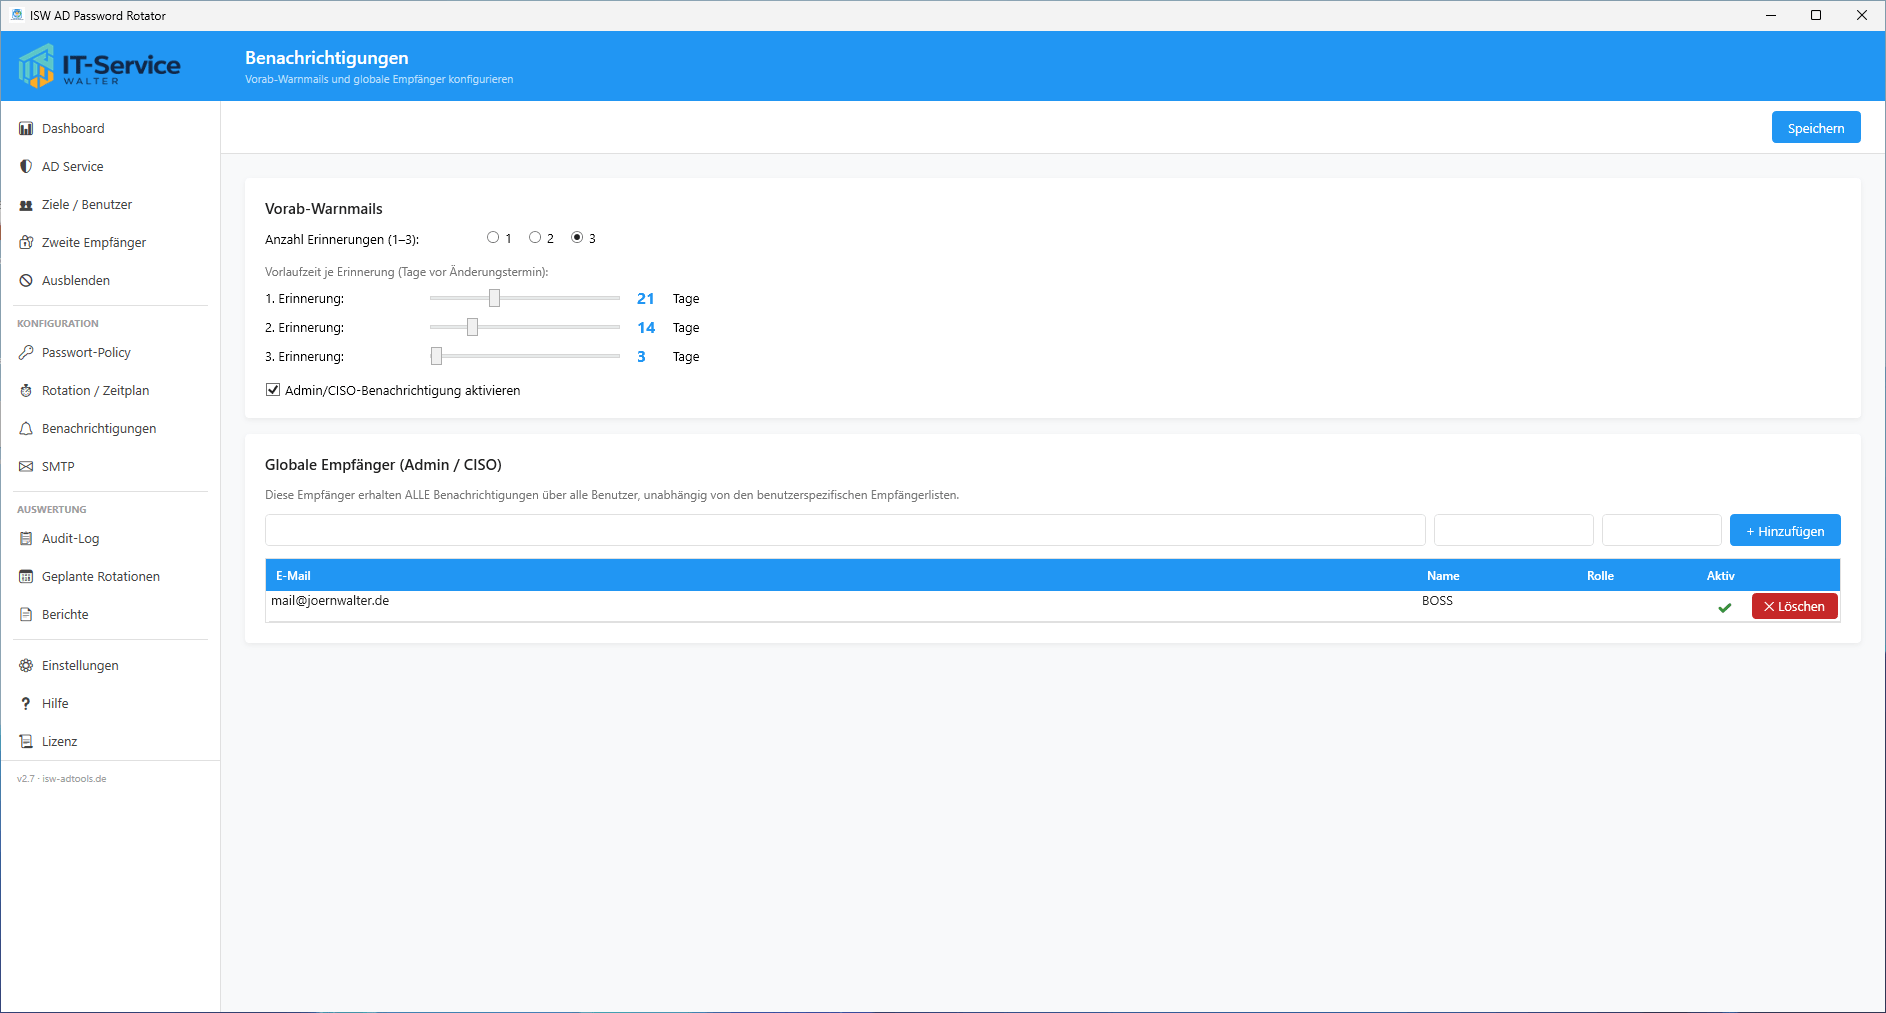
- Vorab-Warnmails für bald fällige Konten prüfen und senden
- Alle Aktionen in Audit-Log schreiben
- DSGVO-Bereinigung: alte Berichte gemäß Aufbewahrungsfrist löschen
- Prozess beendet mit Exit-Code 0 (Erfolg) oder 1 (Fehler)
Sicherheitsfunktion: Passwort-Split (4-Augen-Prinzip)
Bei der automatischen Passwortrotation entsteht ein sensibler Moment: Das neue Passwort wird generiert und per E-Mail zugestellt. Wer diese E-Mail empfängt, kennt das vollständige Passwort. Für hochprivilegierte Konten – etwa Domain-Admin-Konten, Service-Accounts mit weitreichenden Rechten oder Zugang zu kritischen Systemen – ist das möglicherweise nicht ausreichend.
Passwort-Policy
Passwortlänge
Einstellbar von 8 bis 128 Zeichen. Für Service-Accounts empfiehlt das BSI mindestens 20 Zeichen, da diese Konten in der Regel nicht manuell getippt werden müssen.

Audit-Log, Berichte und DSGVO
Alle Aktionen werden lückenlos in der Datenbank protokolliert:
| Kategorie | Beispiele |
|---|---|
PasswordRotation |
Passwort geändert, übersprungen, Fehler |
Settings |
Konfiguration gespeichert |
Target |
Zielkonto hinzugefügt oder entfernt |
Notification |
E-Mail gesendet, SMTP-Fehler |
Report |
PDF oder HTML erstellt, Bereinigung |
Scheduler |
Task angelegt oder gelöscht |
General |
Sonstige Systemereignisse |
Berichte
Drei Berichtstypen stehen zur Verfügung, jeweils als PDF (mit klickbarem Link zu isw-adtools.de) und HTML:
- Rotationsbericht: Alle Passwortänderungen in einem Zeitraum
- Audit-Bericht: Vollständiges Aktionsprotokoll
- Benutzer-Verlauf: Individuelle Historie für ein Konto (nur PDF)
DSGVO-konforme Bereinigung
PDF- und HTML-Berichte werden nach der konfigurierten Aufbewahrungsdauer automatisch gelöscht. Einstellbar von 1 bis 12 Monaten (Standard: 6 Monate). Die Bereinigung läuft automatisch bei:
- Jedem Programmstart (GUI-Modus)
- Nach jeder automatischen Rotation (CLI/Scheduled Task)
Achtung
Gelöschte Berichte können nicht wiederhergestellt werden. Audit-Log und Rotationshistorie in der Datenbank bleiben unberührt – nur die generierten Dateien werden gelöscht.
Datensparsamkeit gemäß Art. 5 Abs. 1 lit. e DSGVO: Personenbezogene Daten dürfen nur so lange gespeichert werden, wie für den Zweck erforderlich. Die konfigurierbare Aufbewahrungsdauer trägt dieser Anforderung Rechnung.
AD Password Rotator – „Kein Passwort bleibt ewig. Ihr AD schon.“
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten