NEU v2.5 (31.07.2026)
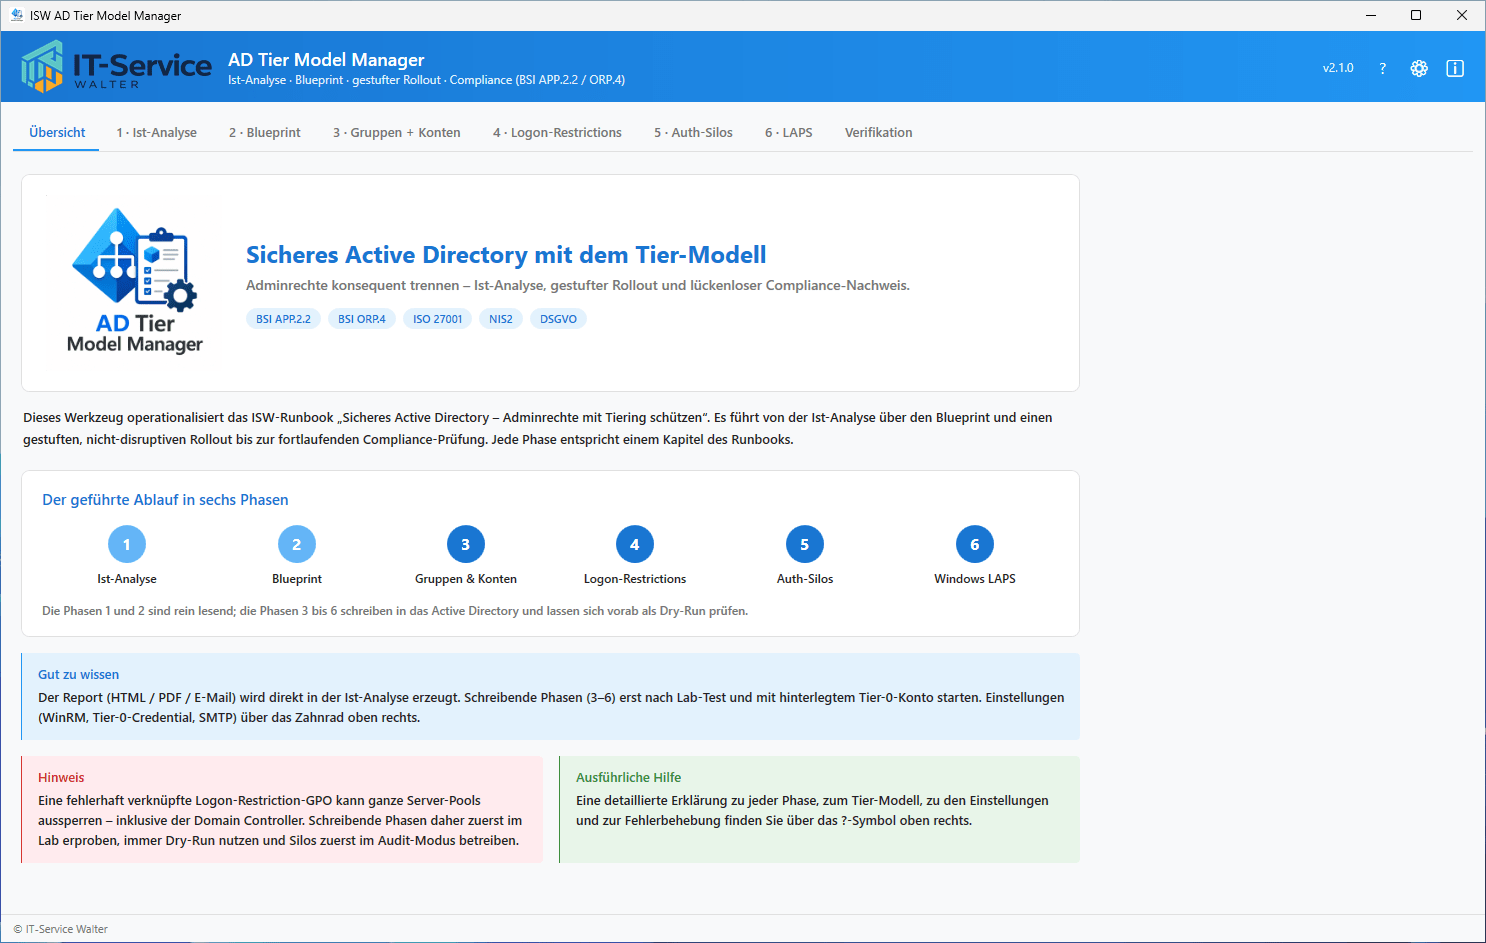
Der ISW AD Tier Model Manager operationalisiert das ISW-Runbook „Sicheres Active Directory – Adminrechte mit Tiering schützen“. Er führt einen Administrator in klar getrennten, nachvollziehbaren Phasen von der Bestandsaufnahme über den Soll-Ist-Abgleich und einen gestuften, nicht-disruptiven Rollout bis zur fortlaufenden Compliance-Prüfung – vollständig auf Basis der vorhandenen Bordmittel (Active Directory, GPO, Windows LAPS, Authentication Policy Silos).
„Active Directory absichern, ohne sich selbst auszusperren.“
In vielen gewachsenen Umgebungen melden sich hochprivilegierte Konten (z. B. Domain Admins) an gewöhnlichen Arbeitsplätzen oder Servern an. Damit liegen Tier-0-Anmeldeinformationen auf niedrig geschützten Systemen und sind ein bevorzugtes Angriffsziel. Das Tool deckt solche Tier-Verletzungen auf, baut die saubere Zielstruktur auf und erzwingt die Grenzen technisch – ohne den Betrieb auszusperren.
Zielgruppe
Das Werkzeug richtet sich an technisch versierte Administratoren und Verantwortliche, die ein Active-Directory-Tier-Modell einführen, prüfen oder betreiben:
Active-Directory- / Windows-Administratoren
In Unternehmen und Behörden, die das Tiering planen oder umsetzen.
Managed Service Provider (MSP)
Die mehrere Kundendomänen standardisiert absichern und dokumentieren.
IT-Sicherheits- & Compliance-Verantwortliche
Die einen prüfbaren Nachweis nach BSI IT-Grundschutz, ISO 27001 oder NIS2 benötigen.
Auditoren & Revisoren
Die den Ist-Zustand und die umgesetzten Maßnahmen belegt sehen wollen.
Hauptmerkmale
Der ISW AD Tier Model Manager deckt den kompletten Lebenszyklus eines Tier-Modells in sechs aufeinander aufbauenden Phasen ab, ergänzt um Berichte und zentrale Einstellungen.
| Merkmal | Beschreibung |
|---|---|
| Ist-Analyse (lesend) | Vollständige Bestandsaufnahme: privilegierte Konten, Sticky-Admins, Kerberos-Delegation, SPNs/Kerberoasting und tier-übergreifende Anmeldungen – mit Compliance-Score und BSI-Zuordnung. |
| Blueprint | Erzeugt die Soll-Struktur aus den Tier-Konventionen und gleicht sie gegen den Ist-Zustand ab (vorhanden / fehlend / abweichend) inkl. Umsetzungsgrad in Prozent. |
| Gestufter Rollout | Legt OUs, Gruppen und die AGDLP-Schachtelung idempotent an; erstellt Admin-Konten und verschiebt Computer in die Tier-OUs. |
| Logon-Restriction-GPOs | Erzeugt je Tier eine GPO mit fünf „Verweigern“-Anmelderechten und verknüpft sie gestuft (Tier 2 → 1 → 0). |
| Authentication Silos | Bindet Tier-Konten kryptografisch an ihre Tier-Systeme – erst im Audit-Modus, nach Auswertung dann erzwingend. |
| Windows LAPS | Prüft/erweitert das LAPS-Schema und delegiert Self- und Lese-Berechtigungen je Tier. |
| Berichte & Nachweise | HTML-, PDF- und E-Mail-Berichte im ISW-Layout; jeder Analyselauf wird zusätzlich als JSON-Snapshot abgelegt. |
| Sicher by Design | Dry-Run vor jeder schreibenden Aktion, Idempotenz, AES-256-verschlüsselte Credentials, gestufte Verknüpfung (DCs zuletzt). |
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 299,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Produktinformation AD Tier Model Manager
Send download link to:
Typischer Einsatz
Tier-Modell einführen, ohne sich auszusperren
Gewachsene Domäne · Domain Admins melden sich an Arbeitsplätzen an · Windows LAPS vorhanden oder geplant
Ausgangslage
Domain Admins melden sich an Arbeitsplätzen und Fachservern an, Tier-0-Anmeldeinformationen liegen damit auf schlecht geschützten Systemen. Das Tiering ist seit Langem geplant, scheitert aber an der Sorge, den laufenden Betrieb lahmzulegen.
Vorgehen
Die Ist-Analyse zeigt tier-übergreifende Anmeldungen und Sticky-Admins, der Blueprint gleicht die Soll-Struktur ab. OUs und Gruppen entstehen nach Dry-Run, Logon-Restriction-GPOs werden gestuft verknüpft (Tier 2 → 1 → 0), Authentication Silos laufen zuerst im Audit-Modus.
Ergebnis
Ein technisch durchgesetztes Tier-Modell mit delegierten LAPS-Rechten. Compliance-Score, HTML- und PDF-Berichte sowie JSON-Snapshots je Analyselauf belegen den Fortschritt für BSI IT-Grundschutz, ISO 27001 oder NIS2.
- 6 aufeinander aufbauende Phasen
- Dry-Run vor jeder schreibenden Aktion
- Tier 2 → 1 → 0 gestufte GPO-Verknüpfung
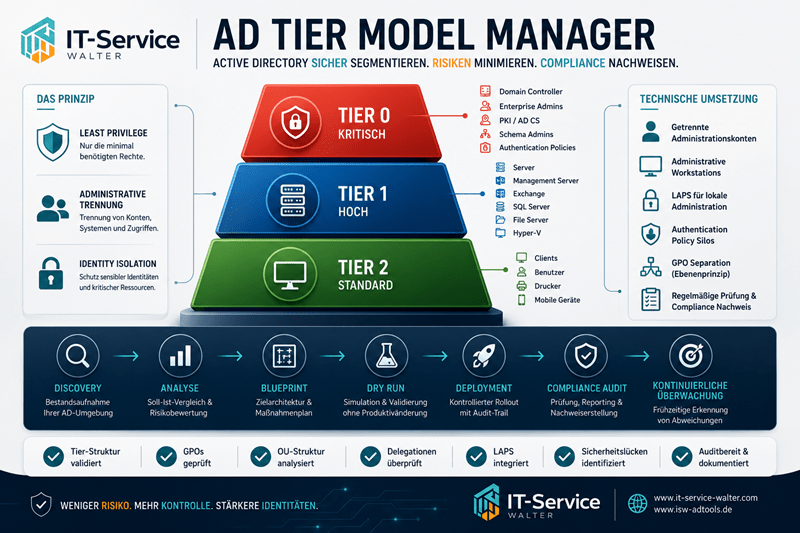
AD Tier Model Manager Gesamtablauf
- Einstellungen pflegen (WinRM, ggf. Tier-0-Credential, SMTP) und „Verbindung testen“.
- Tab 1 – Ist-Analyse ausführen, Befunde und Score sichten, bei Bedarf Bericht erzeugen.
- Tab 2 – Blueprint prüfen: Soll-Struktur gegen den Ist-Zustand abgleichen.
- Tab 3 – Struktur als Dry-Run prüfen, dann anlegen; Konten/Computer über 3b.
- Tab 4 – Logon-Restriction-GPOs anlegen, gestuft verknüpfen (Tier 2 → 1 → 0).
- Tab 5 – Authentication Silos im Audit-Modus, auswerten, dann Enforce.
- Tab 6 – LAPS-Berechtigungen delegieren.
- Verifikation der notwendigen Einstellungen und Konfigurationen
NEU in der Version 2.5
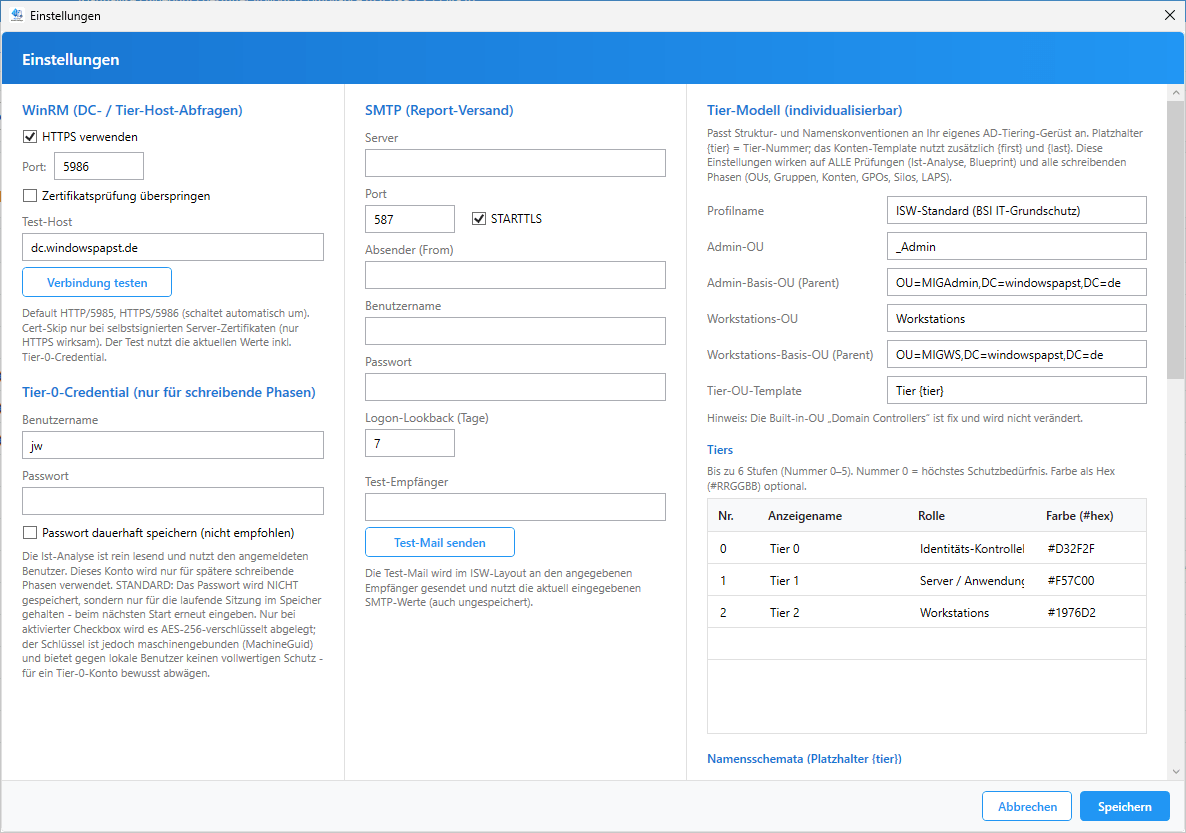
Konfigurierbares Tier-Modell
Ab Version 2.5 sind das Tier-Modell und seine Namenskonventionen vollständig konfigurierbar. So lässt sich das Tool an ein bereits bestehendes AD-Tiering-Gerüst anpassen, ohne die Struktur des Kunden umbenennen zu müssen. Den Bereich finden Sie in den Einstellungen (Zahnrad) in der dritten Spalte „Tier-Modell“.
Microsoft-Interop
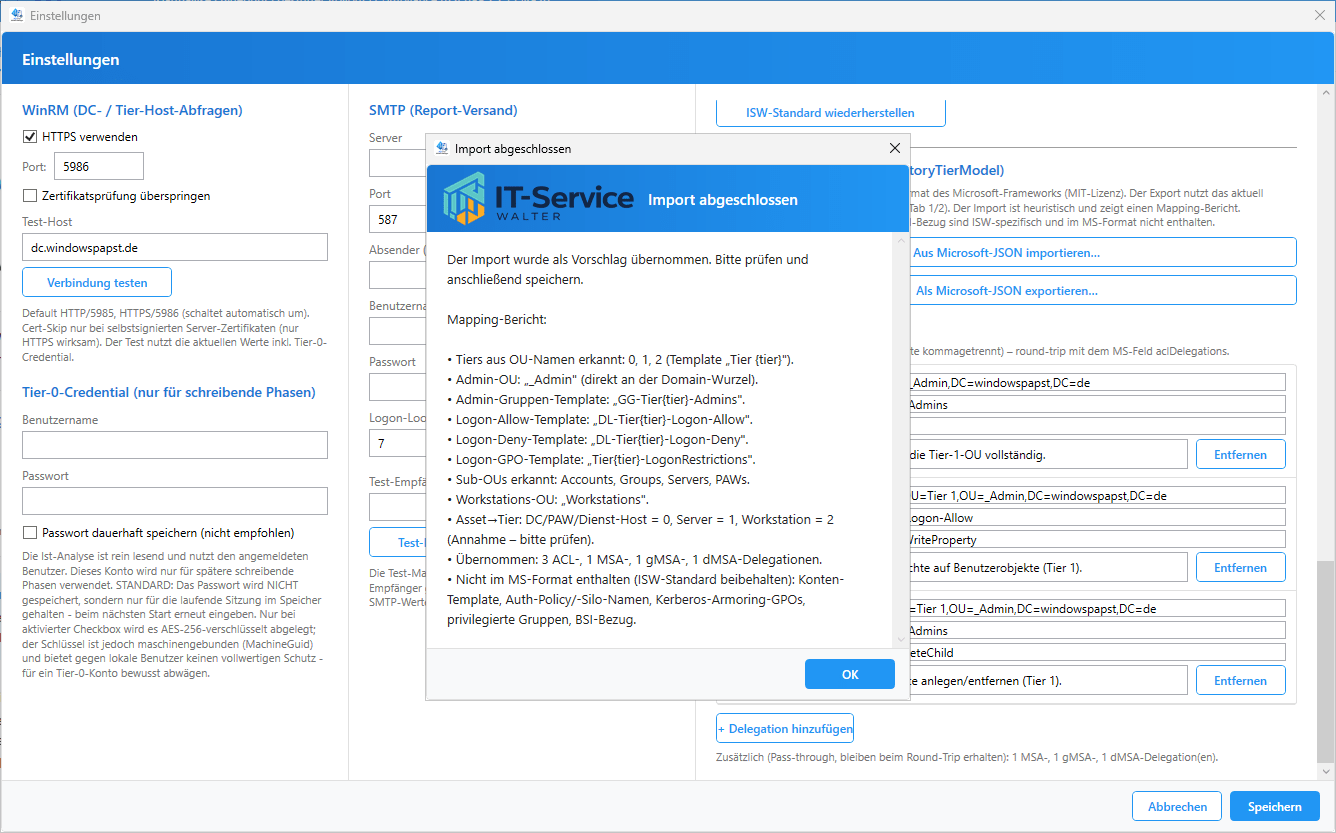
Ab Version 2.5 kann der AD Tier Model Manager Tier-Modelle mit dem quelloffenen Microsoft-Framework „ActiveDirectoryTierModel“ (MIT-Lizenz) austauschen. Der Bereich „Microsoft-Interop“ in der dritten Spalte des Einstellungs-Dialogs bietet dafür Import und Export im deklarativen JSON-Format des Frameworks sowie die Pflege von ACL-Delegationen.
AD Tier Model Manager – „Tier-Modell. Endlich umgesetzt statt nur dokumentiert.“
Teil der ISW-Tools Suite von IT-Service Walter
© 2027 IT-Service Walter | Alle Rechte vorbehalten