Das ISW Operations Center überwacht, härtet und wartet Windows-Umgebungen aus einem Fenster heraus – einzelne Systeme ebenso wie ganze Serverlandschaften, Clients ebenso wie Server und Domänencontroller.
Installiert wird ausschließlich auf der Administrationsstation. Auf den Zielsystemen ist nichts einzurichten: Geprüft wird über die Windows-Remoteverwaltung mit Bordmitteln, und ein (https) Agent kommt nur dort zum Einsatz, wo WinRM nicht in Frage kommt – in der DMZ und in getrennten Zonen.
Der Unterschied zu einem Monitoringsystem liegt nicht in der Zahl der Messwerte, sondern darin, was aus ihnen wird. Jede Prüfung trägt eine fachliche Bewertung: was die Ursache ist, was die Auswirkung, und was zu tun ist. Zu 131 Prüfungen ist die Maßnahme gleich hinterlegt – mit Trockenlauf, Nachprüfung und ausführbarer Rücknahme.
Und was nicht geprüft werden konnte, heißt „nicht prüfbar” und nicht „in Ordnung”. Ein Werkzeug, das im Zweifel Grün meldet, ist schlimmer als keines.
“Sieht die leisen Verschlechterungen, bevor sie laut werden.”
Für wen ist das Werkzeug gedacht?
| Rolle | Typischer Nutzen und Szenario |
|---|---|
| Systemadministratoren mit Windows-Serverlandschaft | Ein Lagebild über alle Server statt zwölf offener Konsolen: Gesamtzustand je System, Handlungsbedarf nach Dringlichkeit, und zu jedem Befund die Ursache und die Maßnahme. Beispiel: Nach einem Patchday zeigt der Lauf, welche drei Server aus dem Sollstand gefallen sind – und was sie zurückbringt. |
| Active-Directory-Verantwortliche | Replikation, Hygiene, Design, Kerberos, LDAP-Härtung, SYSVOL und KRBTGT in einem Durchgang – mit fachlicher Bewertung statt roher Zählerstände. Beispiel: Kerberoastbare Konten, uneingeschränkte Delegierung und ein KRBTGT, das seit vier Jahren steht. |
| Managed-Service-Provider und Systemhäuser | Wiederkehrende Prüfung der betreuten Umgebungen über WinRM, ohne Agent auf jedem System. Berichte als HTML und PDF, die sich dem Kunden vorlegen lassen – und keine Lizenzkosten je Gerät. |
| IT-Sicherheitsverantwortliche | Härtungsgrad je System, unsignierte Anwendungen, exponierte Dienste, Zertifikatsqualität, Netzverkehr mit eigener Schwelle. Alarmierung, sobald sich etwas verschlechtert – nicht als tägliche Wiederholung derselben Liste. |
| Auditoren und Compliance | Jede Prüfung mit Normbezug auf BSI IT-Grundschutz, ISO/IEC 27001:2022, NIST SP 800-53 und CIS. Nachvollziehbare Momentaufnahmen, zeitlicher Verlauf und eine Reparaturhistorie, die festhält, wer wann was geändert hat. |
| Betrieb und Bereitschaft | Ein Windows-Dienst prüft im eigenen Takt und meldet nur, was seit dem letzten Lauf neu ist. Ein erledigter Befund meldet sich als Entwarnung zurück – per Mail oder in einen Teams-Kanal. |
| Nicht die Zielgruppe | Wer eine gemischte Landschaft aus Windows, macOS, Linux und Mobilgeräten fernwarten, Software verteilen und abrechnen will, braucht ein RMM-System. Dieses Werkzeug prüft Tiefe in einer Windows-Serverlandschaft, nicht Fläche über alle Gerätearten. |
Hauptmerkmale
| Merkmal | Was dahintersteckt |
|---|---|
| Prüfkatalog 433 Prüfungen |
In 56 Bereichen: Active Directory mit Design und Hygiene, DNS, DHCP, Zertifikate und AD CS, SMB und Dateiserver, Kerberos, LDAP, Gruppenrichtlinien, Replikation und SYSVOL, Cluster, Virtualisierung, IIS, Exchange, Sicherung und Wiederherstellung, Dienste, Ereignisprotokolle, Sicherheit und Registry-Härtung, Compliance, Windows-Internals, Hardware und Firmware, Leistung, Antwortzeiten, Startzeiten, Fristen und Lebensende, technische Schulden, Erschöpfung, Einzelfehlerpunkte, Betriebsabweichung, Vorgangsprüfungen und die Selbstprüfung des Werkzeugs. Als Daten gepflegt und ohne neuen Programmstand erweiterbar. |
| Härtungskatalog 311 Einstellungen |
In 41 Kategorien, mit Vier-Spalten-Modell je Einstellung: Ist, Richtlinie, Herkunft und Empfehlung. Ausgerollt wird wahlweise über die Registry, die lokale Gruppenrichtlinie oder eine Domänen-GPO. |
| Bewerten statt anzeigen | Rangliste nach Dringlichkeit, Ursachenanalyse, Auswirkung eines Ausfalls, Korrelation von Ereignissen über Systeme hinweg, Abweichung gegen einen festgelegten Sollstand, Stabilität über die Zeit und die Vorhersage, wann etwas vollläuft. |
| Reparieren 99 Maßnahmen |
Für 134 der 385 Prüfungen ist eine ausführbare Maßnahme hinterlegt – jede mit Trockenlauf vorher und Nachprüfung danach. Von den 98 Maßnahmen nehmen sich 70 auf Knopfdruck zurück, 18 weitere beschreiben den Weg zurück für die Hand; bei 11 gibt es keinen, und auch das steht dort. Dazu Flottenreparatur in Wellen und eine Historie, die festhält, wer wann was geändert hat. |
| Alarmierung mit eigenem Takt | Sechs Regelarten. Gemeldet wird nur, was seit dem letzten Lauf neu ist; ein behobener Befund meldet sich als Entwarnung zurück. Der Alarmlauf fährt nur die Prüfungen, die die aktiven Regeln nennen – deshalb sind Minutenabstände möglich. Versand über den eigenen Mailserver, wahlweise zusätzlich nach Microsoft Teams oder an einen Webhook. |
| Nachweisführung | Eigenes Windows-Ereignisprotokoll für die SIEM-Auswertung, Verbindungsprotokoll je Verbindungsversuch, Auswertungsspur nach jedem Alarmlauf und eine Rückschau über alles, was tatsächlich verschickt wurde – mit Zustellstand. |
| Agentenlos zuerst | Geprüft wird über WinRM mit Bordmitteln. Ein Agent kommt nur dort zum Einsatz, wo WinRM nicht in Frage kommt – DMZ und getrennte Zonen –, signiert mit ECDSA P-256 und mit gepinntem Fingerabdruck. |
| Alles bleibt im Haus | Kein Wolkendienst, kein Konto beim Hersteller, keine Daten außer Haus. Kennwörter AES-256, Schlüsselmaterial DPAPI-geschützt, Ablage unter %ProgramData% mit eingeschränkten Rechten. Keine Lizenzkosten je Gerät. |
| Zwei Grundsätze | Kein stilles Grün: Was nicht geprüft werden konnte, heißt „nicht prüfbar“ – nicht „in Ordnung“. Nichtwissen ist keine Entwarnung: Ein Lauf urteilt nur über das, was er gemessen hat. Was er nicht gesehen hat, bleibt unverändert stehen. |
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 1299,00 € (inkl. 19% MwSt.) anstatt 1699,00 €
- Standortlizenz ohne Benutzer- oder Serverbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
ISW Operations Center Entscheidungsvorlage
Send download link to:
ISW Operations Center Handbuch
Send download link to:
„Prüft nicht, ob Ihre Server laufen. Prüft, ob sie richtig laufen.”
Es ist nicht einfach nur ein Tool.
Ein Monitoring sagt, ob Ihre Server laufen. Das ISW Operations Center prüft, ob sie richtig laufen – 376 fachliche Prüfungen in die Tiefe Ihrer Windows-Serverlandschaft, für Dienste, die verfügbar und stabil bleiben. Ohne Cloud, ohne Konto, ohne Daten außer Haus.
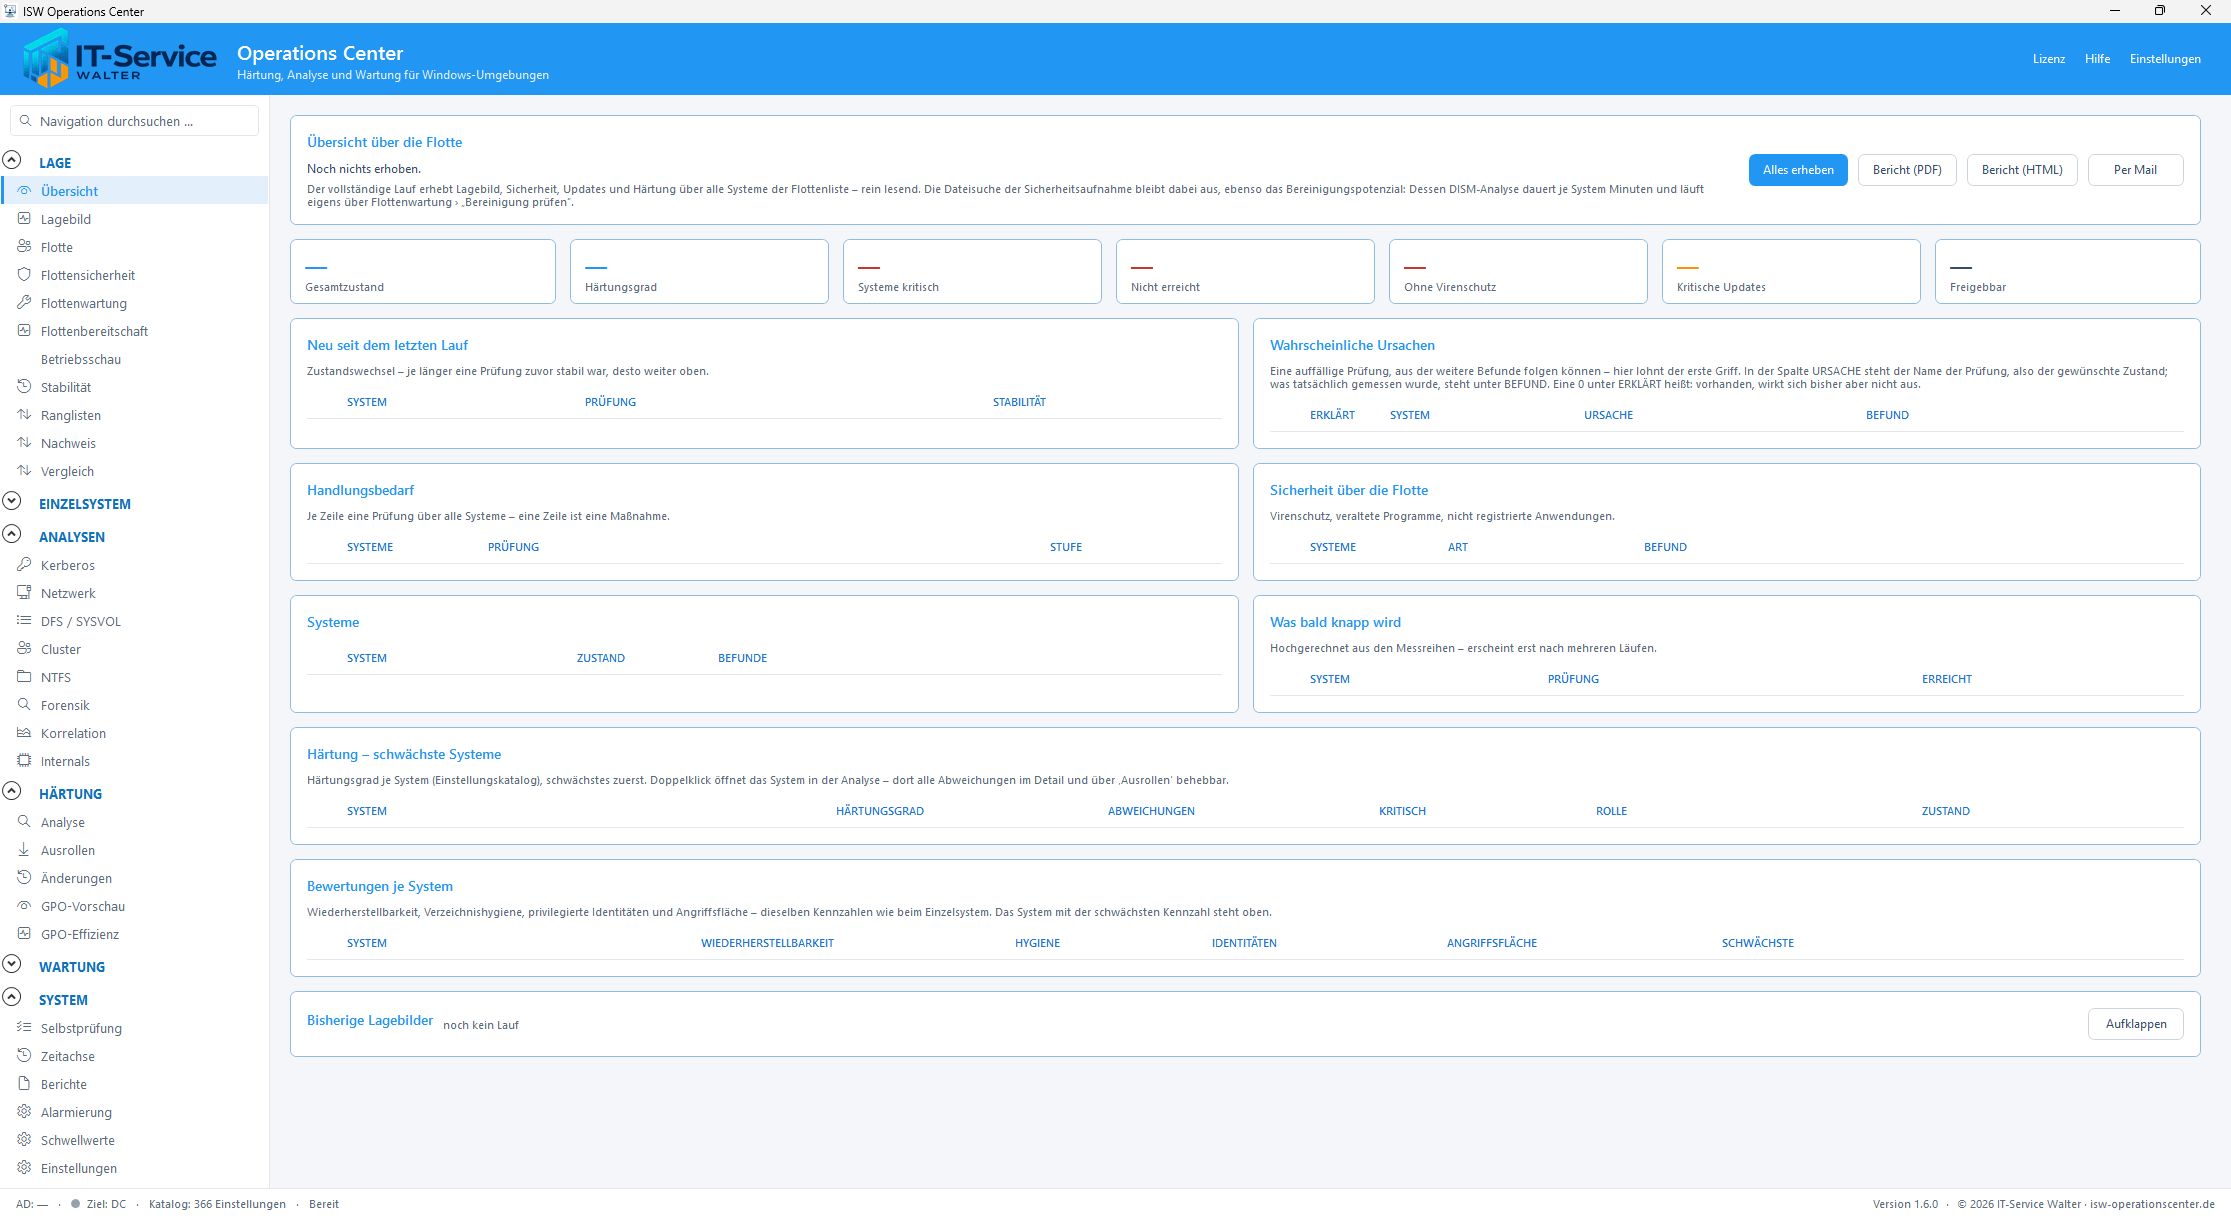
Das Lagebild lernt, was für Ihre Server normal ist. Aus mindestens acht Messungen je System und Prüfung entsteht ein gelernter Normalbereich – und angezeigt wird nur, was deutlich außerhalb liegt. So fällt auf, was feste Schwellen nie sehen: Der Anmeldeserver, der plötzlich 2.007 ms statt der üblichen 70 braucht, steht ganz oben – auch wenn kein klassischer Grenzwert verletzt ist. Die Spalte „Im Lauf” zeigt daneben, wie die feste Schwelle urteilt; ungewöhnlich und schlecht sind zwei verschiedene Fragen, und diese Ansicht beantwortet beide.
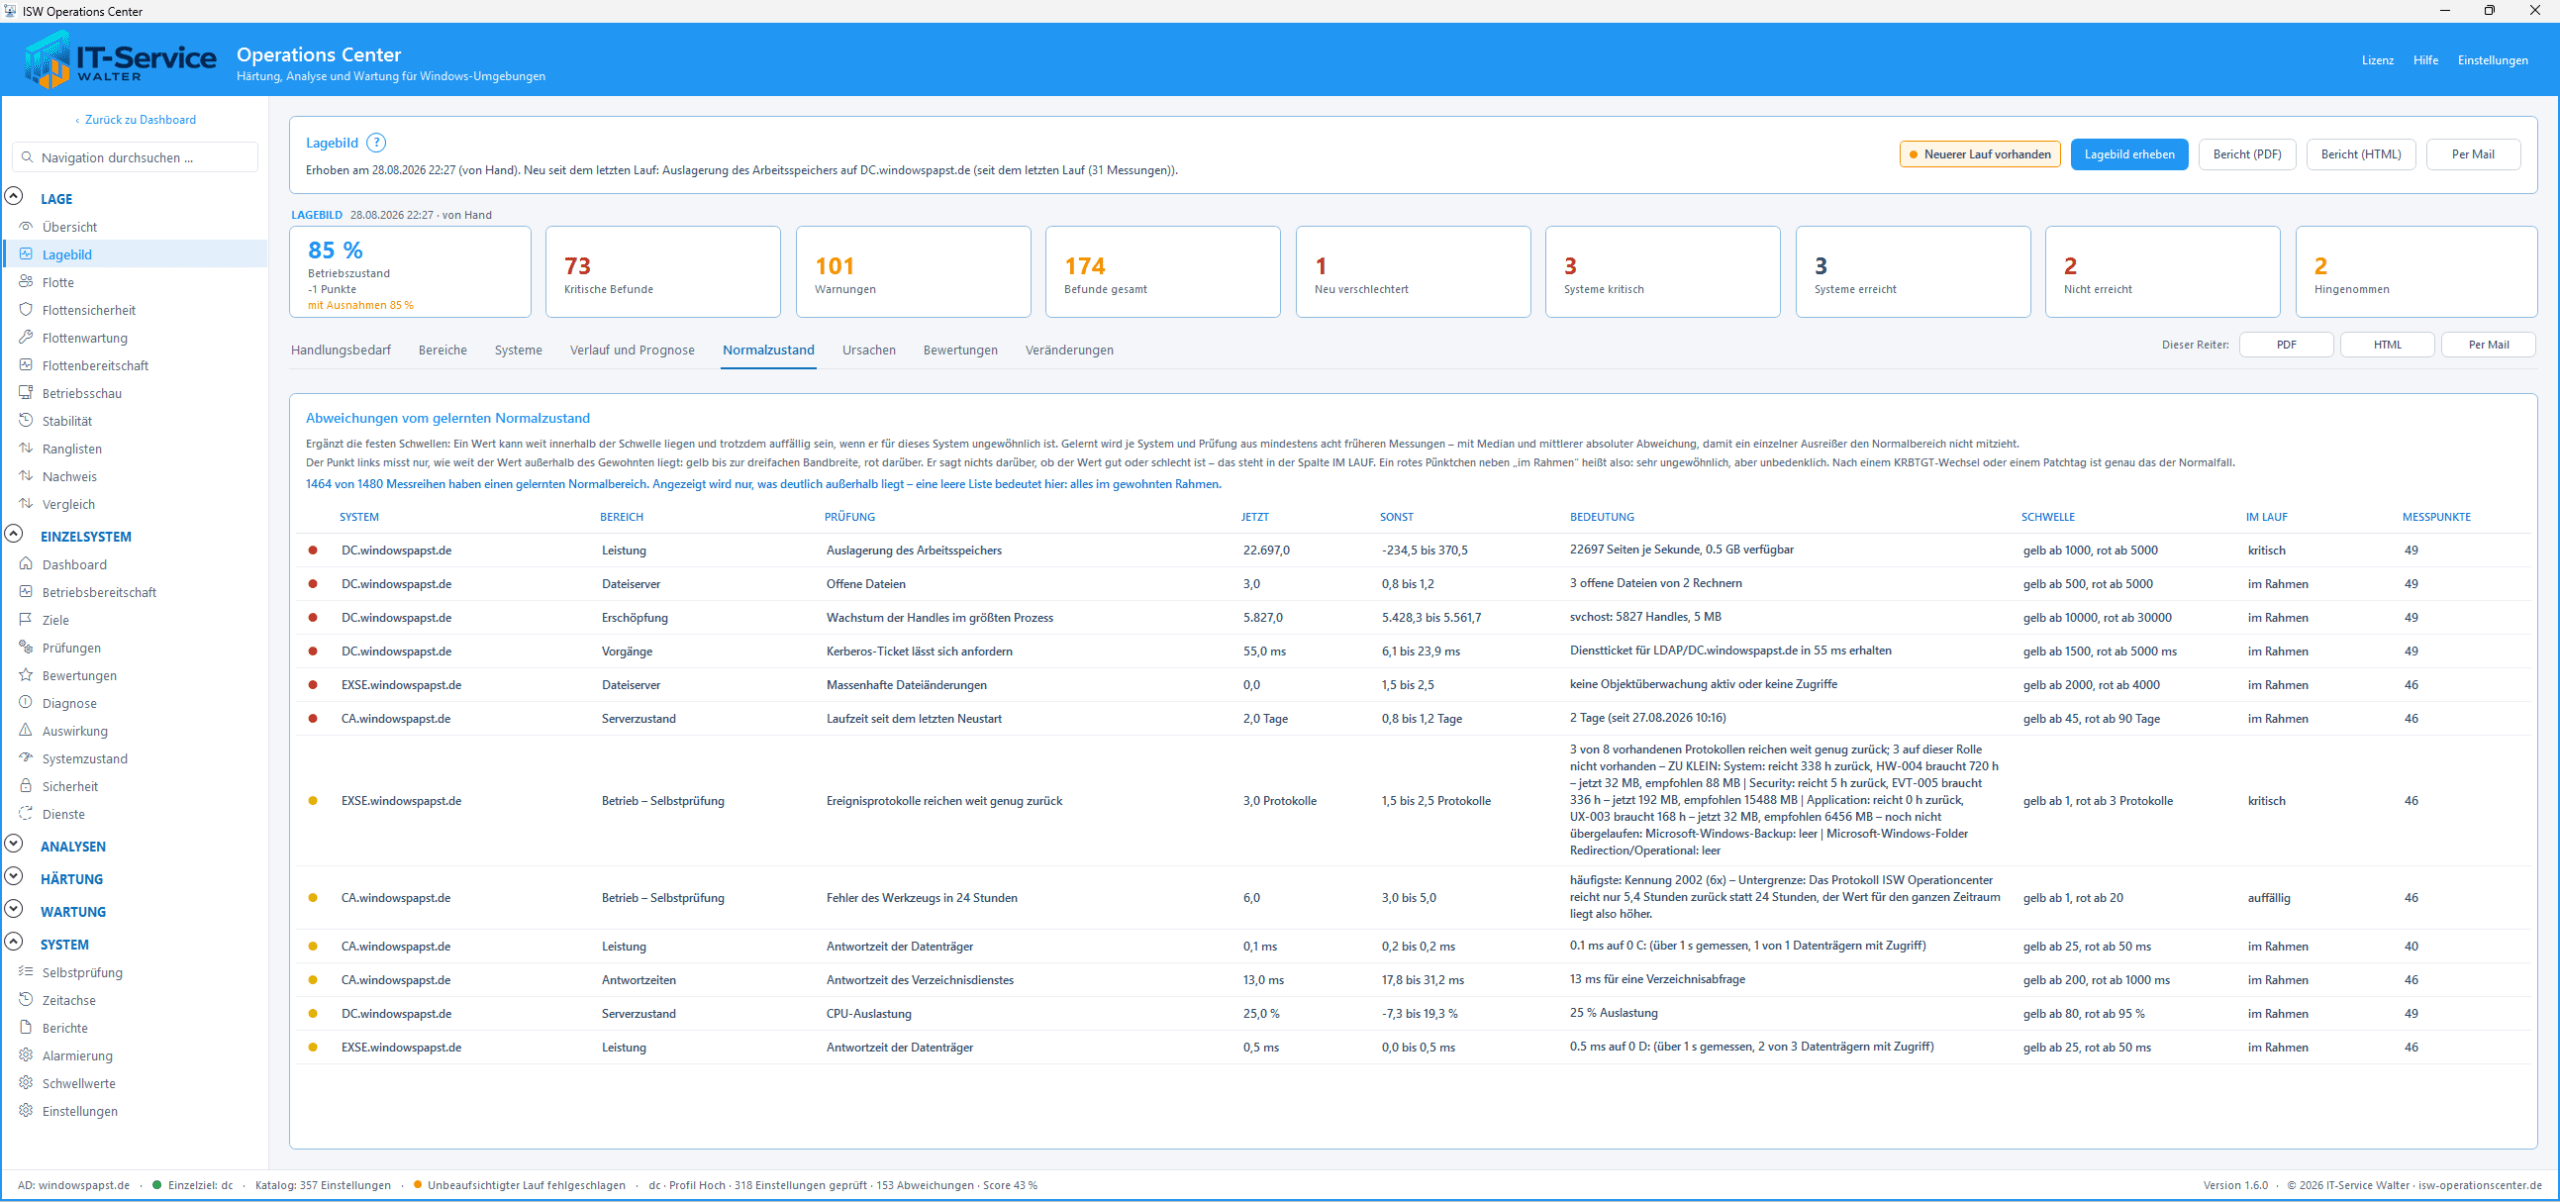
Das ISW Operations Center beantwortet für eine Windows-Serverlandschaft drei Fragen, die heute meist auf zwölf Konsolen, Zuruf und Bauchgefühl verteilt sind.
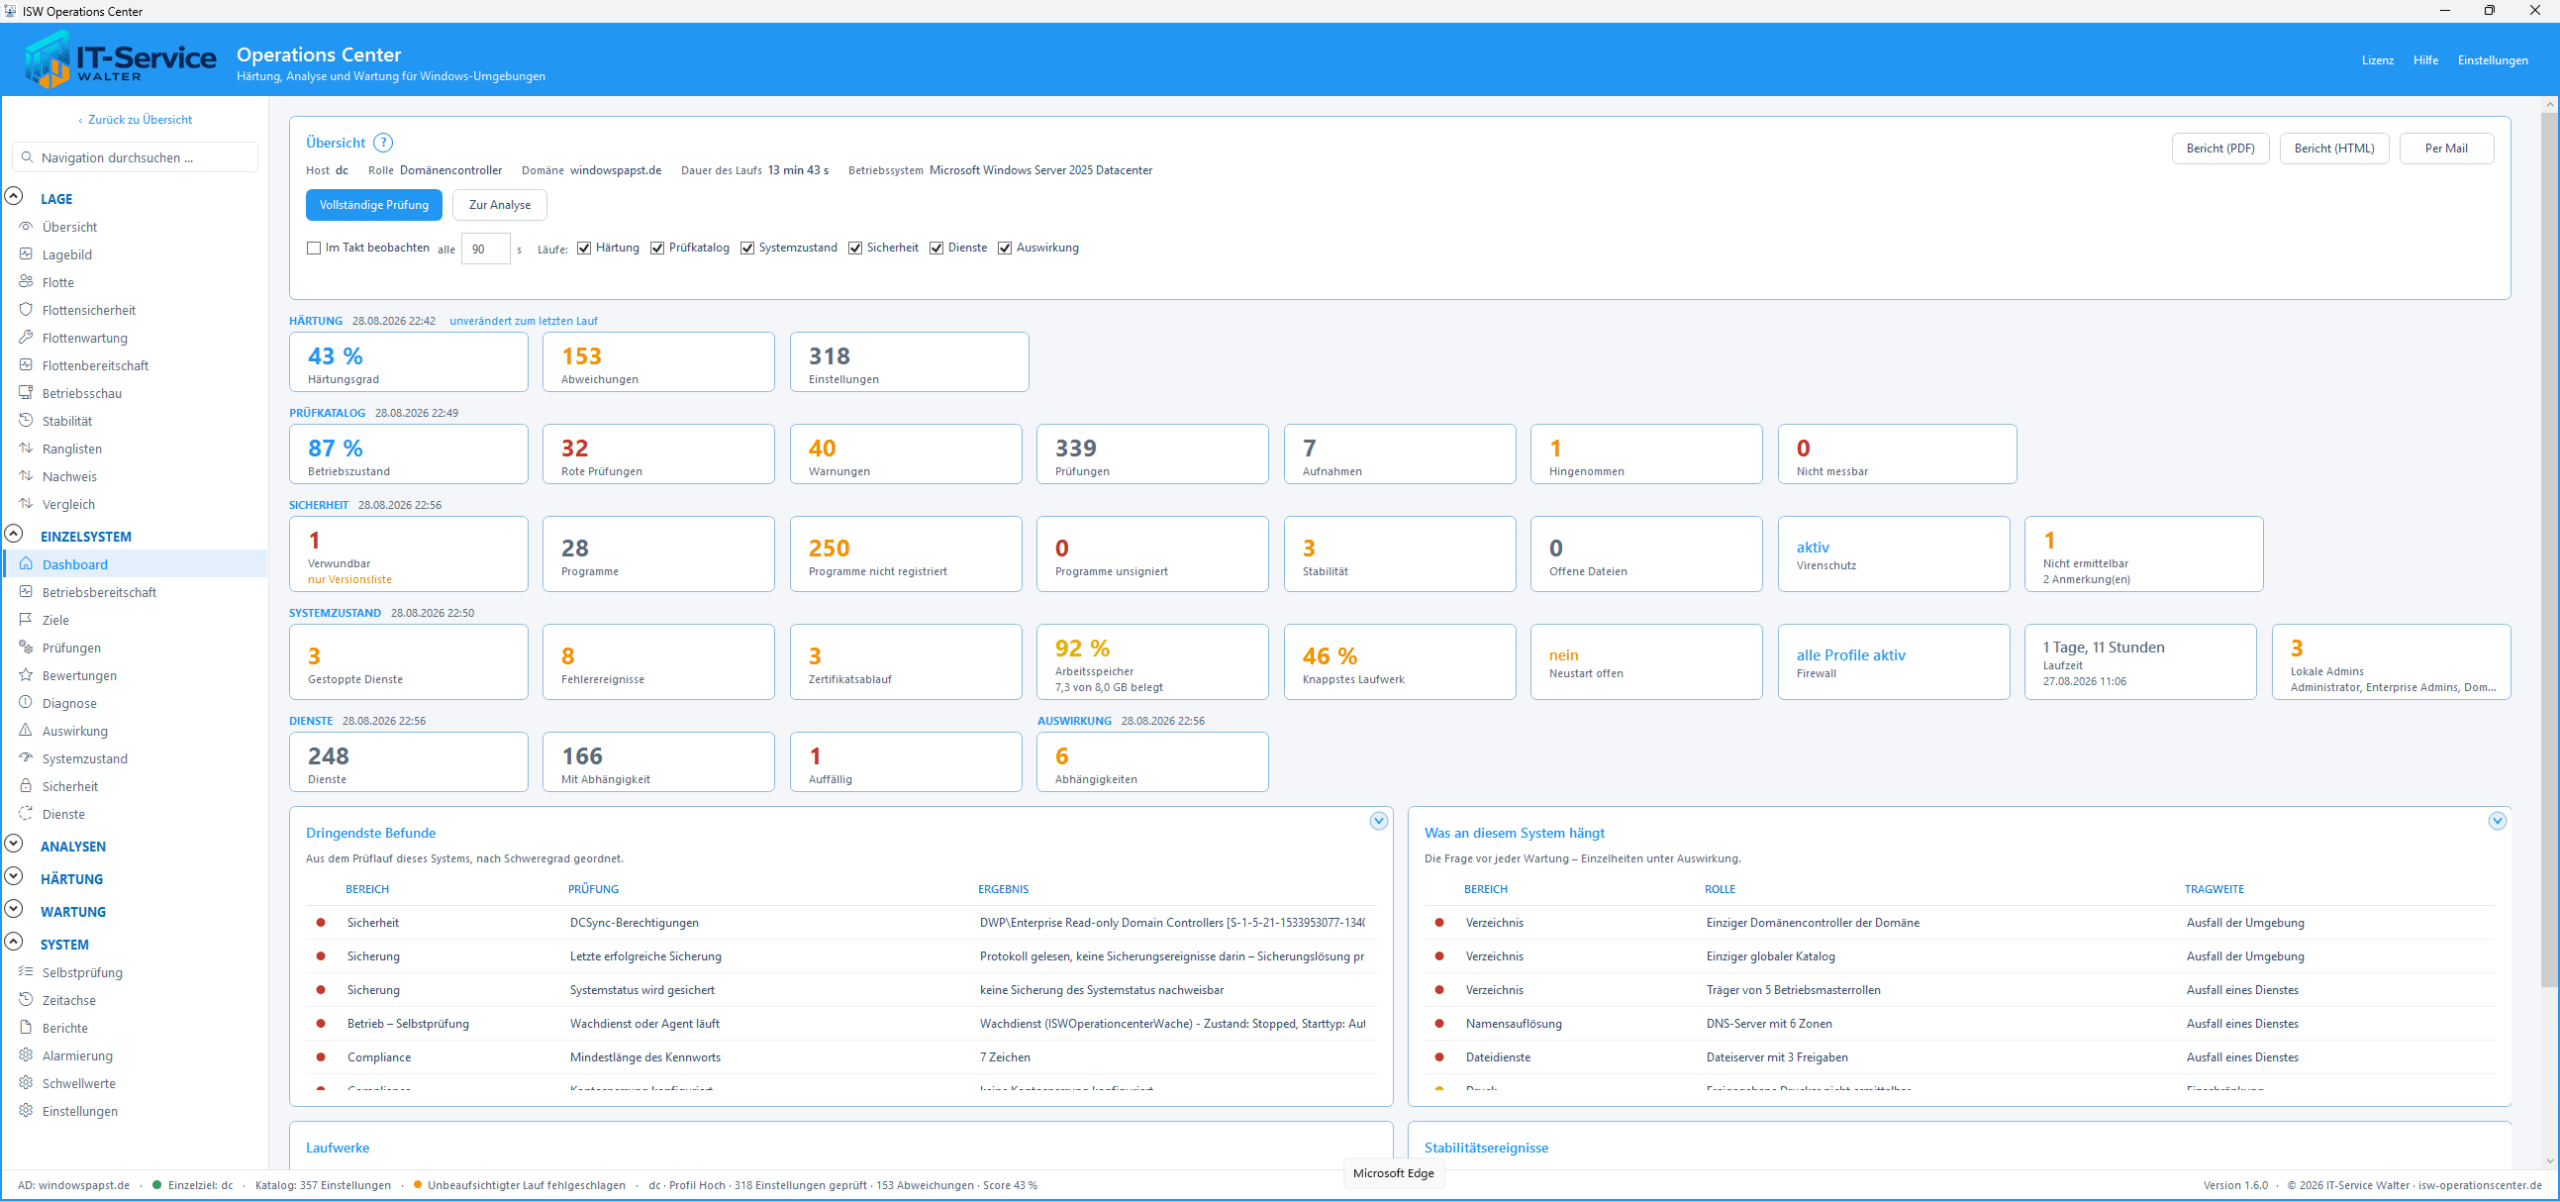
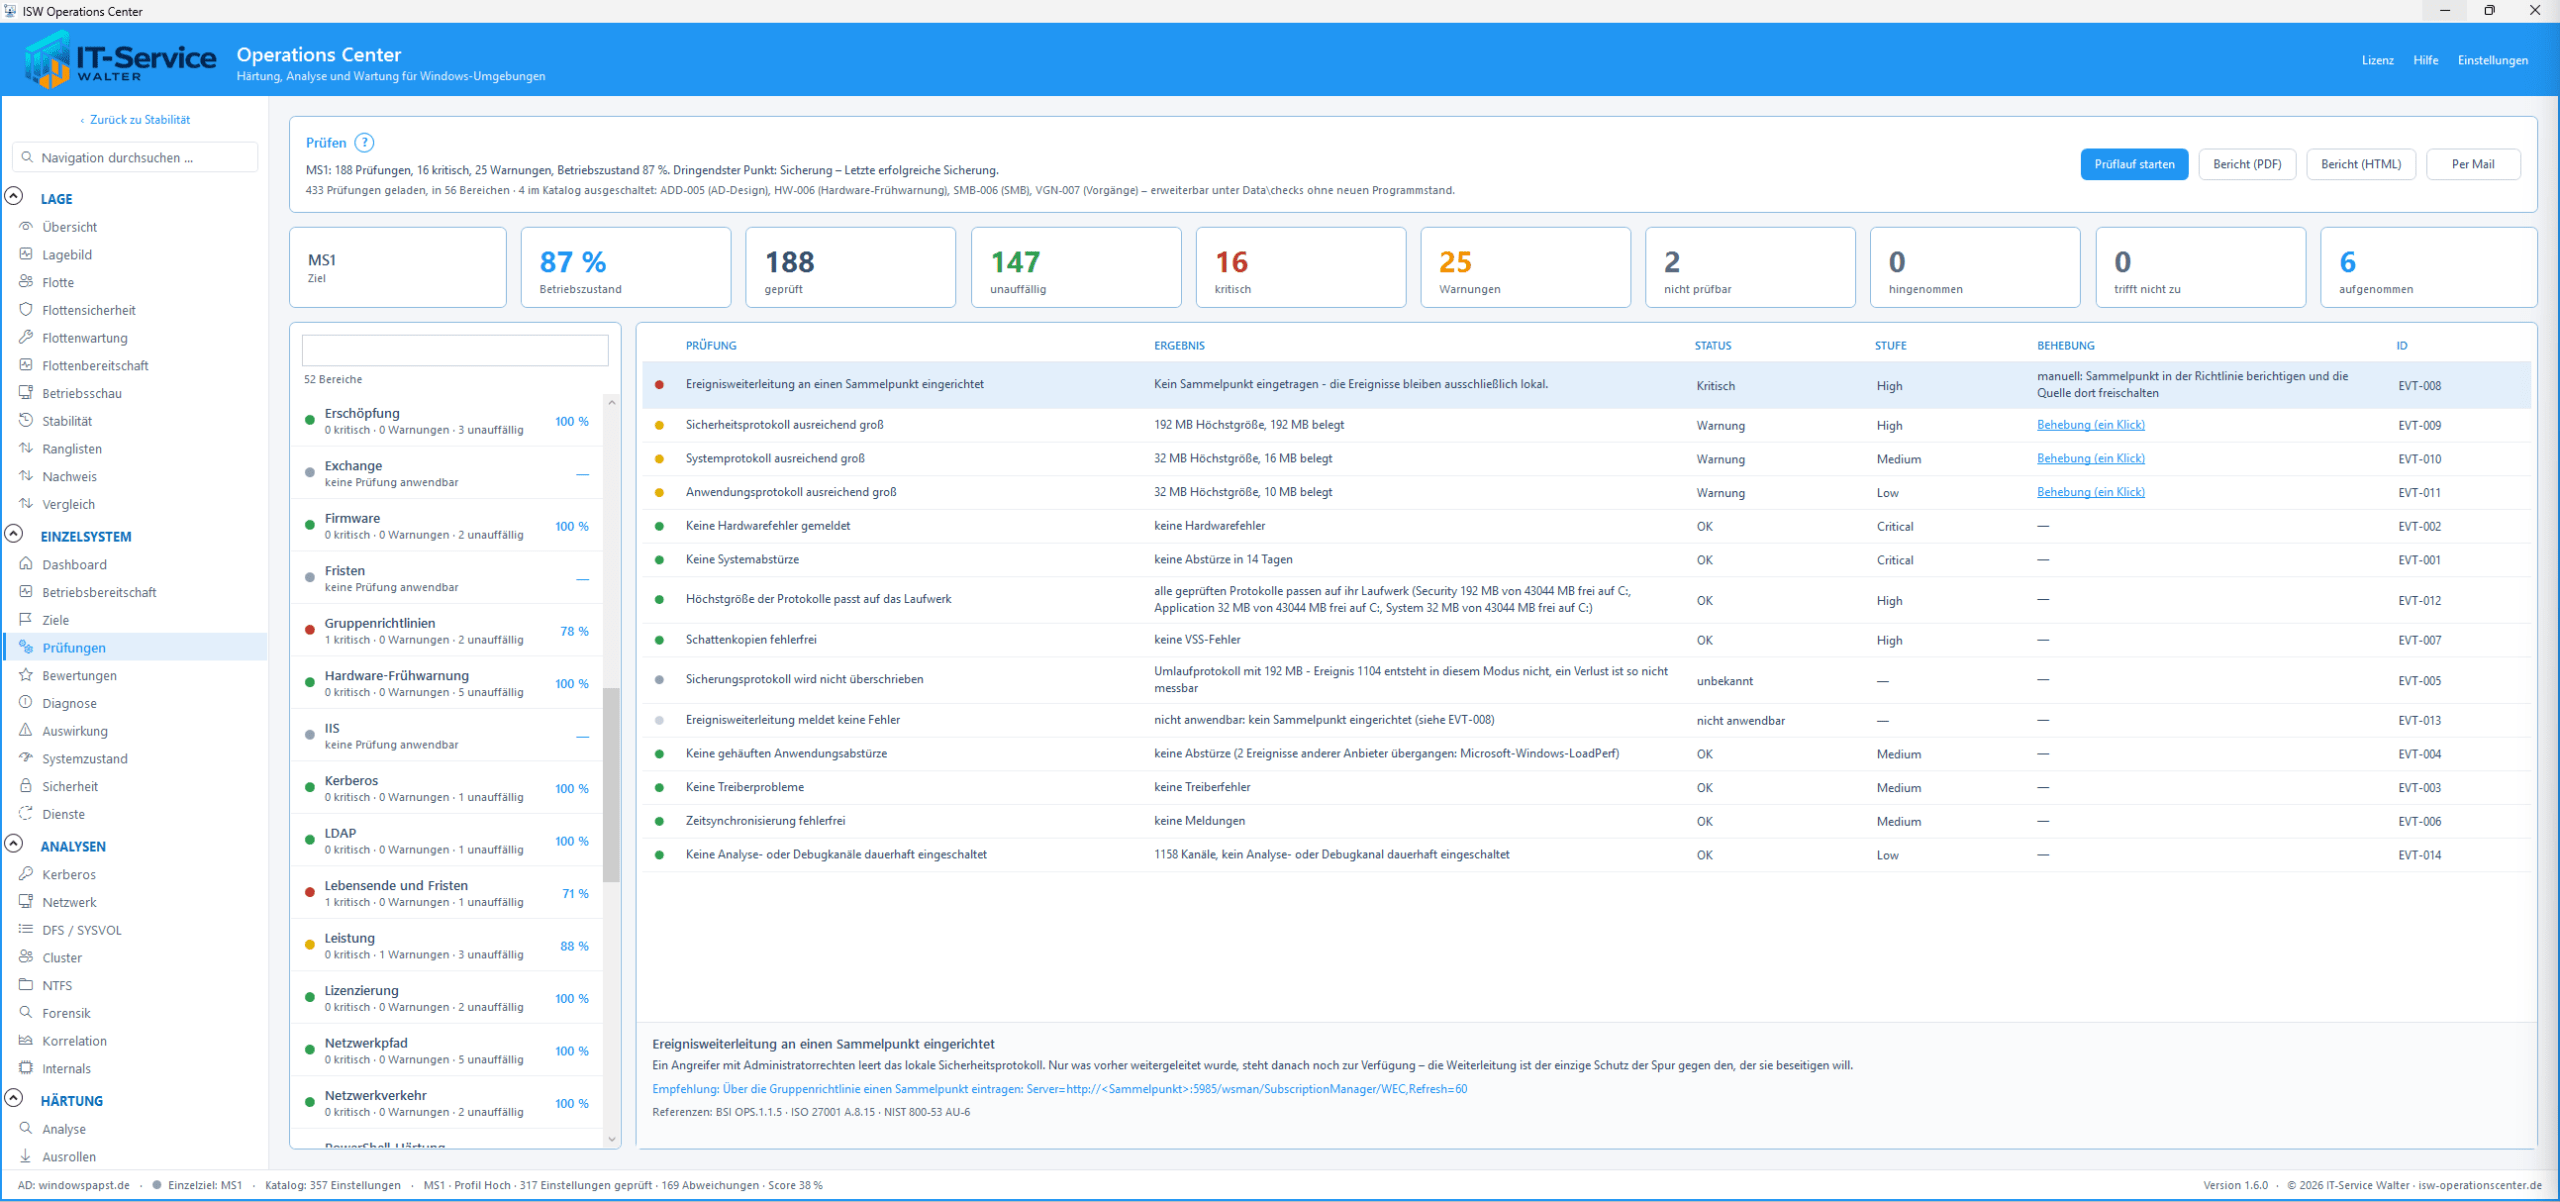
Ein Lauf prüft alle Server gegen einen Katalog aus 437 fachlichen Prüfungen, bewertet die Befunde nach Dringlichkeit und legt zu jedem den Weg zur Behebung daneben – als Bild für den Betrieb und als Bericht für Leitung, Kunde oder Prüfer.
Teil der ISW-Tools Suite von IT-Service Walter
ISW Operations Center – „Läuft” ist keine Diagnose.
© 2026 IT-Service Walter | Alle Rechte vorbehalten