Wenn das BSI fragt, hast du die Antwort
Microsoft Active Directory Certificate Services ist die zentrale PKI-Infrastruktur in praktisch jeder Windows-Domäne. Ein kompromittierter Zertifikatsdienst bedeutet in der Regel die vollständige Kompromittierung der Domäne, weil ausgestellte Zertifikate Authentifizierungs-Material darstellen und ein Angreifer damit die Identität beliebiger Benutzer einschließlich Domain-Admins annehmen kann.
Zielgruppe
Der ISW ADCS Auditor NEU v2.0 (22.09.2026) richtet sich an Fachpersonen und Organisationen, die mit dem sicheren Betrieb und der Auditierung von Active Directory Certificate Services befasst sind.
IT-Administratoren
Verantwortliche für Active Directory und PKI-Infrastrukturen, die ihre Zertifikatsdienste regelmäßig auf bekannte Schwachstellen überprüfen müssen.
Informationssicherheitsbeauftragte (ISB)
Personen mit Verantwortung für die Umsetzung von BSI IT-Grundschutz, ISO 27001, NIS2 und vergleichbaren Standards in ihrer Organisation.
Auditoren und Wirtschaftsprüfer
Fachpersonen, die im Rahmen von Compliance-Audits eine technische Bewertung der ADCS-Sicherheitslage benötigen.
Managed Service Provider (MSP)
Dienstleister, die Active-Directory-Umgebungen für Kunden betreuen und periodische Sicherheitsberichte erstellen müssen.
Penetration-Tester
Sicherheitsfachleute, die im Rahmen autorisierter Tests die ADCS-Konfiguration auf Angriffsvektoren prüfen.
Sicherheitsbeauftragte in KRITIS-Sektoren
Verantwortliche in Energie, Gesundheit, Finanzen, öffentlicher Verwaltung und weiteren KRITIS-Bereichen mit erhöhten Anforderungen aus dem IT-SiG 2.0 und NIS2.
Lizenzierung
Gute Software muss nicht teuer sein.
Einmalig 399,00 € (inkl. 19% MwSt.)
- Standortlizenz ohne Benutzerbegrenzung
- Keine Folgekosten, keine Abonnements
- Kostenlose Updates innerhalb der Hauptversion
Als Techniker-Lizenz:
Einmalig 899,00 € (inkl. 19% MwSt.)
Produktinformation ADCS Auditor
DOWNLOAD
Was den ISW ADCS Auditor 2.0 auszeichnet
Der ISW ADCS Auditor zeichnet sich durch folgende Eigenschaften aus:
Vollständige ESC1–ESC17-Abdeckung
Alle öffentlich dokumentierten ADCS-Schwachstellenklassen werden geprüft – einschließlich der neueren Vektoren ESC15 (EKUwu, CVE-2024-49019), ESC16 (global abgeschaltete SID-Extension) und ESC17 (Server-Auth-Vorlagen als Angriffsweg auf HTTPS-WSUS).
Mehrere Datenquellen statt nur LDAP
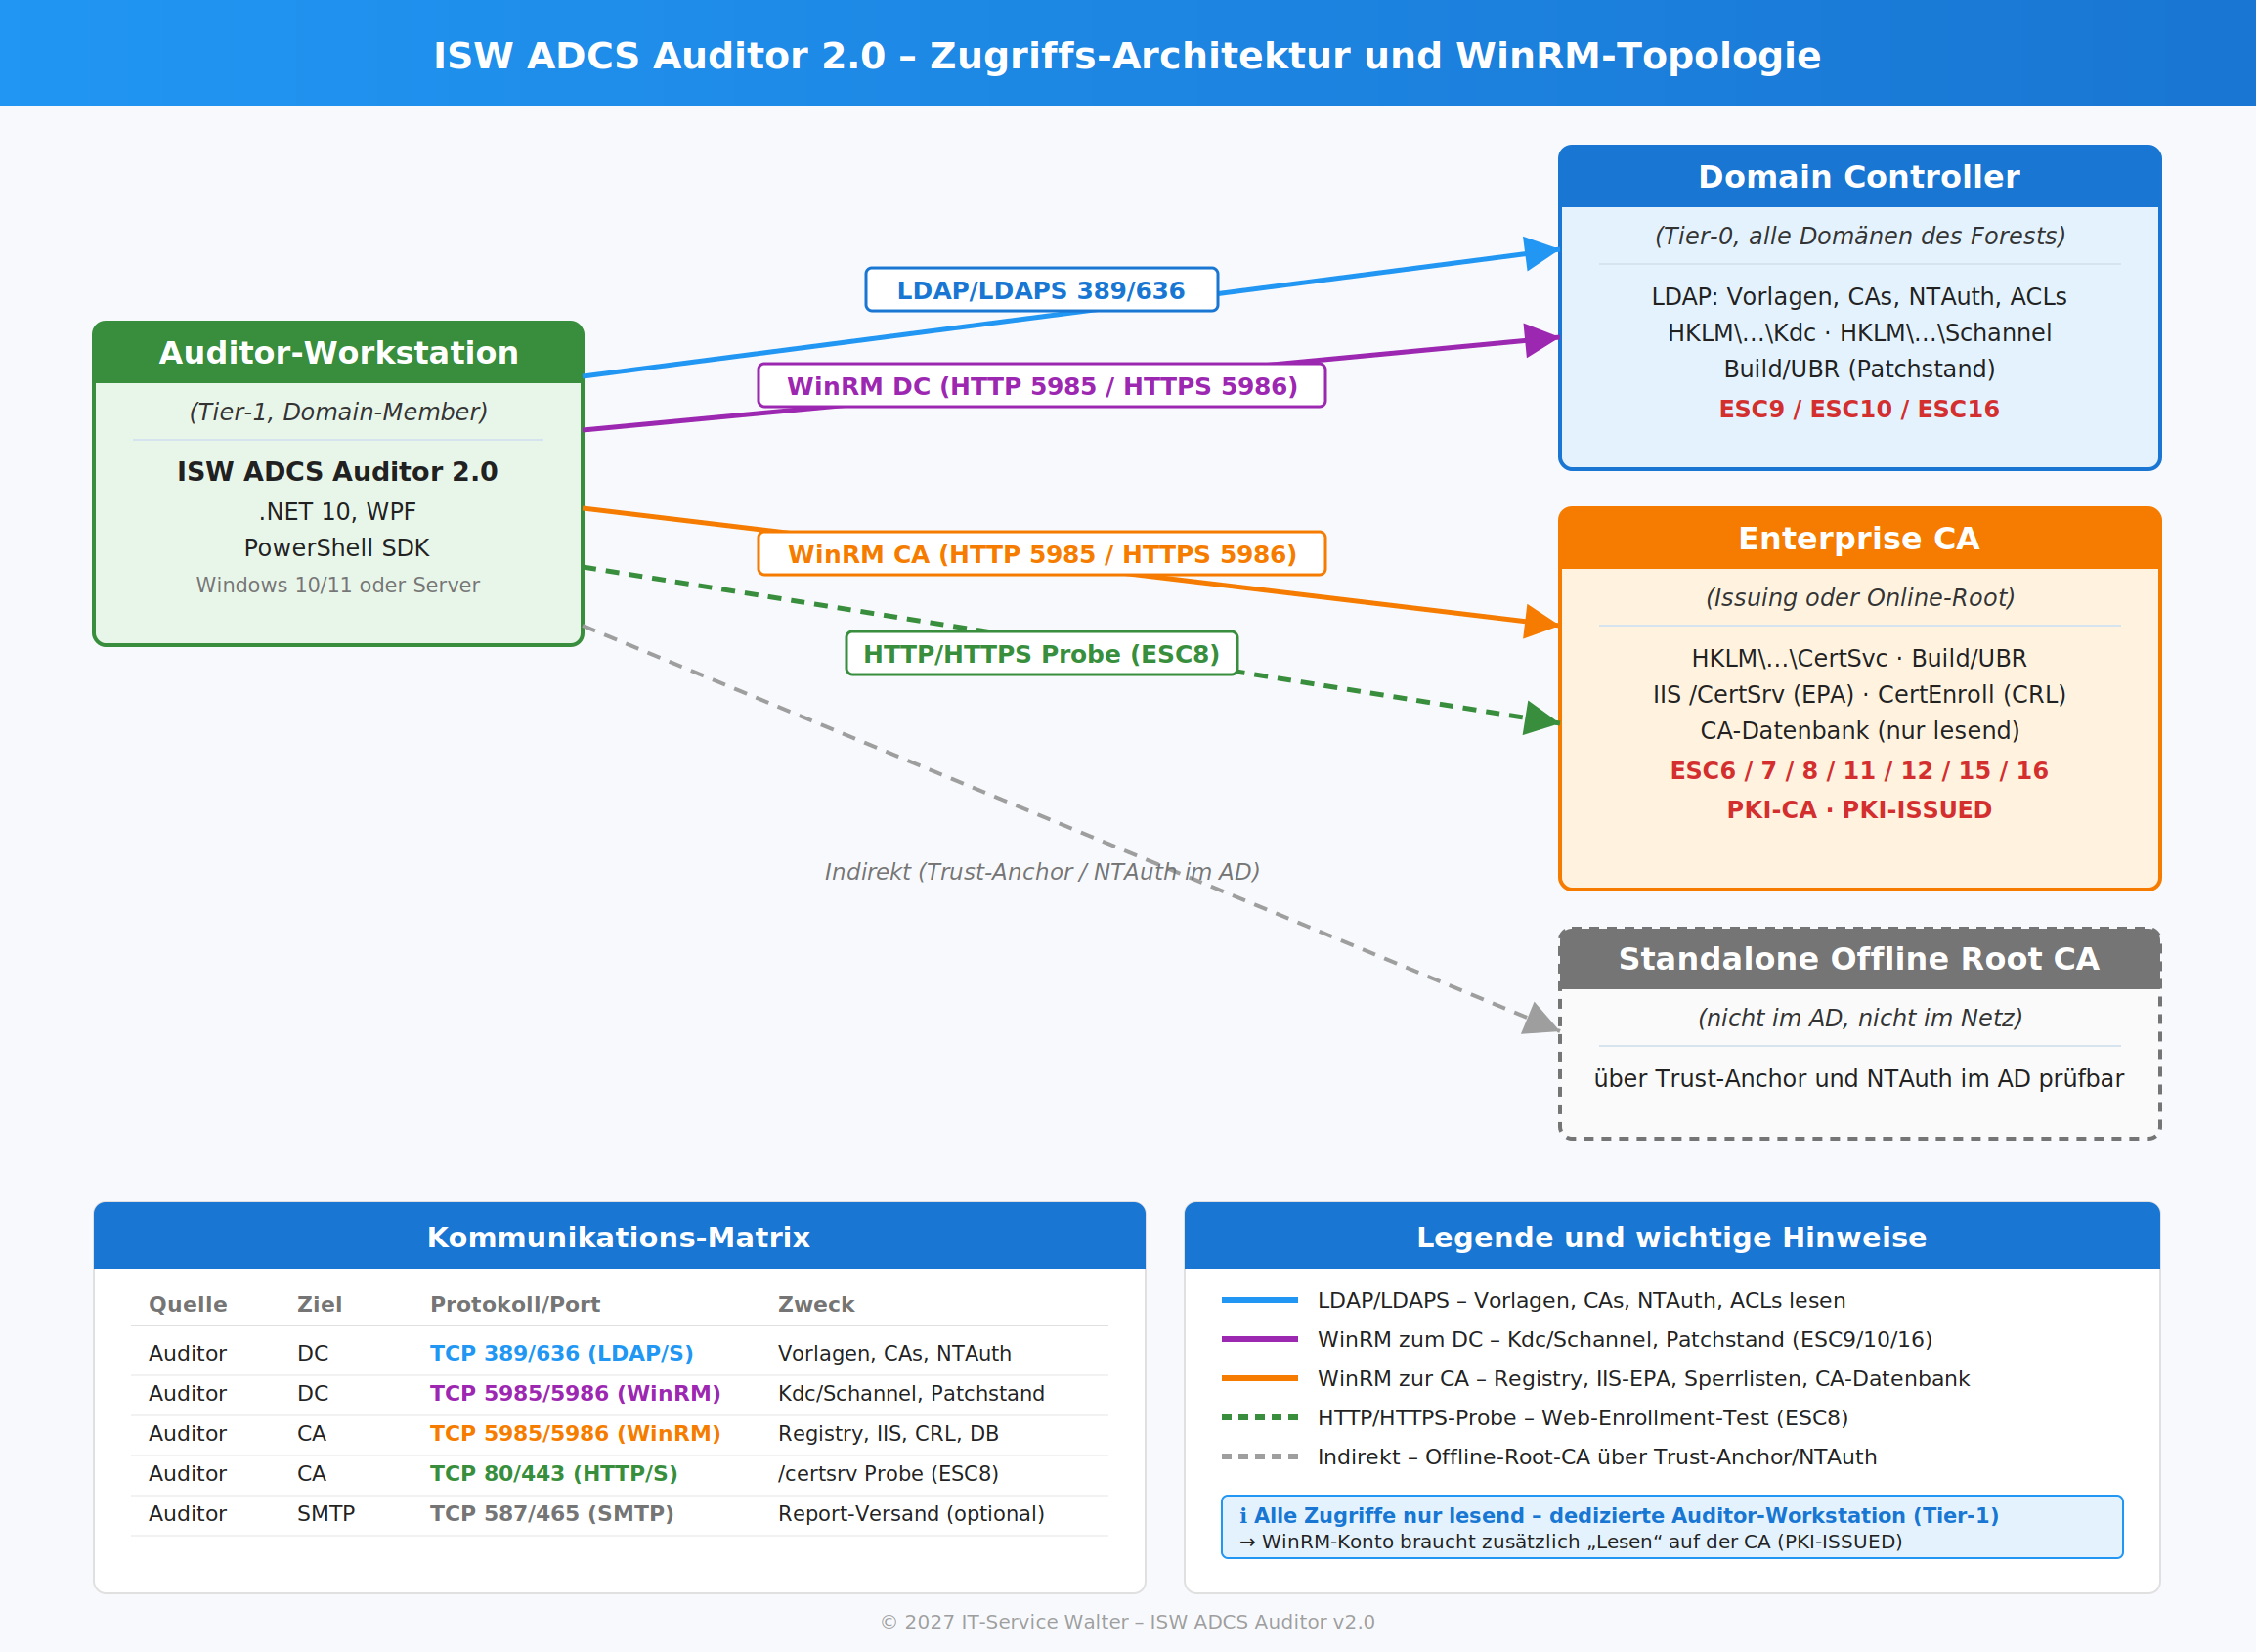
Vorlagen, Zertifizierungsstellen und Berechtigungen kommen aus dem Active Directory. Dazu liest das Tool per WinRM die Registry der CAs und Domain Controller, die IIS-Konfiguration des Web-Enrollments und die CA-Datenbank. Das schließt die blinden Flecken rein LDAP-basierter Werkzeuge.
Prüft, ob schon ausgenutzt wurde
Neben der Konfiguration wertet der Auditor die noch gültigen, ausgestellten Anmeldezertifikate aus: Zertifikate auf fremde Namen, mit SID im alternativen Namen oder ohne SID-Extension. So zeigt sich, ob eine Schwachstelle bereits missbraucht wurde – mit Seriennummer und Sperrbefehl.
Patchstand-bewusste Bewertung
Seit dem Update vom 09.09.2025 setzen Domain Controller die starke Zertifikatzuordnung fest durch. Der Auditor bewertet ESC9, ESC10, ESC15 und ESC16 anhand von Build und UBR der
Server – statt anhand wirkungslos gewordener Registry-Werte. Erfasst werden die DCs aller Domänen des Forests.
Vorlagen-Härtung mit konkretem Vorschlag
Über die ESC-Klassen hinaus meldet das Tool zu viele Schreibberechtigte auf Vorlagen, die Kombination von Server- und Client-Authentifizierung in einer Vorlage, exportierbare Anmeldeschlüssel, zu kurze Schlüssel und zu lange Laufzeiten – jeweils mit einer konkreten Empfehlung zur Bereinigung.
PKI-Gesundheit im Blick
Ablauf, Signaturalgorithmus und Schlüssellänge des CA-Zertifikats, abgelaufene Sperrlisten sowie unbekannte oder veraltete CAs im NTAuth-Speicher – also alles, was die Anmeldung per Zertifikat unbemerkt lahmlegen oder als Hintertür dienen kann.
BSI IT-Grundschutz und CIS
Jeder Befund ist den zutreffenden BSI-Anforderungen zugeordnet (z. B. APP.2.2.A1, APP.2.2.A23, ORP.4.A2, SYS.1.1.A16) und verweist zusätzlich auf den CIS Microsoft Windows Server 2022 Benchmark v5.0.0 sowie NIST SP 800-53. Ein eigener Compliance-Report bereitet BSI-Audits vor.
Web-Enrollment mit EPA-Prüfung
ESC8 wird aktiv per HTTP/HTTPS-Probe geprüft und zusätzlich anhand der IIS-Konfiguration bewertet: Ist Extended Protection erzwungen und SSL Pflicht, ist der NTLM-Relay-Pfad geschlossen – statt einer Schätzung gibt es eine belastbare Aussage.
Drei Reports in HTML, PDF und JSON
Audit-, Compliance- und Templates-Report im einheitlichen ISW-Layout als HTML (druckbar A4) und PDF für die Archivierung, dazu ein JSON-Export für SIEM-Systeme wie Splunk, Elastic oder Microsoft Sentinel. Versand direkt per E-Mail.
Headless CLI-Modus
Vollständige Automatisierung über die Kommandozeile für geplante Aufgaben: Reports werden automatisch erstellt und per E-Mail versendet, Exit-Codes und der Schalter –fail-on binden den Auditor in Überwachung und CI/CD ein.
Nur lesend, AES-256-verschlüsselt
Der Auditor verändert keine LDAP-Objekte, Registry-Werte oder CA-Konfigurationen. Zugangsdaten für WinRM und SMTP werden nach ISW-Standard mit AES-256 verschlüsselt unter %APPDATA% abgelegt – ohne Windows DPAPI.
Verständliche Oberfläche, sprachunabhängig
Prüfwerte erscheinen als OK, Befund oder nicht geprüft statt als rohe True/False-Werte; Tooltips und eine integrierte Referenz erklären jedes Flag. Auswertungen laufen ohne sprachabhängige Parser – volle Funktion auf deutschen und englischen Windows-Systemen.

Konkrete Risiken
Die SpecterOps-Forschung um Will Schroeder und Lee Christensen hat 2021 in dem Paper „Certified Pre-Owned” erstmals eine systematische Sammlung von Angriffsvektoren gegen ADCS veröffentlicht. Die ursprüngliche Klassifikation ESC1-ESC8 wurde seitdem auf ESC15 erweitert. Diese Schwachstellen sind in der Praxis weit verbreitet, weil die Standard-Konfiguration einer Windows-ADCS-Installation viele dieser Vektoren offen lässt.
Kritische Auswirkungen einer ADCS-Kompromittierung
Bei erfolgreicher Ausnutzung typischer ADCS-Schwachstellen kann ein Angreifer ohne weitere Privilegien-Eskalation ein Zertifikat ausstellen lassen, das auf einen Domain-Admin lautet. Damit ist die Domäne vollständig kompromittiert. Die Persistenz ist hoch, weil ausgestellte Zertifikate auch nach Passwort-Rotation gültig bleiben – oft jahrelang.
Manuelle Prüfung versus automatisierte Prüfung
Eine manuelle Prüfung einer mittelgroßen Active-Directory-Umgebung mit mehreren Zertifizierungsstellen und 20 bis 50 Zertifikatsvorlagen erfordert mehrere Personentage. Dabei müssen für jede Vorlage einzeln die ACL, die Enrollment-Flags, die Subject-Name-Flags und die EKU geprüft und gegen die ESC-Vektoren bewertet werden.
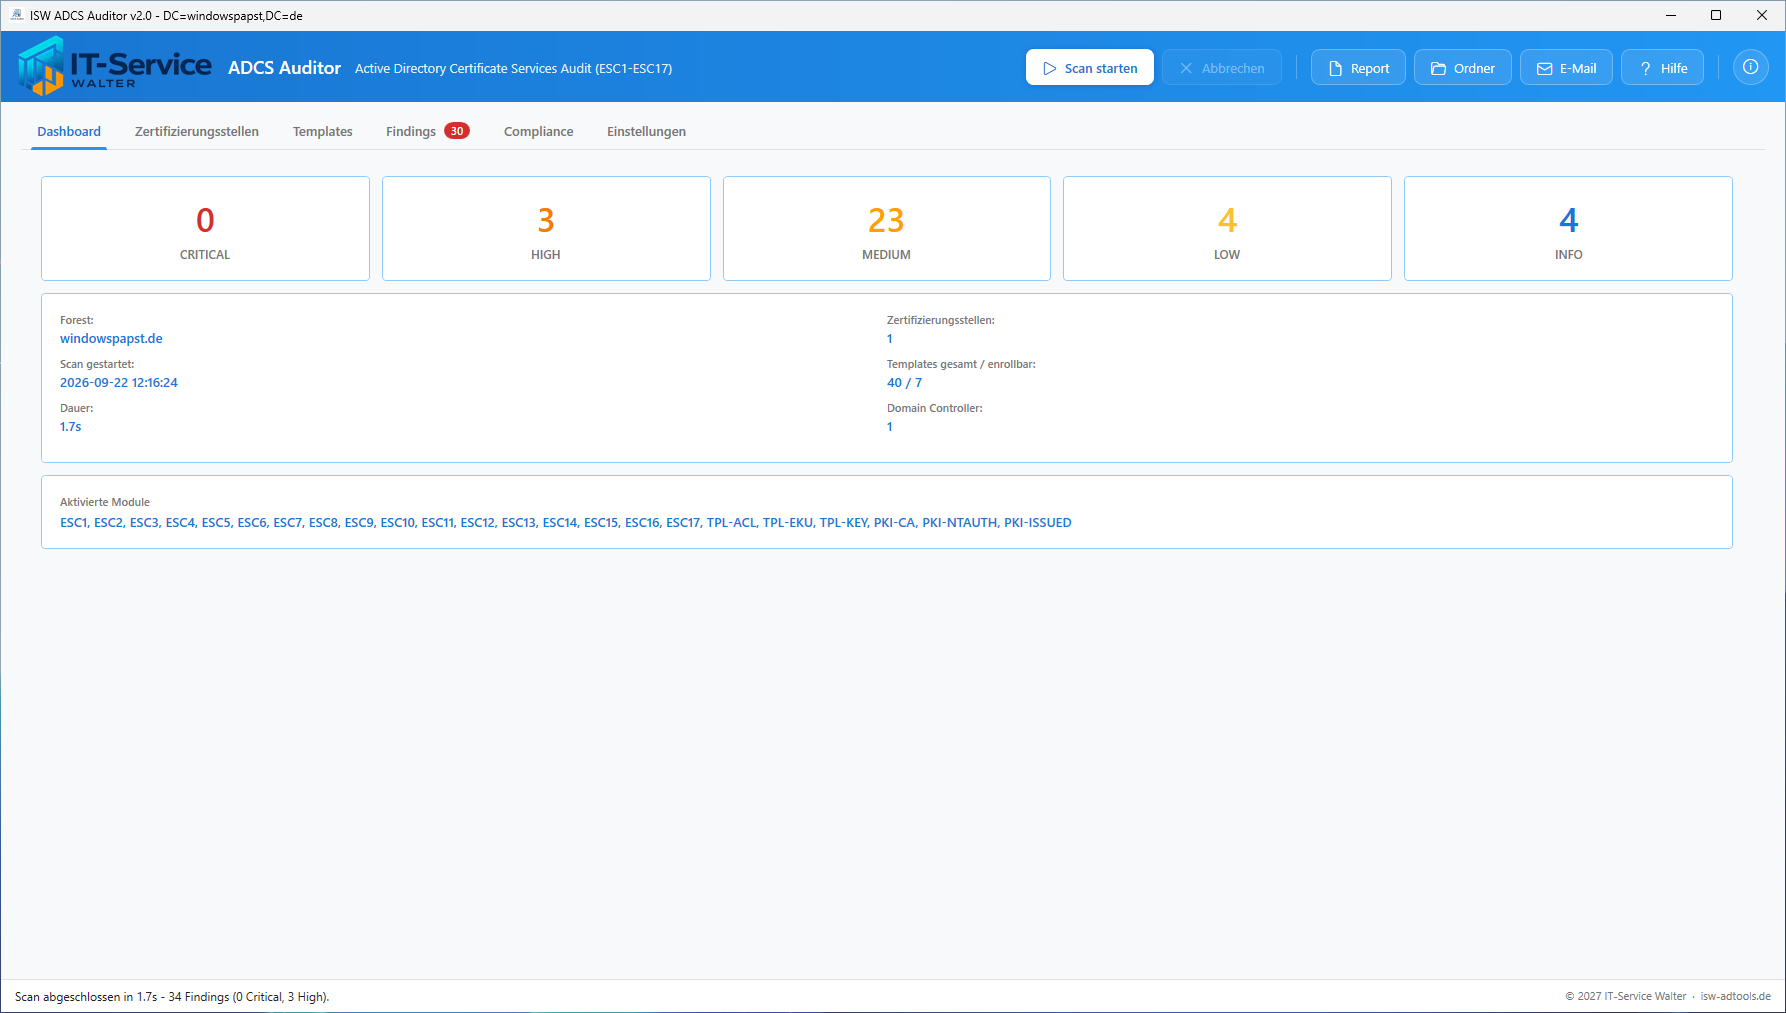
Der ISW ADCS Auditor reduziert diesen Aufwand auf wenige Minuten. Ein vollständiger Scan einer typischen Umgebung dauert je nach Größe zwischen 30 Sekunden und 5 Minuten. Die Ergebnisse sind reproduzierbar, vollständig dokumentiert und unterliegen keiner Tagesform-Schwankung.
Compliance-Kontext
| Standard / Vorgabe | Relevanz für ADCS-Auditing |
|---|
| BSI IT-Grundschutz (Kompendium Edition 2023) | Im Compliance-Report zugeordnet: APP.2.2 Active Directory Domain Services, ORP.4 Identitäts- und Berechtigungsmanagement, SYS.1.1 Allgemeiner Server, OPS.1.1.3 Patch- und Änderungsmanagement, NET.1.1 Netzarchitektur und -design. Ergänzend relevant: CON.1 Kryptokonzept, SYS.1.2.3 Windows Server, OPS.1.1.5 Protokollierung |
| ISO/IEC 27001:2022 | Annex A.5.17 Authentication information, A.5.18 Access rights, A.8.5 Secure authentication, A.8.8 Management of technical vulnerabilities, A.8.24 Use of cryptography |
| NIS2-Richtlinie / BSIG | Art. 21 Abs. 2 NIS2, in Deutschland § 30 BSIG (NIS2UmsuCG): Behandlung von Schwachstellen, Konzepte für Kryptografie sowie Zugriffskontrolle – nachweisbar durch regelmäßige, dokumentierte Audits |
| DSGVO Art. 32 | Stand der Technik bei der Authentifizierung; ADCS-Schwachstellen unterlaufen technische Schutzmaßnahmen und ermöglichen den Zugriff auf personenbezogene Daten |
| PCI DSS v4.0.1 | Requirement 8.3 Strong authentication for users and administrators; Requirement 11.3 Identifizierung und Behebung interner und externer Schwachstellen |
| NIST SP 800-53 Rev. 5 | AC-6 Least Privilege, IA-5(2) Public Key-based Authentication, SC-12 Cryptographic Key Management, SC-17 Public Key Infrastructure Certificates – in jedem Befund referenziert |
| CIS Benchmark | Microsoft Windows Server 2022 v5.0.0 – Section-Referenzen für Web-Enrollment, Zertifikatzuordnung, RPC-Verschlüsselung und Schema-V1-Vorlagen (ESC8, ESC10, ESC11, ESC14, ESC15), für die übrigen Befunde eine Benchmark-Referenz |
Wirtschaftlicher Nutzen
Neben dem Sicherheitsgewinn liefert das Tool messbaren wirtschaftlichen Nutzen:
- Reduzierung des Audit-Aufwands um etwa 80% gegenüber manueller Prüfung
- Direkte Dokumentation der Soll-Ist-Lage für interne Audits und Behörden-Vorlagen
- Frühzeitige Erkennung von Konfigurationsfehlern, bevor sie zu Sicherheitsvorfällen führen
- Versicherungstechnisch relevante Dokumentation für Cyber-Versicherungen, die regelmäßige Schwachstellen-Scans voraussetzen
- Reduzierung des Reputationsrisikos durch proaktive Sicherheitsmaßnahmen
Geprüfte Schwachstellen-Klassen
Das Tool prüft systematisch die folgenden ESC-Vektoren. Die Klassifikation folgt der SpecterOps-Nomenklatur und wird in der Sicherheits-Community als verbindlicher Standard akzeptiert.
| Vektor | Bezeichnung | Beschreibung |
|---|
| ESC1 | Misconfigured Certificate Templates | Templates erlauben SAN-Spezifikation durch Enrollee in Kombination mit Client-Authentication-EKU |
| ESC2 | Template mit Any Purpose EKU | Vorlage erlaubt jede EKU, einschließlich Client-Auth und Smartcard-Logon |
| ESC3 | Enrollment Agent Templates | Templates mit Certificate-Request-Agent EKU, die eine Enrollment-Stellvertretung erlauben |
| ESC4 | Vulnerable Template ACLs | ACLs auf Templates erlauben unprivilegierten Benutzern WriteOwner, WriteDacl oder WriteProperty |
| ESC5 | Vulnerable PKI Object ACLs | ACLs auf CA-Objekten, AIA- oder NTAuth-Stores erlauben Modifikation durch unprivilegierte Benutzer |
| ESC6 | EDITF_ATTRIBUTESUBJECTALTNAME2 | CA-Server-Flag erlaubt das Setzen beliebiger SANs in jedem Zertifikatsrequest |
| ESC7 | Vulnerable CA Access Control | ACL auf der Zertifizierungsstelle erlaubt ManageCA oder ManageCertificates für unprivilegierte Benutzer |
| ESC8 | NTLM Relay to Web-Enrollment | Web-Enrollment-Endpunkt akzeptiert NTLM-Authentifizierung und ist damit Relay-anfällig |
| ESC9 | No Security Extension | Templates mit gesetztem CT_FLAG_NO_SECURITY_EXTENSION schreiben keine SID in das Zertifikat |
| ESC10 | Weak Certificate Mappings | Schannel CertificateMappingMethods erlauben schwache UPN- oder S4U2Self-Mappings |
| ESC11 | RPC Encryption Disabled | IF_ENFORCEENCRYPTICERTREQUEST nicht gesetzt – ermöglicht RPC-Relay zur CA |
| ESC13 | OID Group Link Abuse | Templates mit OID-Group-Link erlauben unbeabsichtigte Gruppenmitgliedschaft im ausgestellten Zertifikat |
| ESC14 | altSecurityIdentities Abuse | Schreibrechte auf altSecurityIdentities erlauben Identitäts-Übernahme über Cert-Mapping |
| ESC15 | EKUwu / Schema V1 Bypass | Schema-V1-Templates erlauben Application-Policies in CSR, die Template-EKU überlagern (CVE-2024-49019) |
Architektur des Auditor-Zugriffs
Der ISW ADCS Auditor wird grundsätzlich von einer separaten Auditor-Workstation aus betrieben – nicht auf einem Domain Controller und nicht auf einer Zertifizierungsstelle. Die Kommunikation zu den geprüften Systemen erfolgt über etablierte Protokolle wie LDAP und WinRM, die in einer typischen Windows-Umgebung bereits aktiv sind.
ADCS Auditor – „Was das BSI fordert, was unser Auditor liefert.”
Teil der ISW-Tools Suite von IT-Service Walter
© 2026 IT-Service Walter | Alle Rechte vorbehalten